


Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Киберпреступники используют интересную уловку, позволяющую отключить встроенную защиту от фишинга в Apple iMessage. Задача сводится к тому, чтобы обманом заставить получателя активировать фишинговые ссылки.

Напомним, встроенный в iOS и macOS мессенджер iMessage автоматически удаляет ссылки из сообщений, отправленных неизвестными контактами.

Однако в Apple подчёркивают: если пользователь ответит на такое сообщение или, например, добавит отправителя в список контактов, ссылки (включая адреса электронных почты и телефонные номера) вновь отобразятся в сообщениях.

Последние несколько месяцев, по данным издания BleepingComputer, продемонстрировали рост числа смишинговых атак, в ходе которых киберпреступники пытаются обманом заставить пользователя ответить на их сообщения в iMessage, чтобы активировать фишинговые ссылки.

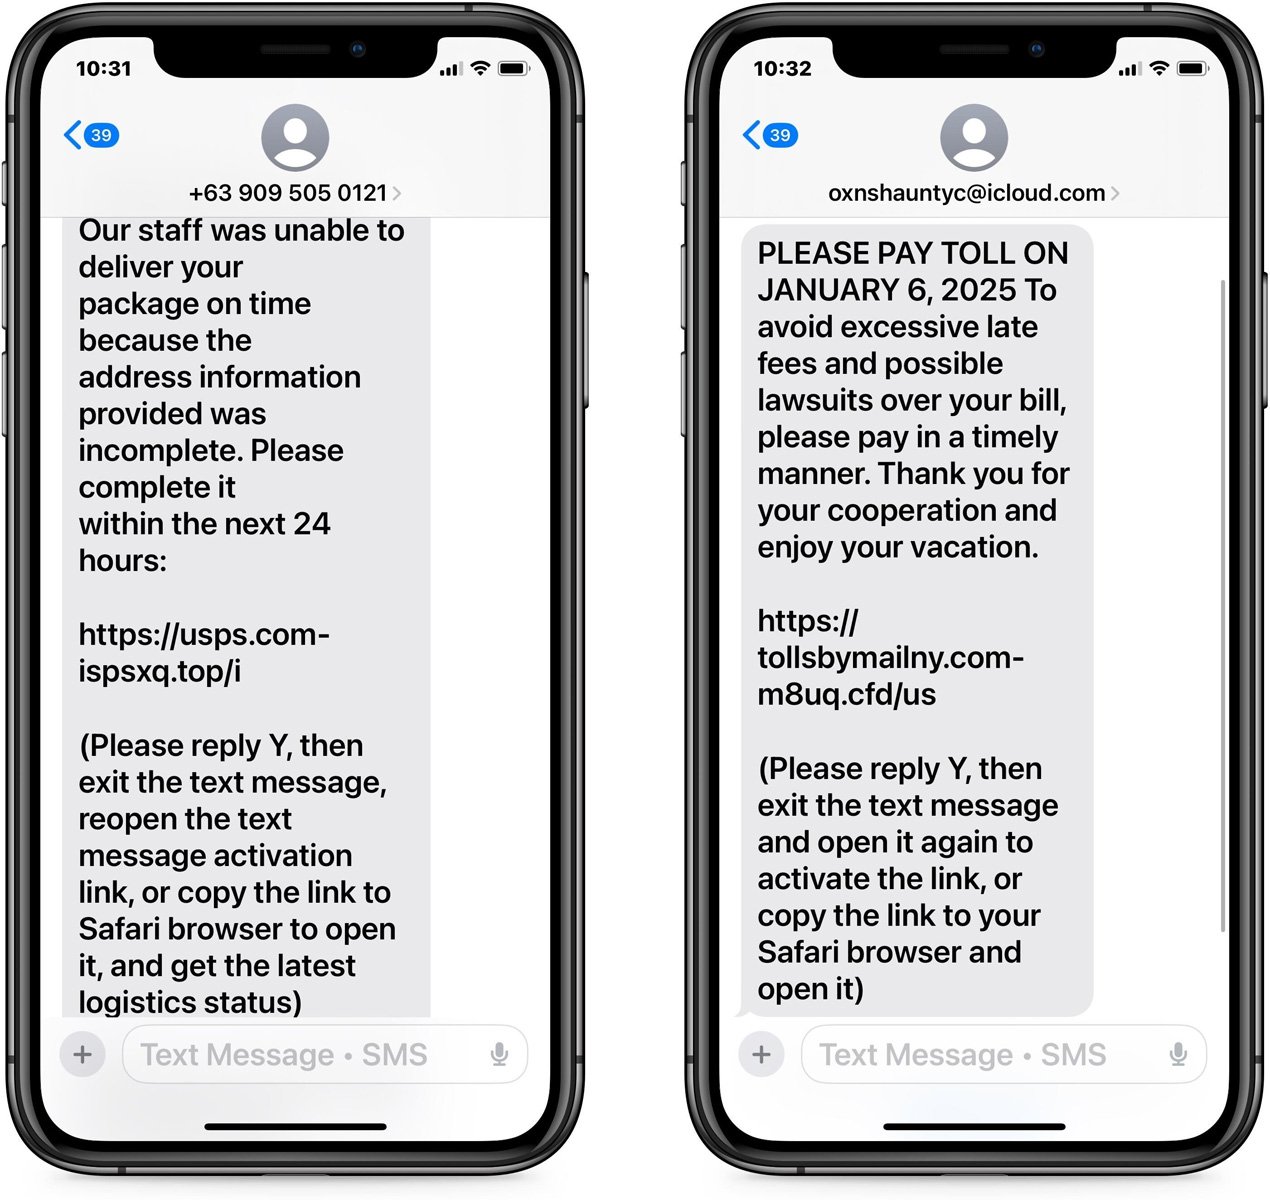
Как правило, отправитель маскируется под службу доставки USPS или пытается запугать получателя неоплаченным дорожным сбором.


Как видно на примере выше, фишеры просят отправить ответ с буквой Y, после чего выйти из переписки и зайти в неё снова. В этом случае ссылки станут доступны.

Многие пользователи привыкли к тому, что для подтверждения или отмены в некоторых системах надо ответить «Yes» или «NO». Например, часто такой принцип используется при бронировании номеров в гостиницах или при записи к врачу.

Специалисты настоятельно рекомендуют на поддаваться на эту уловку и не переходить по подозрительным ссылкам. Всегда лучше перестраховаться, связавшись с интересующей вас организацией напрямую.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru