


ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

ИИ-охранник жилища отпугнет непрошеного гостя, поиграв с ним в пейнтбол

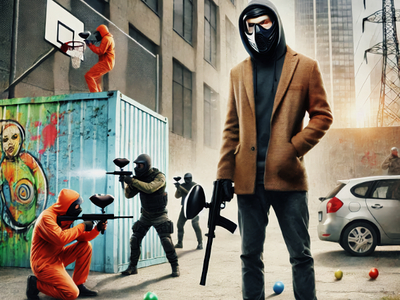
На торговой выставке CES 2025 разработчики из Белграда показали, на что способны охранные видеокамеры, вооруженные ИИ. Система реального времени PaintCam Smart Home Security распознает незваных гостей и встречает их залпом пейнтбольных шариков.

Подобный «торжественный» прием не только отпугнет потенциальных злоумышленников, но и заклеймит их, облегчив задачу правоохранительным органам.

Домашняя система безопасности на основе ИИ использует технологии распознавания лиц (насколько надежных, неизвестно) и движения. Контролировать охраняемое пространство можно удаленно; на случай потери интернет-доступа предусмотрен автономный режим.

На настоящий момент семейство умных устройств PaintCam представлено четырьмя моделями. Три из них (линейка Eve) нацелены на двуногих визитеров, одна, скрытая камера Simba, различает домашних питомцев и диких животных, проникших на охраняемую территорию.

Капсулы, которыми «стреляют» ИИ-камеры, могут содержать не только обычные для пейнтбола красители, но также ультрафиолетовую краску и даже слезоточивый газ на основе капсаицина, разрешенный к применению во многих странах. Для отпугивания животных предусмотрены специальные снаряды, соответствующие виду и размерам «нарушителя».


Общий курс на развитие и внедрение ИИ-технологий породил ряд проблем, притом не только технического характера. В частности, все более очевидной становится тенденция к злоупотреблению новыми возможностями.

Так, ИИ уже активно применяется для автоматизации атак с элементами социальной инженерии, фишинга, подбора паролей, SQL-инъекций, и противостоять таким абьюзам без специнструментов становится все сложнее.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru