


NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

В Cyfirma проанализировали образец NonEuclid, рекламируемого в даркнете как RAT, и выяснили, что Windows-троян не только открывает удаленный доступ к зараженным устройствам, но также умеет шифровать файлы.

Рекламу NonEuclid эксперты обнаружили на подпольном форуме в конце ноября. Поиск схожих объявлений показал, что данного зловреда продвигают в таких сообществах, в том числе русскоязычных, как минимум с октября 2021 года, а также активно обсуждают в Discord и на YouTube.

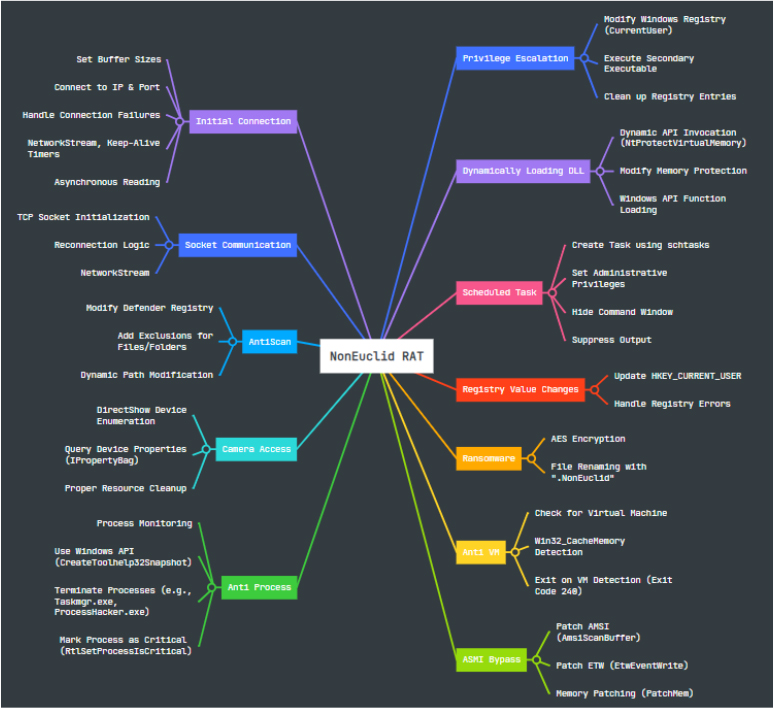
Написанный на C# вредонос вооружен рядом средств защиты от анализа и обнаружения. При запуске он проводит проверки на наличие враждебной среды (ВМ, песочницы) и при наличии таковой немедленно прекращает свое исполнение.

С той же целью троян добавляет свои файлы в исключения Microsoft Defender, а также мониторит запуск процессов (через вызовы Windows API) и прибивает те, которые могут ему помешать — taskmgr.exe, processhacker.exe, procexp.exe и т. п.

Кроме того, NonEuclid умеет обходить Windows-защиту AMSI: отслеживает загрузку модуля amsi.dll и при обнаружении патчит области памяти, связанные с AmsiScanBuffer.

Чтобы обеспечить себе постоянное присутствие, зловред создает запланированные задания и вносит изменения в системный реестр. Он также пытается повысить привилегии посредством выполнения команд и обхода UAC-защиты.

Подключение к C2-серверу осуществляется через TCP-сокет с использованием заданных IP-адреса и порта.

Возможности NonEuclid как шифровальщика ограничены списком расширений, который невелик и включает, в частности, .csv, .txt и .php. Данные шифруются по AES, к именам обработанных файлов добавляется расширение .NonEuclid.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru