


NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

В Cyfirma проанализировали образец NonEuclid, рекламируемого в даркнете как RAT, и выяснили, что Windows-троян не только открывает удаленный доступ к зараженным устройствам, но также умеет шифровать файлы.

Рекламу NonEuclid эксперты обнаружили на подпольном форуме в конце ноября. Поиск схожих объявлений показал, что данного зловреда продвигают в таких сообществах, в том числе русскоязычных, как минимум с октября 2021 года, а также активно обсуждают в Discord и на YouTube.

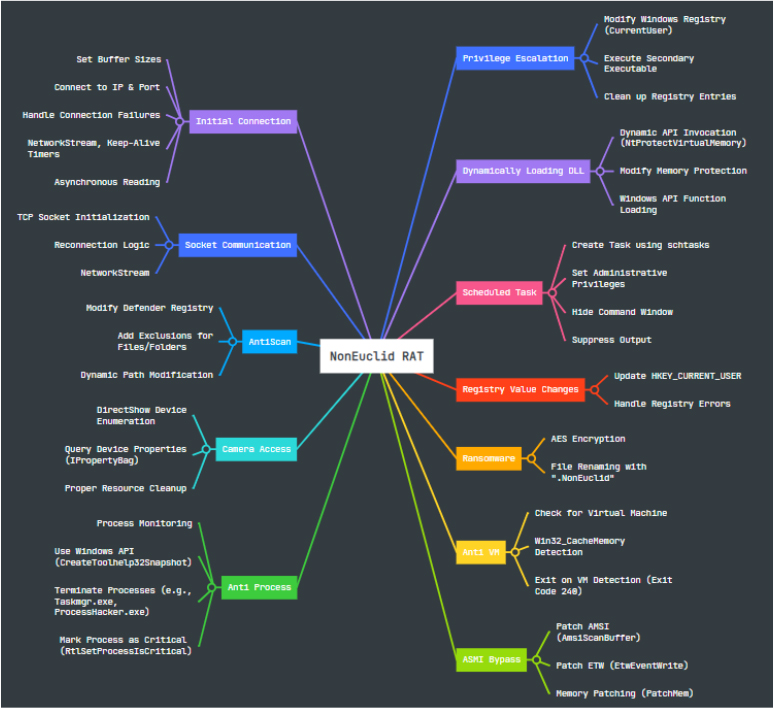
Написанный на C# вредонос вооружен рядом средств защиты от анализа и обнаружения. При запуске он проводит проверки на наличие враждебной среды (ВМ, песочницы) и при наличии таковой немедленно прекращает свое исполнение.

С той же целью троян добавляет свои файлы в исключения Microsoft Defender, а также мониторит запуск процессов (через вызовы Windows API) и прибивает те, которые могут ему помешать — taskmgr.exe, processhacker.exe, procexp.exe и т. п.

Кроме того, NonEuclid умеет обходить Windows-защиту AMSI: отслеживает загрузку модуля amsi.dll и при обнаружении патчит области памяти, связанные с AmsiScanBuffer.

Чтобы обеспечить себе постоянное присутствие, зловред создает запланированные задания и вносит изменения в системный реестр. Он также пытается повысить привилегии посредством выполнения команд и обхода UAC-защиты.

Подключение к C2-серверу осуществляется через TCP-сокет с использованием заданных IP-адреса и порта.

Возможности NonEuclid как шифровальщика ограничены списком расширений, который невелик и включает, в частности, .csv, .txt и .php. Данные шифруются по AES, к именам обработанных файлов добавляется расширение .NonEuclid.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru