


NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

В Cyfirma проанализировали образец NonEuclid, рекламируемого в даркнете как RAT, и выяснили, что Windows-троян не только открывает удаленный доступ к зараженным устройствам, но также умеет шифровать файлы.

Рекламу NonEuclid эксперты обнаружили на подпольном форуме в конце ноября. Поиск схожих объявлений показал, что данного зловреда продвигают в таких сообществах, в том числе русскоязычных, как минимум с октября 2021 года, а также активно обсуждают в Discord и на YouTube.

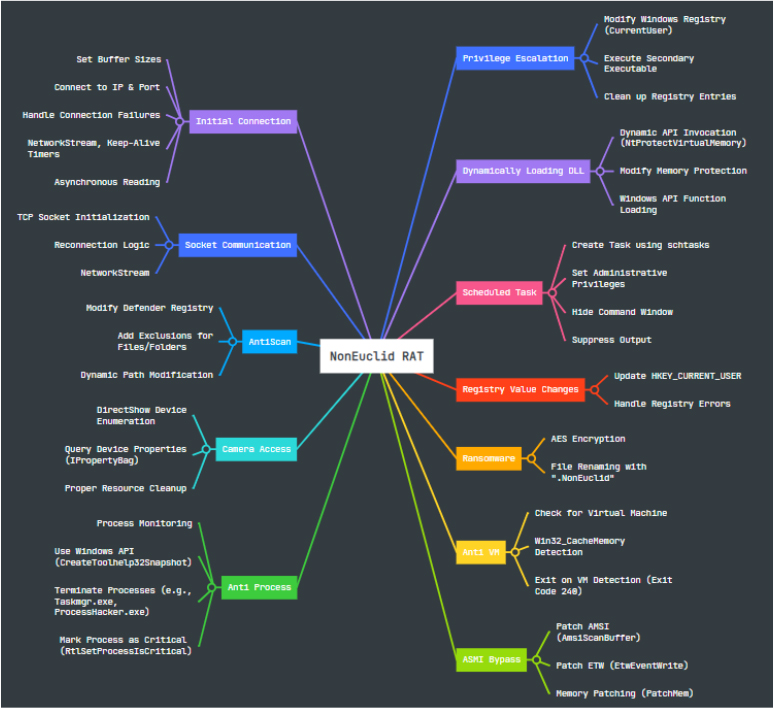
Написанный на C# вредонос вооружен рядом средств защиты от анализа и обнаружения. При запуске он проводит проверки на наличие враждебной среды (ВМ, песочницы) и при наличии таковой немедленно прекращает свое исполнение.

С той же целью троян добавляет свои файлы в исключения Microsoft Defender, а также мониторит запуск процессов (через вызовы Windows API) и прибивает те, которые могут ему помешать — taskmgr.exe, processhacker.exe, procexp.exe и т. п.

Кроме того, NonEuclid умеет обходить Windows-защиту AMSI: отслеживает загрузку модуля amsi.dll и при обнаружении патчит области памяти, связанные с AmsiScanBuffer.

Чтобы обеспечить себе постоянное присутствие, зловред создает запланированные задания и вносит изменения в системный реестр. Он также пытается повысить привилегии посредством выполнения команд и обхода UAC-защиты.

Подключение к C2-серверу осуществляется через TCP-сокет с использованием заданных IP-адреса и порта.

Возможности NonEuclid как шифровальщика ограничены списком расширений, который невелик и включает, в частности, .csv, .txt и .php. Данные шифруются по AES, к именам обработанных файлов добавляется расширение .NonEuclid.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru