


NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

NonEuclid RAT: троян удаленного доступа и шифровальщик в одном флаконе

В Cyfirma проанализировали образец NonEuclid, рекламируемого в даркнете как RAT, и выяснили, что Windows-троян не только открывает удаленный доступ к зараженным устройствам, но также умеет шифровать файлы.

Рекламу NonEuclid эксперты обнаружили на подпольном форуме в конце ноября. Поиск схожих объявлений показал, что данного зловреда продвигают в таких сообществах, в том числе русскоязычных, как минимум с октября 2021 года, а также активно обсуждают в Discord и на YouTube.

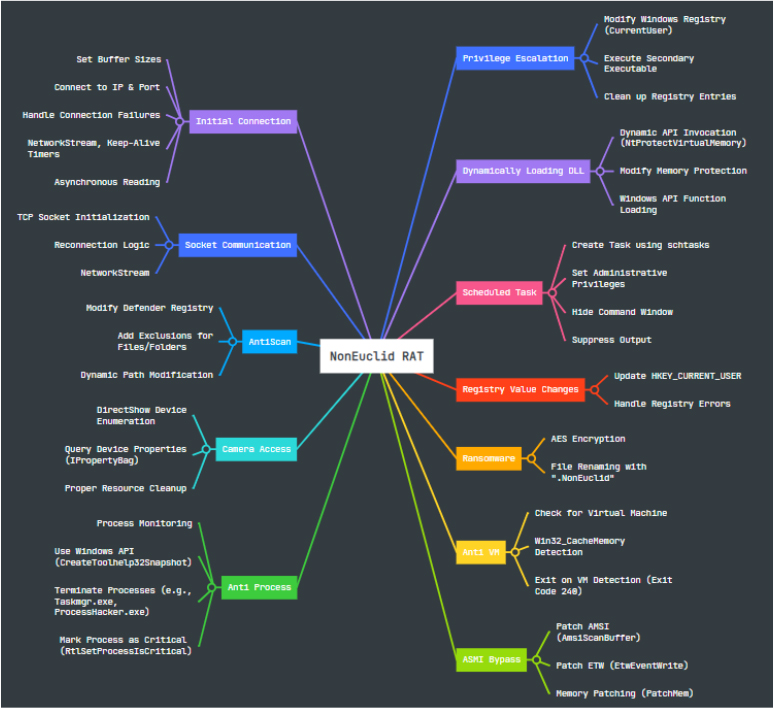
Написанный на C# вредонос вооружен рядом средств защиты от анализа и обнаружения. При запуске он проводит проверки на наличие враждебной среды (ВМ, песочницы) и при наличии таковой немедленно прекращает свое исполнение.

С той же целью троян добавляет свои файлы в исключения Microsoft Defender, а также мониторит запуск процессов (через вызовы Windows API) и прибивает те, которые могут ему помешать — taskmgr.exe, processhacker.exe, procexp.exe и т. п.

Кроме того, NonEuclid умеет обходить Windows-защиту AMSI: отслеживает загрузку модуля amsi.dll и при обнаружении патчит области памяти, связанные с AmsiScanBuffer.

Чтобы обеспечить себе постоянное присутствие, зловред создает запланированные задания и вносит изменения в системный реестр. Он также пытается повысить привилегии посредством выполнения команд и обхода UAC-защиты.

Подключение к C2-серверу осуществляется через TCP-сокет с использованием заданных IP-адреса и порта.

Возможности NonEuclid как шифровальщика ограничены списком расширений, который невелик и включает, в частности, .csv, .txt и .php. Данные шифруются по AES, к именам обработанных файлов добавляется расширение .NonEuclid.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru