


Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

Половина эксплойтов в даркнете нацелена на уязвимости 0-day и N-day

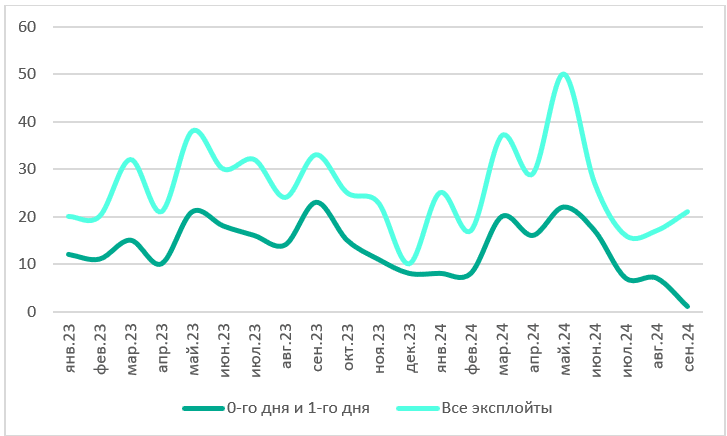
В период с января 2023 года по сентябрь 2024-го эксперты «Лаборатории Касперского» обнаружили в даркнете и теневых телеграм-каналах 547 объявлений о купле и продаже эксплойтов. Как оказалось, 51% из них нацелен на уязвимости нулевого и первого дня.

Последние фигурируют в иноязычных публикация как one-day и N-day, так как при наличии патча на его применение на местах обычно уходит более одного дня.

Наибольшим спросом пользуются эксплойты к уязвимостям RCE и LPE (локального повышения привилегий). За первые в среднем просят $100 тыс., за вторые — $60 тысяч.


«Пики активности на рынке эксплойтов непредсказуемы, и их сложно привязать к конкретным событиям, — отметила Анна Павловская, старший аналитик в команде Kaspersky Digital Footprint Intelligence. — Интересно, что в мае в даркнете был продан один из самых дорогих эксплойтов за анализируемый период, предположительно для уязвимости нулевого дня в Microsoft Outlook; цена составила почти два миллиона долларов США».

Дорогие покупки такого рода могут себе позволить только злоумышленники, не стесненные в ресурсах — такие как APT-группы, занимающиеся шпионажем в пользу какого-либо государства. В будущем году, по прогнозам Kaspersky, такие ОПГ расширят использование ИИ-технологий для автоматизации сбора информации о целях, создания вредоносных скриптов и управления резидентными зловредами.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru