


WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

ИБ-исследователи убедились, что защитную функцию Windows Defender Application Control (WDAC) можно использовать как инструмент атаки. Разработанный ими метод позволяет с успехом отключить EDR, притом даже в масштабах сети Active Directory.

Злоумышленнику нужно лишь прописать блокировку EDR в политиках WDAC, однако для этого потребуются права администратора. В случае успеха он сможет беспрепятственно развить атаку.


В ходе тестирования PoC возникло одно препятствие: некоторые EDR-системы используют драйверы, заверенные подписью WHQL. Политики WDAC по умолчанию разрешают их загрузку и запуск даже при отключенной службе EDR.

Как оказалось, решить проблему простым запретом WHQL-драйверов нельзя: велик риск, что конечное устройство перестанет стартовать и исчезнет возможность дальнейшего продвижения по сети. Опытным путем решение было найдено — блокировка атрибутов файла.

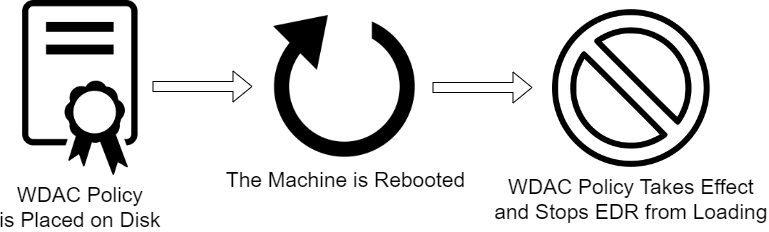
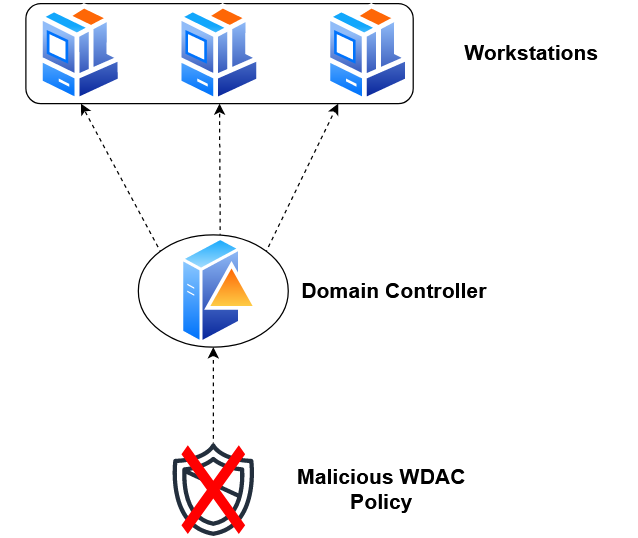
Чтобы оптимизировать процесс, экспериментаторы создали NET-инструмент Krueger, который вносит вредоносную WDAC-политику в папку CodeIntegrity и инициирует перезагрузку. При наличии админ-доступа к домену Active Directory защиту можно отключить на всех конечных точках, используя объекты групповой политики (GPO).


Выявить подобную атаку, по словам исследователей, нелегко, так как она проста и проводится быстро. Организациям рекомендуется использовать GPO при установке WDAC-политик и ограничить доступ к папкам вроде CodeIntegrity, SMB-ресурсам, а также групповым политикам с целью их изменения.

Разработчики Microsoft периодически патчат WDAC и закрывают возможности для злоупотреблений этим инструментом защиты. Остается надеяться, что публикация нового PoC тоже не останется незамеченной.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru