


ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

Проведенное в Palo Alto Networks исследование показало, что ИИ-модель можно заставить многократно обфусцировать вредоносный код JavaScript и в итоге получить семпл, не детектируемый антивирусами (FUD, fully undetectable).

Речь идет об онлайн-помощниках, авторы которых вводят ограничения во избежание злоупотреблений ИИ-технологиями — в отличие от создателей «злых» аналогов (WormGPT, FraudGPT и т. п.), заточенных под нужды киберкриминала.

Разработанный в Palo Alto алгоритм использует большую языковую модель (БЯМ, LLM) для пошаговой трансформации кода с сохранением его функциональности. При его тестировании на реальных образцах JavaScript-зловредов кастомный классификатор на основе модели глубокого обучения выдал вердикт «безвредный» в 88% случаев.

Опытным путем было установлено, что уровень детектирования снижается по мере увеличения количества итераций (в ходе экспериментов LLM создавала по 10 тыс. вариантов вредоноса). Примечательно, что привносимые изменения выглядели более естественно в сравнении с результатами готовых инструментов вроде obfuscator.io.

Для проведения исследования был также создан набор подсказок для выполнения различных преобразований, таких как переименование переменной, разделение строк, добавление мусора, удаление ненужных пробелов, альтернативная реализация функции.

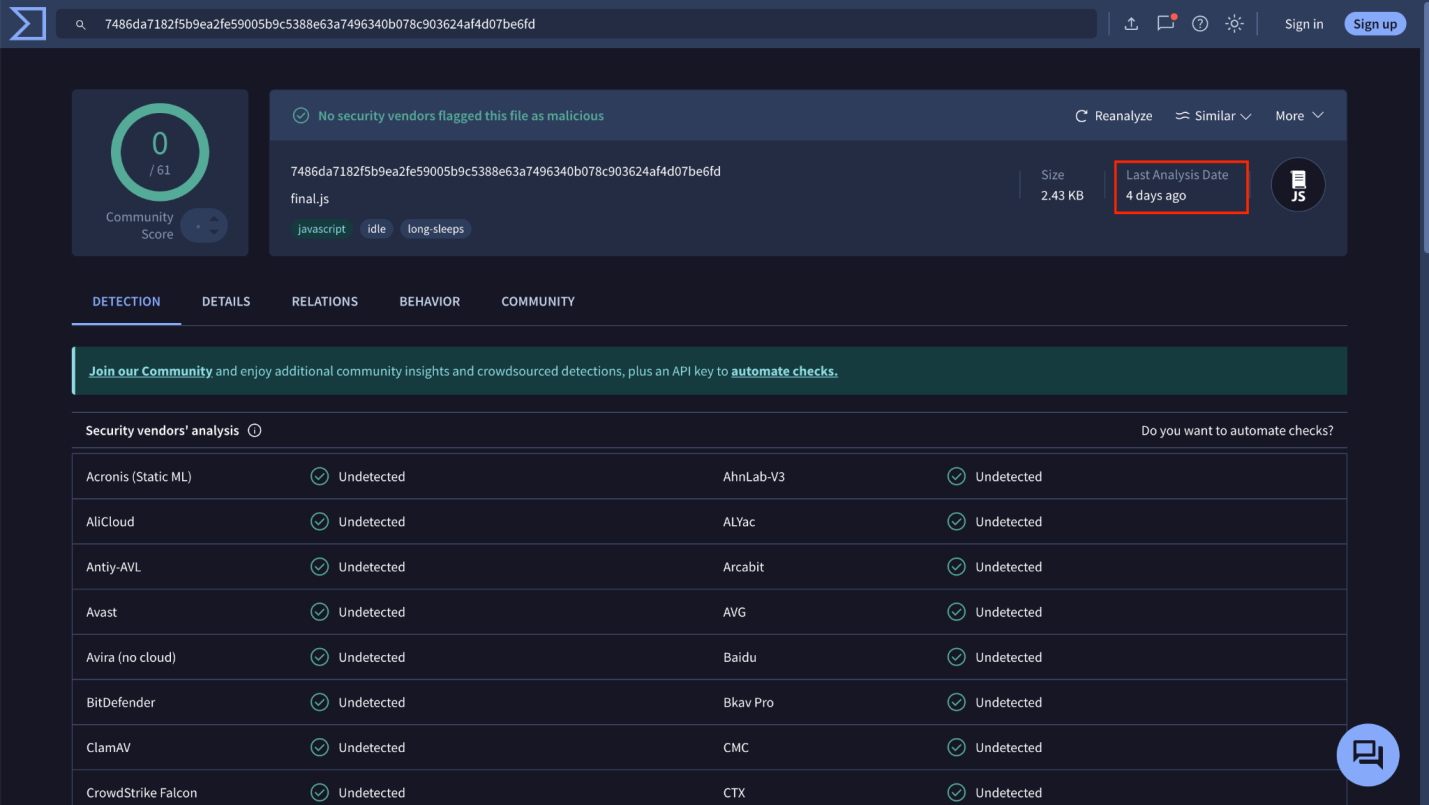
Финальные варианты обфусцированных JavaScript были ради интереса загружены на VirusTotal. Их не смог распознать ни один антивирус; повторение проверок через четыре дня дало тот же эффект.


Результаты исследования помогли экспертам усовершенствовать свой инструмент детектирования JavaScript. Полученные с помощью LLM образцы были добавлены в тренировочный набор данных для модели машинного обучения; их использование позволило повысить результативность классификатора на 10%.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru