


ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

Проведенное в Palo Alto Networks исследование показало, что ИИ-модель можно заставить многократно обфусцировать вредоносный код JavaScript и в итоге получить семпл, не детектируемый антивирусами (FUD, fully undetectable).

Речь идет об онлайн-помощниках, авторы которых вводят ограничения во избежание злоупотреблений ИИ-технологиями — в отличие от создателей «злых» аналогов (WormGPT, FraudGPT и т. п.), заточенных под нужды киберкриминала.

Разработанный в Palo Alto алгоритм использует большую языковую модель (БЯМ, LLM) для пошаговой трансформации кода с сохранением его функциональности. При его тестировании на реальных образцах JavaScript-зловредов кастомный классификатор на основе модели глубокого обучения выдал вердикт «безвредный» в 88% случаев.

Опытным путем было установлено, что уровень детектирования снижается по мере увеличения количества итераций (в ходе экспериментов LLM создавала по 10 тыс. вариантов вредоноса). Примечательно, что привносимые изменения выглядели более естественно в сравнении с результатами готовых инструментов вроде obfuscator.io.

Для проведения исследования был также создан набор подсказок для выполнения различных преобразований, таких как переименование переменной, разделение строк, добавление мусора, удаление ненужных пробелов, альтернативная реализация функции.

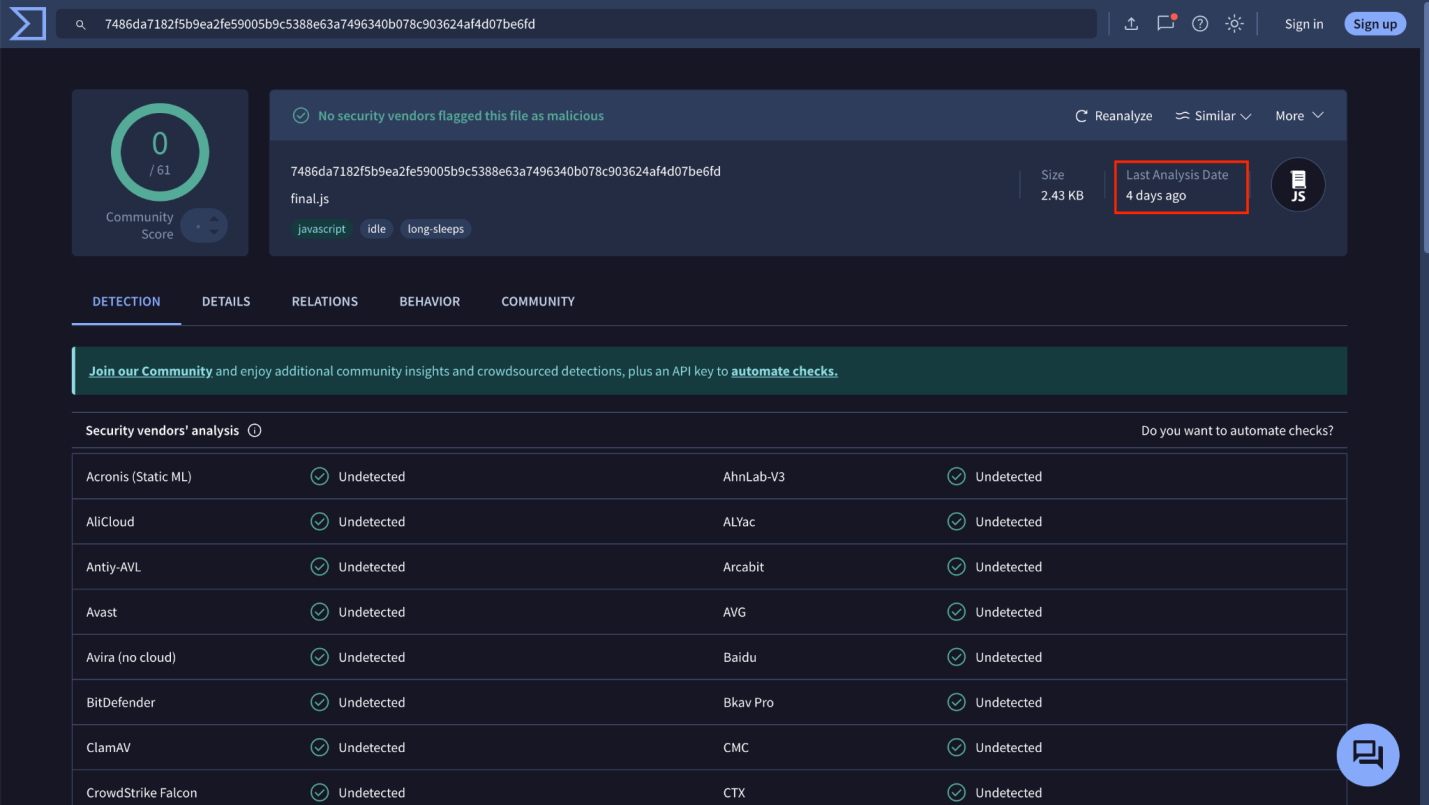
Финальные варианты обфусцированных JavaScript были ради интереса загружены на VirusTotal. Их не смог распознать ни один антивирус; повторение проверок через четыре дня дало тот же эффект.


Результаты исследования помогли экспертам усовершенствовать свой инструмент детектирования JavaScript. Полученные с помощью LLM образцы были добавлены в тренировочный набор данных для модели машинного обучения; их использование позволило повысить результативность классификатора на 10%.

Подпишитесь на новости

Потерянный паспорт можно признать недействительным через Госуслуги

Если потеряли паспорт, сообщить об этом МВД теперь можно онлайн. На «Госуслугах» доступно заявление о признании документа недействительным после потери или кражи. Но есть, как говорится, нюанс: отправленное обращение нельзя отозвать.

Порядок подачи заявления разъяснила миграционная служба МВД России. Срок оказания услуги составляет один день.

Потребуются подтверждённая учётная запись, данные утраченного паспорта и описание обстоятельств его пропажи. На портале нужно выбрать соответствующую услугу, указать причину — потерю или кражу, выбрать подразделение МВД и отправить заявление.

Если документ украли, дополнительно понадобятся сведения из талона-уведомления: номер, дата и подразделение полиции, куда подавали заявление о краже.

Подать заявление можно только за себя. Признать чужой паспорт недействительным через собственный аккаунт сервис не позволяет.

Главная оговорка — необратимость обращения. Даже если паспорт обнаружится в другой сумке через пять минут после отправки, документ всё равно признают недействительным. Поэтому перед нажатием кнопки стоит проверить карманы, сумки и привычные тайники.

Сервис позволяет быстрее сообщить об утрате и снизить риск использования документа мошенниками.

RSS: Новости на портале Anti-Malware.ru