


Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

В рамках партнерства Positive Technologies и «Группы Астра» создано новое защищенное решение — бандл на основе системы управления корпоративной почтой RuPost и песочницы PT Sandbox. Предварительно было проведено тестирование на совместимость.

В связке с почтовым сервером PT Sandbox осуществляет проверку входящих писем и при обнаружении подозрительных ссылок или вложений проводит дополнительный анализ в изолированной виртуальной среде.

«Интеграция наших российских технологий — важный шаг к построению комплексного корпоративного цифрового рабочего места», — считает Сергей Макарьин, директор по развитию компании «РуПост».

«Интеграция песочницы PT Sandbox и сервера RuPost поможет компаниям не просто выполнить обязательства по импортозамещению сервиса электронной почты, но и обеспечить его комплексную защиту от угроз», — уточнил Сергей Осипов, возглавляющий в PT направление защиты от вредоносных программ.

Согласно статистике ИБ-компании, наиболее эффективным способом внедрения зловредов в сети организаций являются адресные имейл-рассылки. В период с 2022 года по июль 2024-го с их помощью было проведено 64% успешных атак.

Следуя курсу на импортозамещение, многие российские компании уже перешли с Microsoft Exchange на отечественный софт. Однако с уходом иностранных вендоров возникла также потребность в замене средств защиты имейл.

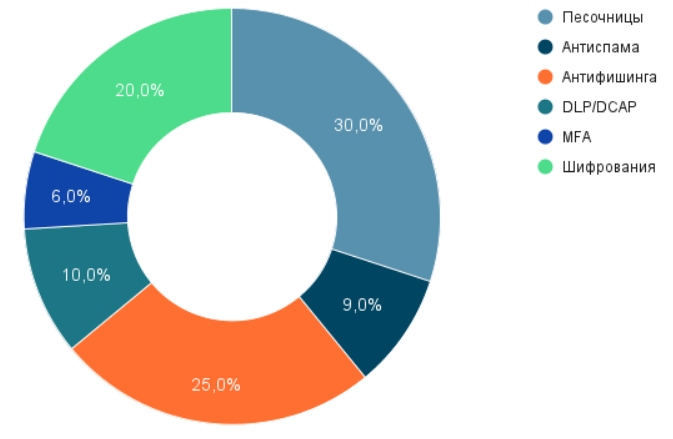
Опрос, проведенный летом среди подписчиков телеграм-канала Anti-Malware, показал, что при выборе новой почтовой системы компании прежде всего обращают внимание на уровень безопасности, а из защитных средств многим не хватает песочниц и антифишинга.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru