


Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

В рамках партнерства Positive Technologies и «Группы Астра» создано новое защищенное решение — бандл на основе системы управления корпоративной почтой RuPost и песочницы PT Sandbox. Предварительно было проведено тестирование на совместимость.

В связке с почтовым сервером PT Sandbox осуществляет проверку входящих писем и при обнаружении подозрительных ссылок или вложений проводит дополнительный анализ в изолированной виртуальной среде.

«Интеграция наших российских технологий — важный шаг к построению комплексного корпоративного цифрового рабочего места», — считает Сергей Макарьин, директор по развитию компании «РуПост».

«Интеграция песочницы PT Sandbox и сервера RuPost поможет компаниям не просто выполнить обязательства по импортозамещению сервиса электронной почты, но и обеспечить его комплексную защиту от угроз», — уточнил Сергей Осипов, возглавляющий в PT направление защиты от вредоносных программ.

Согласно статистике ИБ-компании, наиболее эффективным способом внедрения зловредов в сети организаций являются адресные имейл-рассылки. В период с 2022 года по июль 2024-го с их помощью было проведено 64% успешных атак.

Следуя курсу на импортозамещение, многие российские компании уже перешли с Microsoft Exchange на отечественный софт. Однако с уходом иностранных вендоров возникла также потребность в замене средств защиты имейл.

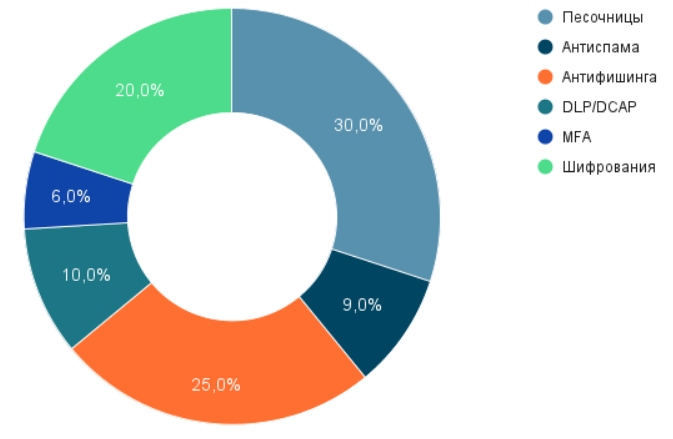
Опрос, проведенный летом среди подписчиков телеграм-канала Anti-Malware, показал, что при выборе новой почтовой системы компании прежде всего обращают внимание на уровень безопасности, а из защитных средств многим не хватает песочниц и антифишинга.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru