


Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Эксперты Guardio Labs и Infoblox проанализировали масштабную кампанию по распространению инфостилера Lumma через фейковые CAPTCHA. Как оказалось, для сокрытия вредоносной активности ее авторы использовали легитимную рекламную сеть.

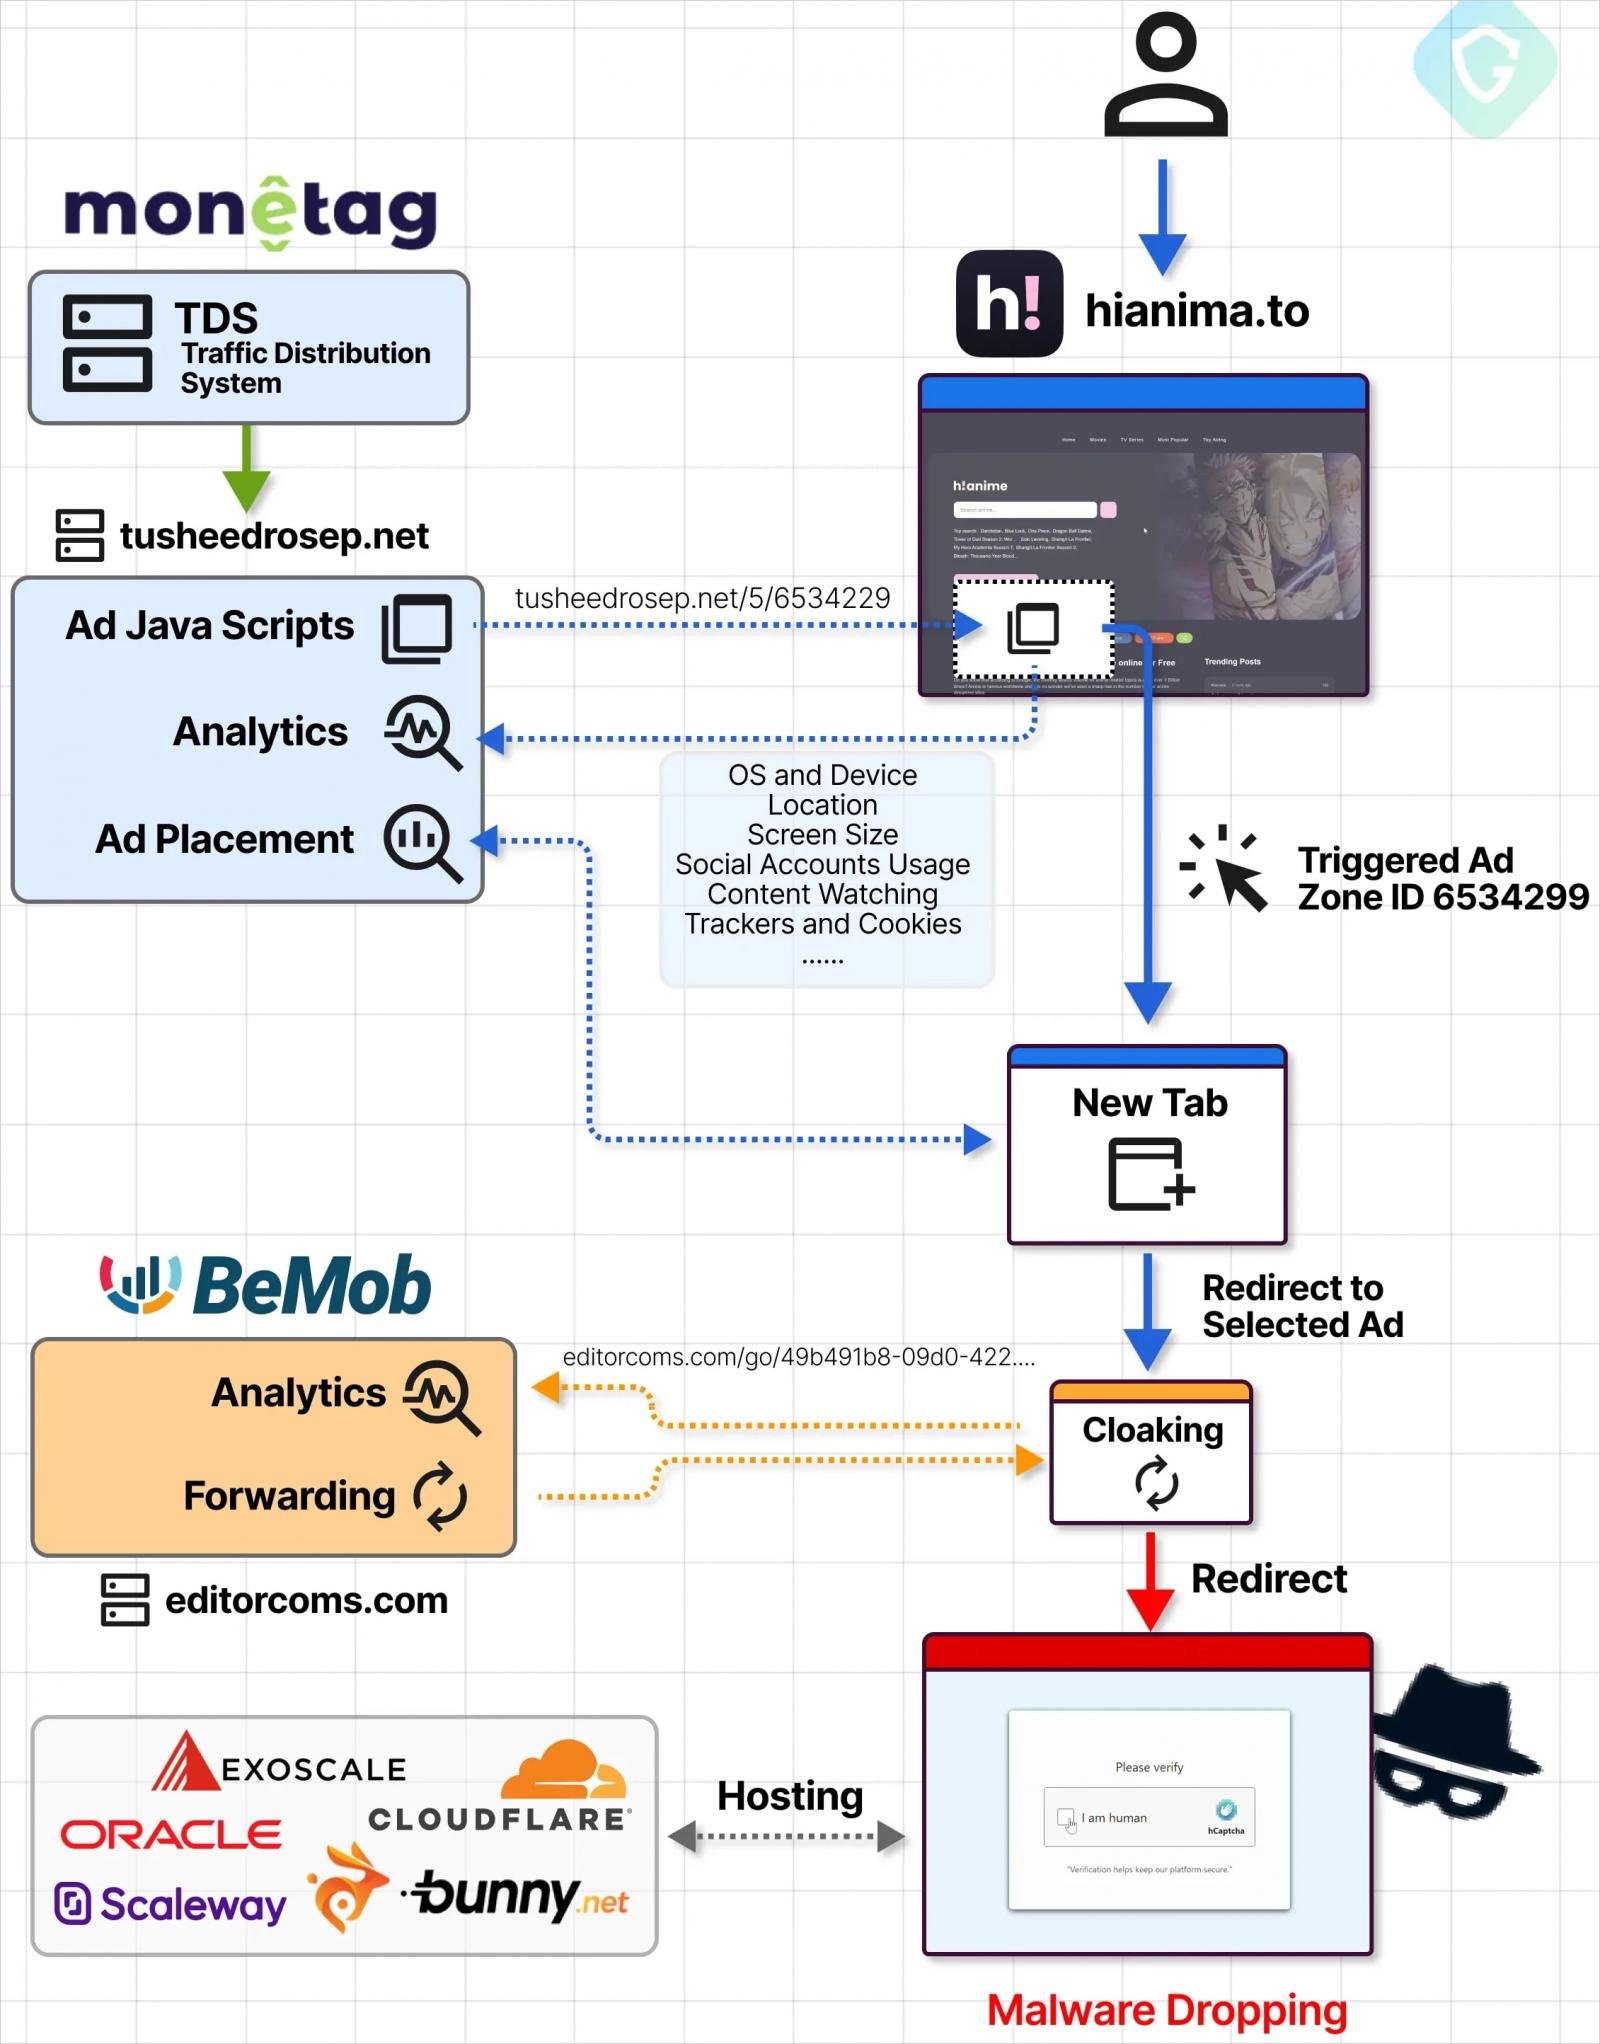
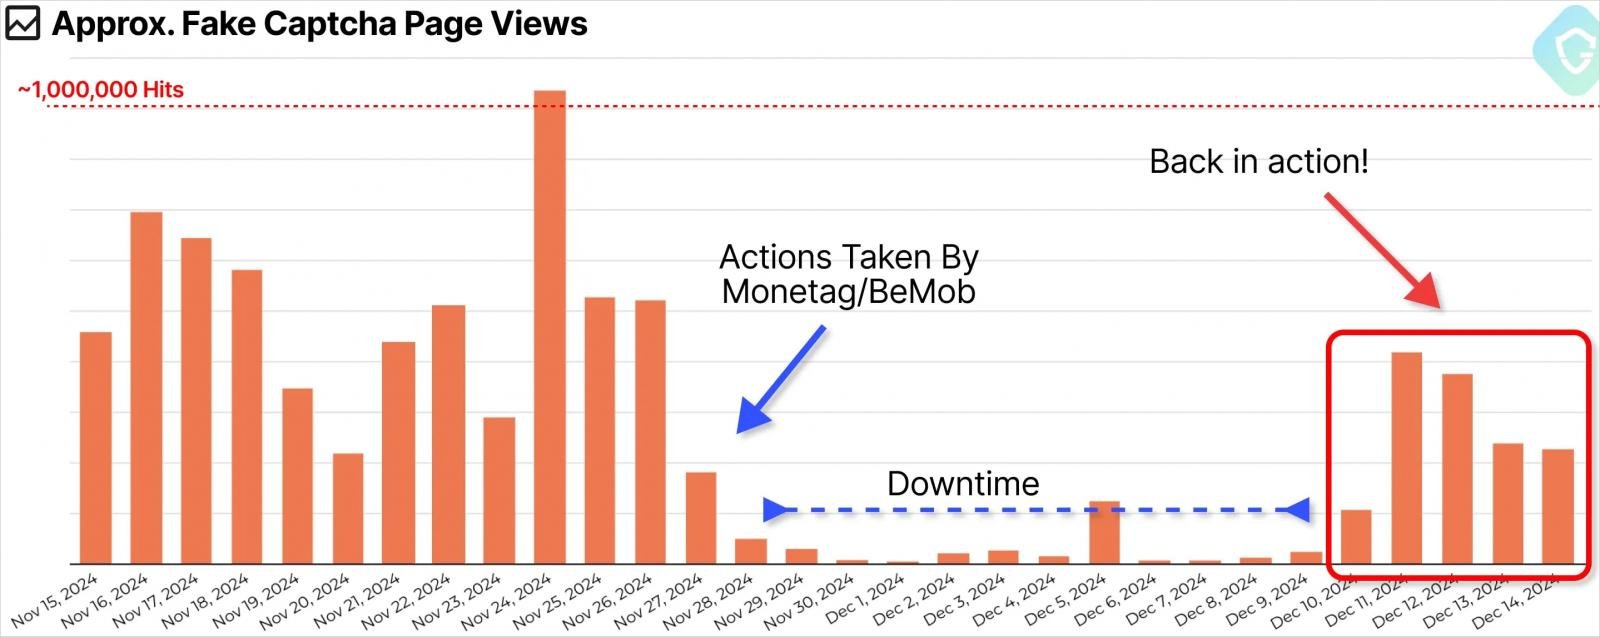
Мошенническая схема заражения, условно названная DeceptionAds, полагается на механизмы malvertising. Использование платформы монетизации трафика Monetag для показа вредоносной рекламы позволяет злоумышленникам собирать до 1 млн просмотров в сутки; число жертв при этом измеряется тысячами.

Приманкой обычно служат пиратские копии кинофильмов и софта. При клике на баннер отрабатывает скрипт, отсеивающий ботов. По итогам проверки он может перенаправить посетителя на страницу с фальшивым CAPTCHA.

Пока тот прилежно выполняет инструкции по прохождению теста, встроенный в страницу JavaScript скрытно, подобно ClickFix, копирует вредоносную PowerShell-команду в буфер обмена визитера, что приводит к развертыванию Lumma. Для сокрытия фейков мошенники используют ссылки, сгенерированные трекинг-сервисом BeMob.


Получив сообщения о злоупотреблениях, операторы Monetag и BeMob удалили аккаунты, связанные с данной malvertising-кампанией (в первом случае их оказалось более 200). Быстро принятая мера помогла эффективно заблокировать доступ к вредоносным страницам — к сожалению, ненадолго: на прошлой неделе они заработали вновь.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru