


Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Специалисты Zimperium выявили масштабную имейл-кампанию, нацеленную на засев нового Android-трояна под видом Google Chrome, TikTok и CRM-приложений. Зловред, нареченный AppLite, обладает функциями банкера, стилера и RAT.

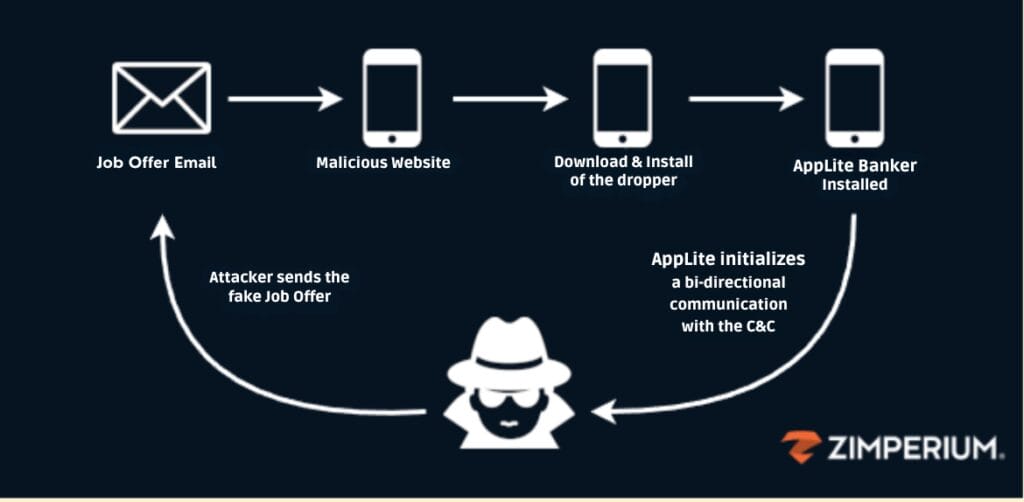
Вредоносные письма распространяются от имени HR-отдела известных компаний, кадрового агентства либо вуза. Получателям предлагают работу или запрашивают дополнительную информацию в связи с возможным трудоустройством.

В ходе переписки потенциальную жертву направляют на поддельный сайт, якобы для подачи заявки либо выбора даты собеседования. Там ее убеждают скачать CRM-софт или обновление для TikTok / Chrome, а на самом деле — дроппер банковского трояна.


Анализ показал, что AppLite представляет собой усовершенствованный вариант AntiDot. Чтобы уберечь его от обнаружения, злоумышленники используют обфускацию: изменяют ZIP-формат APK, не трогая структуру архива; в итоге парсер вряд ли сможет корректно обработать такой файл.

Новобранец, как и другие банкеры, оперирует оверлеями, налагая фишинговые страницы поверх окон целевых приложений. Для подключения к C2-серверу используются веб-сокеты.

Вредонос также умеет выполнять и другие действия, но уже по команде оператора:

  • регистрировать клавиатурный ввод;
  • составлять список установленных приложений;
  • отправлять USSD-запросы;
  • запускать и деинсталлировать указанные программы;
  • воровать содержимое адресной книги, СМС, пароли к приложениям, Google ID;
  • отправлять СМС;
  • инициировать звонки и блокировать вызовы с номеров по полученному списку;
  • выводить пуш-уведомления, фейковые страницы ожидания (загрузки или автоапдейта), вредные подсказки;
  • работать с камерой;
  • выключать звук, изменять яркость экрана;
  • обеспечивать удаленное подключение по VNC;
  • предотвращать попытки деинсталляции, отслеживая их средствами Accessibility Service;
  • блокировать и разблокировать девайс без помощи жертвы;
  • удалять себя из системы.

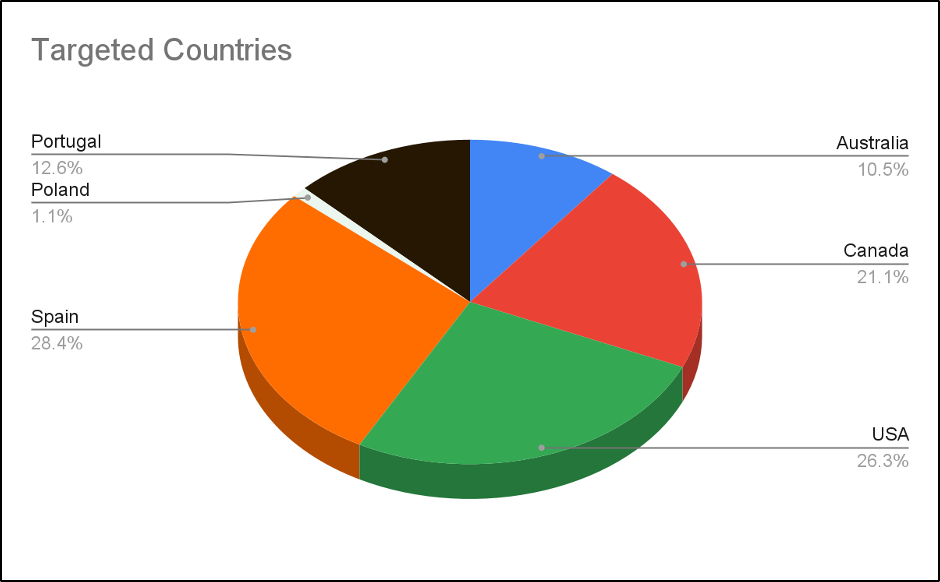
Текущая вредоносная кампания ориентирована на пользователей, владеющих английским, испанским, французским, немецким, итальянским, португальским либо русским языком. Список целей AppLite включает 95 банковских клиентов, 62 криптокошелька и 13 приложений других финансовых сервисов, которыми пользуются жители Северной Америки, Европы и Азии.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru