


Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

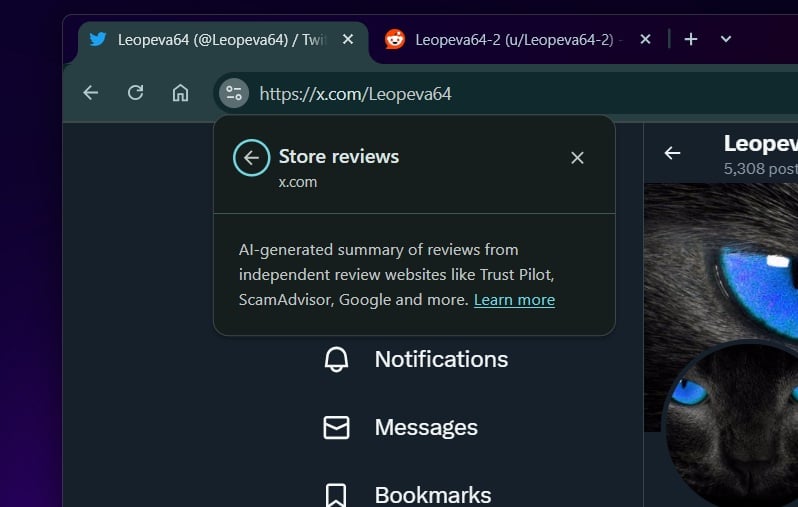
Новая функциональность Google Chrome будет использовать возможности искусственного интеллекта для проверки надёжности посещаемых сайтов. Пользователь будет видеть сводку отзывов с независимых ресурсов.

На нововведение указал пользователь X с ником Leo. Судя по всему, функциональность будет называться «Store reviews».

Идея заключается в том, чтобы пользователь мог просмотреть подборку отзывов о сайте от независимых платформ вроде Trust Pilot, ScamAdvisor и пр. Эта сводка будет располагаться в области сведений о веб-странице, которые выводятся при нажатии на иконку замка или знак «i».


В этот раздел добавят пункт «Отзывы», с помощью которого можно будет просмотреть сгенерированную ИИ сводку отзывов о посещаемом сайте с нескольких проверенных источников.

Это избавит от необходимости гуглить и собственноручно собирать информацию, если вы хотите проверить, насколько можно доверять тому или иному веб-ресурсу.

Ожидается, что такая функциональность будет доступна не только в Google Chrome.

Напомним, режим Enhanced Protection в Google Chrome в прошлом месяце получил дополнительную функциональность, основанную на ИИ. Google добавила соответствующую строку в описание Enhanced Protection.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru