


Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

Новая ИИ-фича Google Chrome проверит посещаемые сайты на надёжность

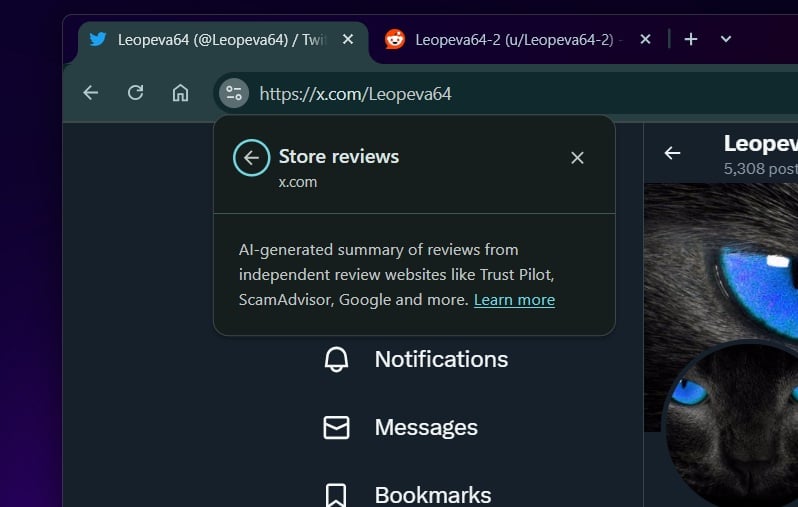
Новая функциональность Google Chrome будет использовать возможности искусственного интеллекта для проверки надёжности посещаемых сайтов. Пользователь будет видеть сводку отзывов с независимых ресурсов.

На нововведение указал пользователь X с ником Leo. Судя по всему, функциональность будет называться «Store reviews».

Идея заключается в том, чтобы пользователь мог просмотреть подборку отзывов о сайте от независимых платформ вроде Trust Pilot, ScamAdvisor и пр. Эта сводка будет располагаться в области сведений о веб-странице, которые выводятся при нажатии на иконку замка или знак «i».


В этот раздел добавят пункт «Отзывы», с помощью которого можно будет просмотреть сгенерированную ИИ сводку отзывов о посещаемом сайте с нескольких проверенных источников.

Это избавит от необходимости гуглить и собственноручно собирать информацию, если вы хотите проверить, насколько можно доверять тому или иному веб-ресурсу.

Ожидается, что такая функциональность будет доступна не только в Google Chrome.

Напомним, режим Enhanced Protection в Google Chrome в прошлом месяце получил дополнительную функциональность, основанную на ИИ. Google добавила соответствующую строку в описание Enhanced Protection.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru