


Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Новый набор из 15 Android-вредоносов семейства SpyLoan на днях всплыл в официальном магазине Google Play. В общей сложности эти приложения попали более чем на 8 миллионов смартфонов.

Новую активность трояна зафиксировали специалисты компании McAfee, также поспособствовавшие удалению SpyLoan из Play Store.

Интересно, что несмотря на все усилия правоохранительных органов, направленные на борьбу с операторами SpyLoan, вредонос продолжает проникать в официальный магазин приложений для Android. Например, ровно год назад мы сообщали, что SpyLoan скачали более 12 миллионов пользователей.

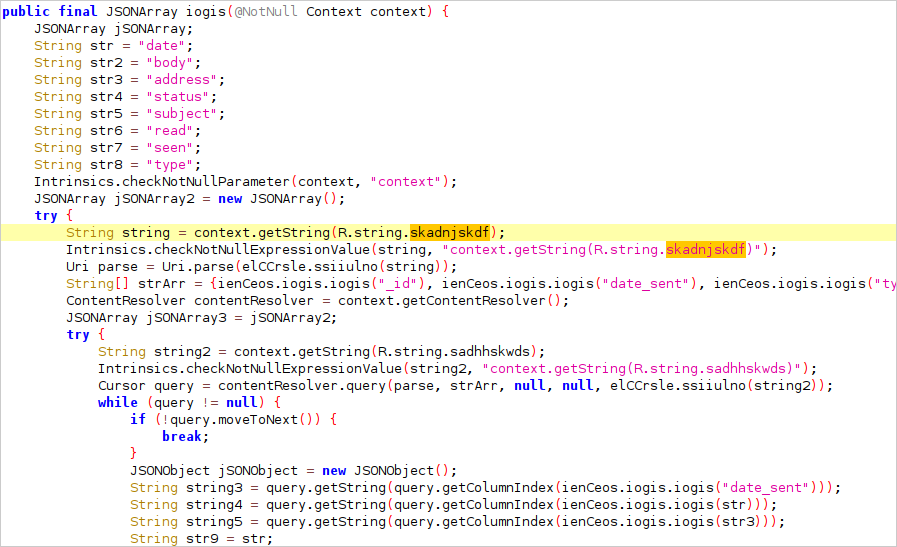
Попав на смартфон, зловред пытается вытащить данные владельца: список всех контактов, информацию о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

Кроме того, SpyLoan может получать данные геолокации и читать текстовые сообщения. В McAfee также отметили возможность вредоноса извлекать информацию о девайсе, ОС и датчиках.


Если жертва попадётся на крючок и получит кредит с помощью одного из таких приложений, её ждут высокие проценты и регулярный шантаж со стороны операторов. Последние будут использовать украденные фото и видео, а в некоторых случаях даже звонить родственникам.

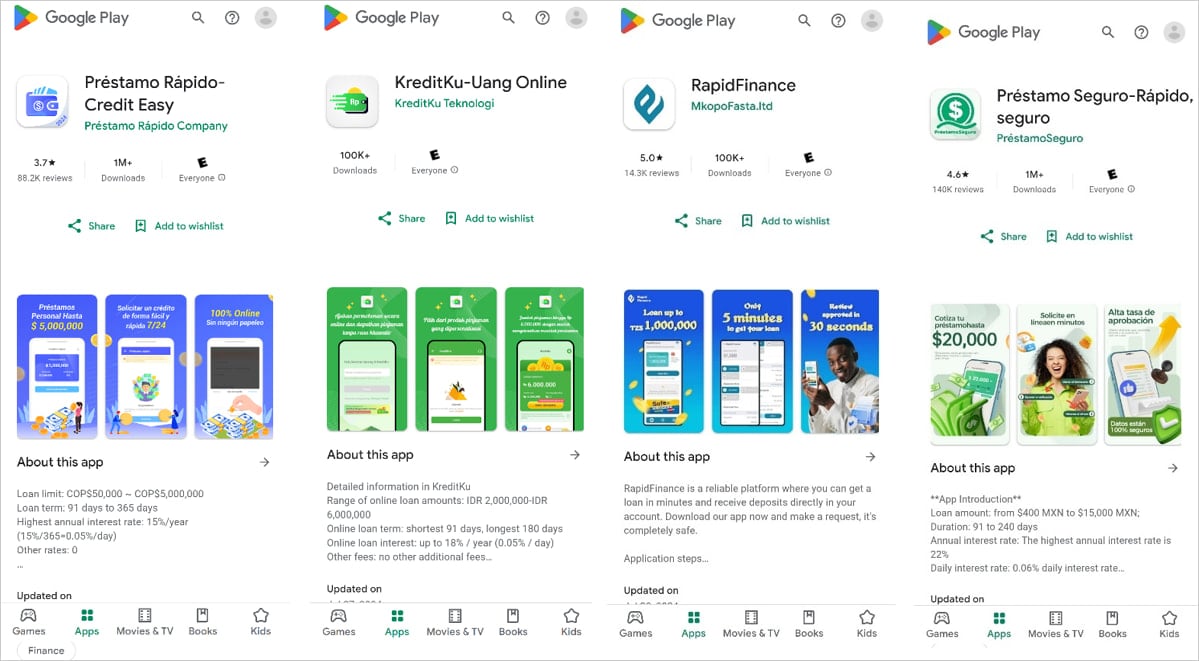
Из общего списка исследователи приводят восемь наиболее популярных приложений семейства SpyLoan:

  • Préstamo Seguro-Rápido, Seguro - 1 000 000 загрузок,
  • Préstamo Rápido-Credit Easy - 1 000 000 загрузок,
  • ได้บาทง่ายๆ-สินเชื่อด่วน - 1 000 000 загрузок,
  • RupiahKilat-Dana cair - 1 000 000 загрузок,
  • ยืมอย่างมีความสุข – เงินกู้ - 1 000 000 загрузок,
  • เงินมีความสุข – สินเชื่อด่วน - 1 000 000 загрузок,
  • KreditKu-Uang Online - 500 000 загрузок,
  • Dana Kilat-Pinjaman kecil - 500 000 загрузок.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru