

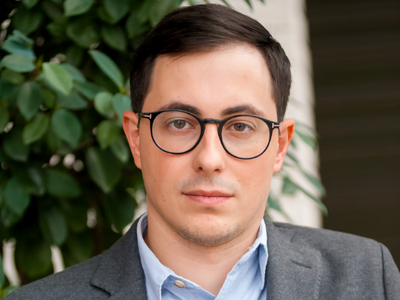

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

RED Security объявила о назначении Александра Осипова директором по продуктовому портфелю компании. Александр Осипов обладает более чем 10-летним опытом работы в отрасли информационных технологий и кибербезопасности.

До прихода в RED Security он пять лет возглавлял направление облачных и инфраструктурных решений оператора «Мегафон».

Александр Осипов начал карьеру в ИТ в 2013 году. Он начал с позиции менеджера по маркетингу российского провайдера облачных сервисов NGENIX. Затем участвовал в запуске и развитии ИТ- и ИБ-сервисов NGENIX.

В 2017 году Александр перешел в «Мегафон», где начал заниматься развитием платформенных решений для корпоративного бизнеса. В «Мегафоне» Осипов начинал с должности специалиста по продуктам в сфере сетевых технологий и кибербезопасности, а покинул компанию директором по облачным и инфраструктурным решениям.

В этой роли Александр отвечал за продуктовую стратегию «Мегафона» в сегментах облачных продуктов, сервисов кибербезопасности, сетевых и IoT-решений для коммерческого и государственного сектора.

Под руководством Александра Осипова в «Мегафоне» были успешно запущены и выведены на как минимум безубыточность платформа «МегаФон Облако», сервисы центра мониторинга и реагирования на кибератаки (SOC), управляемые сервисы кибербезопасности (MSS) и другие решения компании сферы ИТ и ИБ. Эти сервисы были отмечены отраслевыми премиями, включая Digital Leaders Award и «Большая цифра».

В RED Security Александр Осипов будет отвечать за управление портфелем продуктов, технологическое сопровождение и развитие сервисов, причем как новых решений, так и модернизация уже имеющихся в соответствии с требованиями рынка.

«Александр обладает многолетним опытом управления продуктовым портфелем по кибербезопасности в крупнейших российских компаниях. Он ориентируется на создание комплексного предложения в сфере защиты от киберугроз, опираясь при этом как на мировые технологические тренды, так и на актуальные потребности российских заказчиков из корпоративного сегмента. Мы рады приветствовать Александра в нашей команде и уверены, что его опыт поможет компании реализовать стратегию по формированию открытой экосистемы ИБ-решений и экспертизы для надёжной защиты бизнеса. Кроме того, успех направлений кибербезопасности, за которые Александр отвечал в других компаниях, подтверждает, что он сможет достичь амбициозных целей RED Security по достижению высочайшего уровня наших сервисов», – подчеркнул Иван Вассунов, генеральный директор компании RED Security.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru