


Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Эксперты «Лаборатории Касперского» нашли в интернете более 4 тыс. уязвимых устройств с приемниками для спутниковых навигационных систем (ГНСС). Атака в таких случаях может причинить большой ущерб и даже поставить под угрозу жизни людей.

Приемниками ГНСС оснащены наземные станции мониторинга, которые отслеживают спутники и собирают данные, а также потребительские устройства (мобильные телефоны, транспортные средства), использующие сигналы со спутников для определения времени и местоположения.

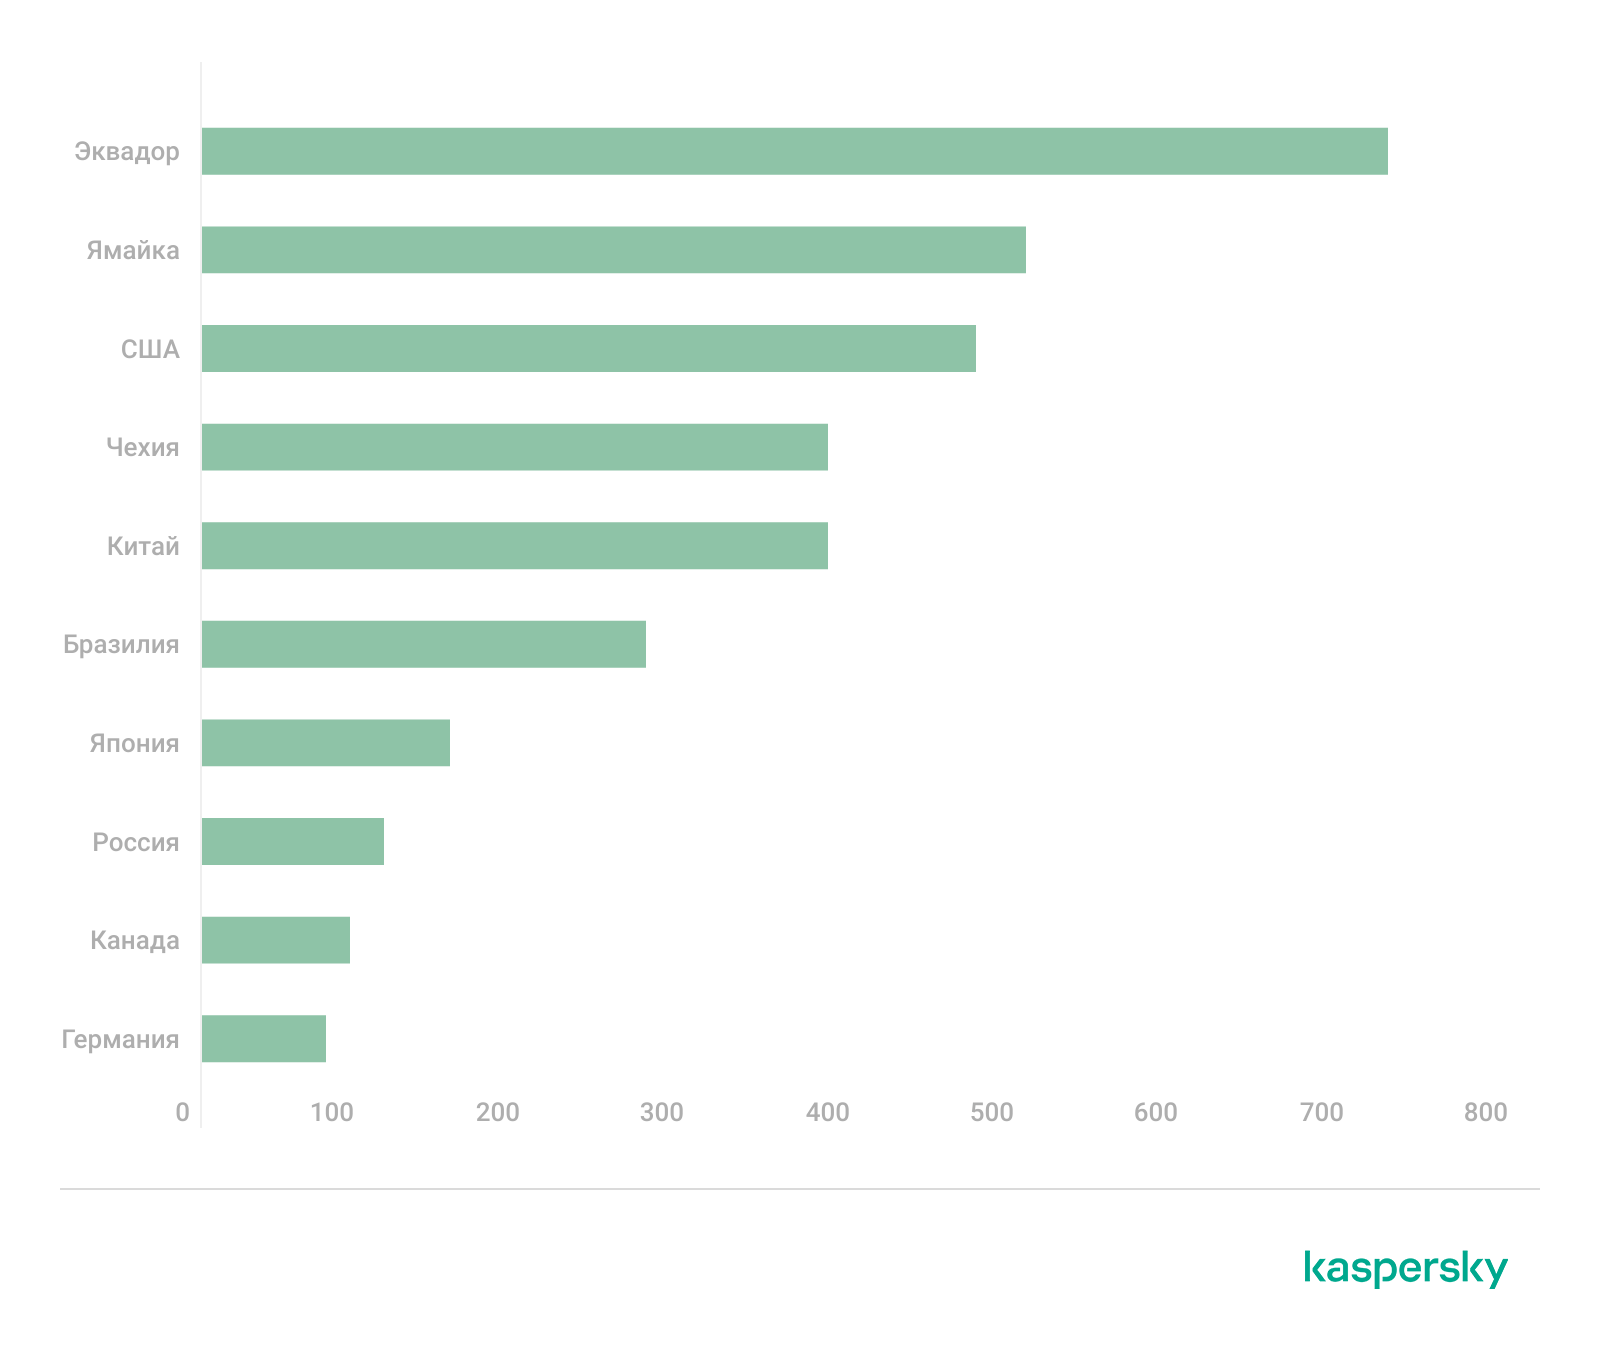
В июле этого года исследователи из Kaspersky обнаружили 3937 подключенных к интернету ГНСС-приемников 70 разных вендоров. В основном ими пользовались телеоператоры, облачные провайдеры и энергетические компании, в том числе в России.


«Большинство устройств, которые мы проанализировали, работали под управлением различных систем с открытым исходным кодом и проприетарных систем на базе Linux, а также на Windows, — отметила ведущий эксперт Kaspersky GReAT Татьяна Шишкова. — Поскольку на них установлены разные версии операционных систем, это делает поверхность атаки очень широкой. Мы рекомендуем ограничить доступ к приёмникам из внешних сетей, а также использовать надёжные механизмы аутентификации».

Из уязвимостей в доступных из интернета ГНСС-устройствах чаще всего встречались возможность DoS (отказа в обслуживании) и угроза раскрытия информации. Были также обнаружены проблемы других классов — RCE, повышение привилегий.

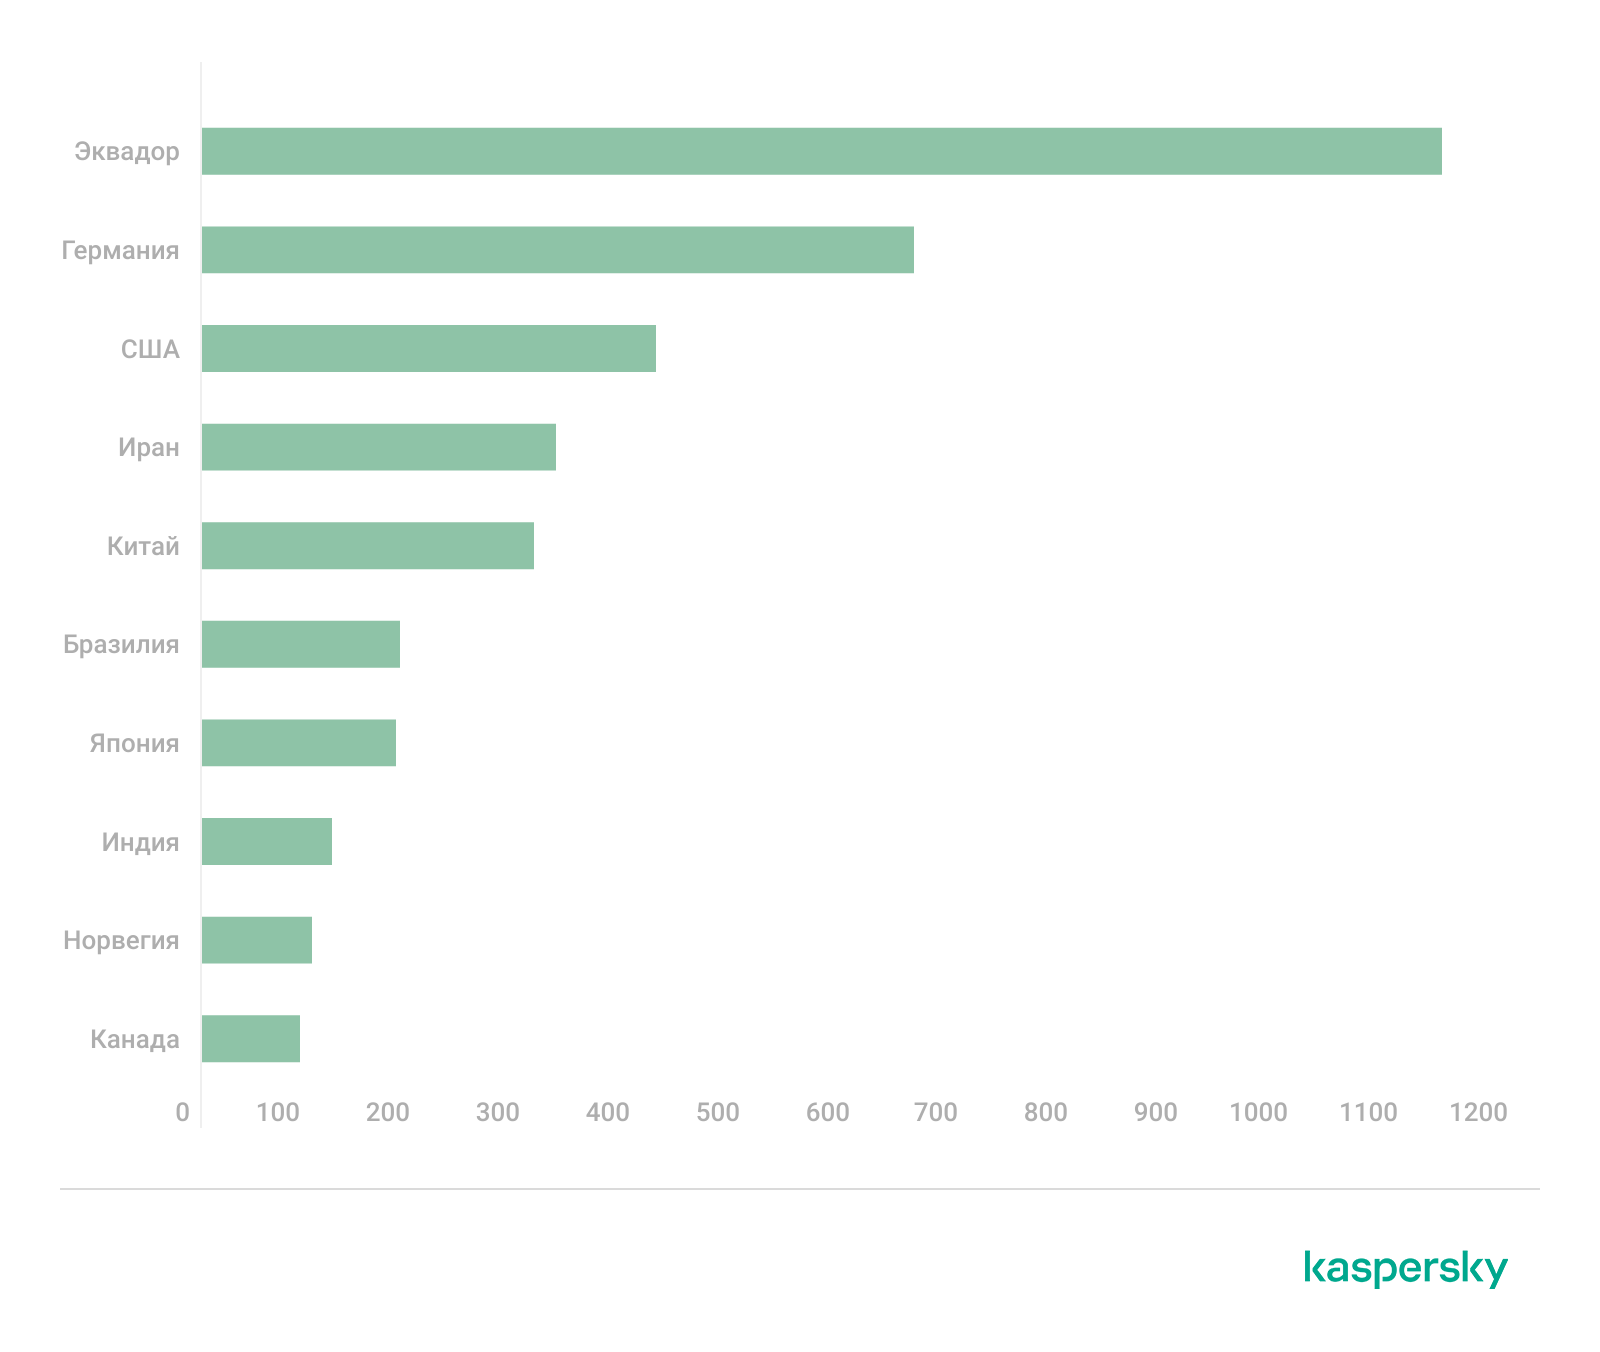
В этом месяце исследователи повторили поиск; оказалось, что число уязвимых экземпляров возросло до 4183. Географическое распределение потенциальных мишеней несколько изменилось — в частности, из списка Топ-10 исчезла Россия.


Взлом ГНСС-оборудования может обернуться для бизнес-структуры сбоями в работе, финансовыми потерями, утечкой конфиденциальных данных. Выход из строя полагающихся на ГЛОНАСС, GPS, Galileo и проч. беспилотников, систем морской навигации или управления воздушным транспортом грозит более серьезными последствиями.

Как показывает практика, риски атак на ГНСС вполне реальны. Так, в прошлом году хактивисты SiegedSec получили доступ к спутниковым приемникам в Колумбии, США и Румынии, а их коллеги по цеху GhostSec провели аналогичную кампанию в глобальном масштабе, в том числе в Израиле и России. К счастью, катастрофических последствий эти нападения не имели.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru