


Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Киберпреступники придумали новый способ выводить деньги с украденных банковских карт, привязанных к системам вроде Apple Pay и Google Pay. Вектор, получивший название Ghost Tap, передаёт NFC-данные карт «денежным мулам» по всему миру.

Ghost Tap берёт за основу другой метод, о котором мы рассказывали в августе: Android-вредонос NGate задействовал компонент с открытым исходным кодом — «NFCGate».

Тем не менее Ghost Tap использует более мощную обфускацию и, соответственно, его сложнее детектировать. В этом случае злоумышленнику не нужна карта или устройство жертвы.

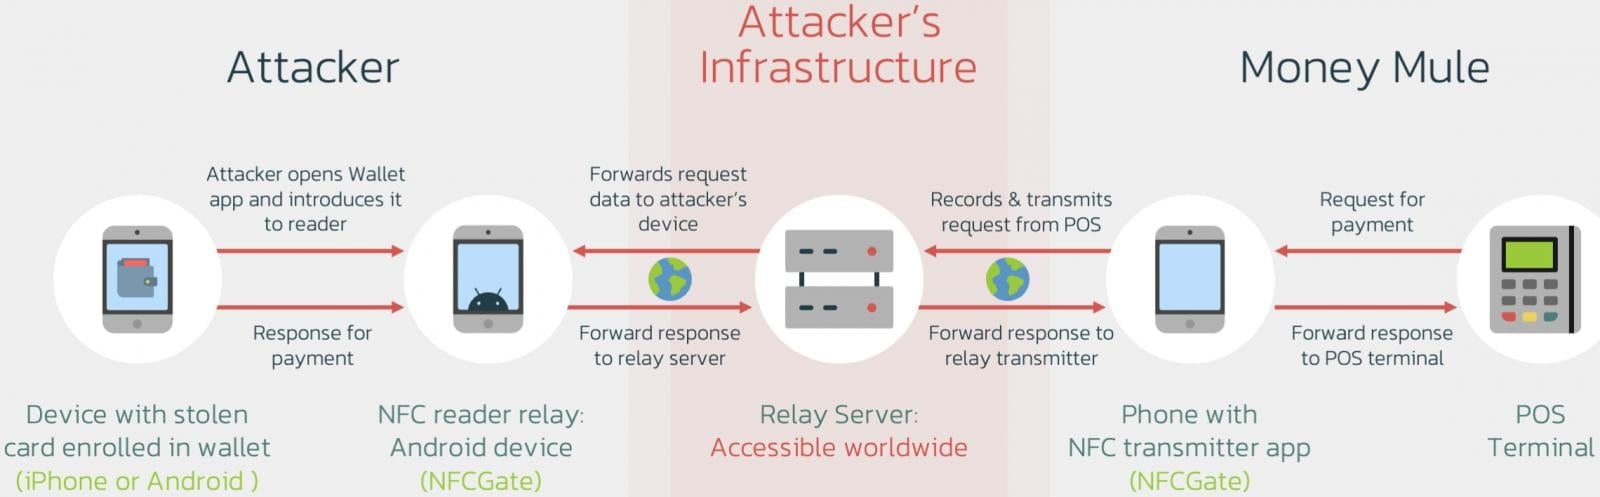
Вместо этого Ghost Tap подключает «денежных мулов» в различных удалённых местоположениях. Такие «мулы» должны взаимодействовать с PoS-терминалами.

О новом векторе рассказали специалисты компании Threat Fabric. По их данным, в последнее время наблюдается скачок в использовании этой техники в реальных кибератаках.

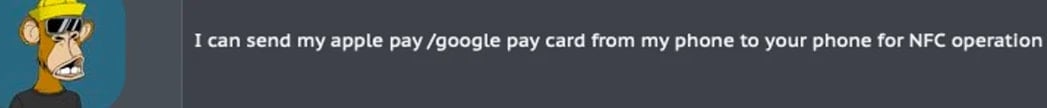
А вот так выглядит поиск «денежных мулов» на одном из киберпреступных форумов:


Для начала атакующему нужно выкрасть данные банковской карты и перехватить одноразовый пароль, который нужен для регистрации виртуального кошелька в Apple Pay и Google Pay.

Для первого пункта можно использовать, например, банковский троян, накладывающий фейковые окна поверх легитимных приложений, или тот же кейлогер. А одноразовый код можно получить с помощью социальной инженерии или того же вредоноса, мониторящего СМС-сообщения.

Атакующие по-прежнему полагаются на инструмент NFCGate, который используется для передачи информации платёжных карт. Только в этом случае подключается также сервер-ретранслятор, который отправляет данные в сеть «денежных мулов».

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru