


Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Киберпреступники стали чаще использовать вложения в формате Scalable Vector Graphics (SVG) для вывода фишинговых форм или доставки вредоносных программ. Такой формат, по словам экспертов, помогает уходить от детектирования.

SVG — пример векторной графики, отличающийся от растровых JPG и PNG использованием линий, форм и текстовых данных. Основное преимущество SVG в возможности менять размер без потери качества.

Использовать SVG в фишинговых кампаниях злоумышленники научились далеко не вчера. Тем не менее исследователи из MalwareHunterTeam отмечают рост числа таких атак. Специалисты даже поделились образцами участвующих в подобной кампании вредоносов — здесь и здесь.

Помимо самой графики, файлы в формате SVG способны выводить HTML-контент с помощью элемента <foreignObject>, а также выполнять JavaScript-код после загрузки графики.

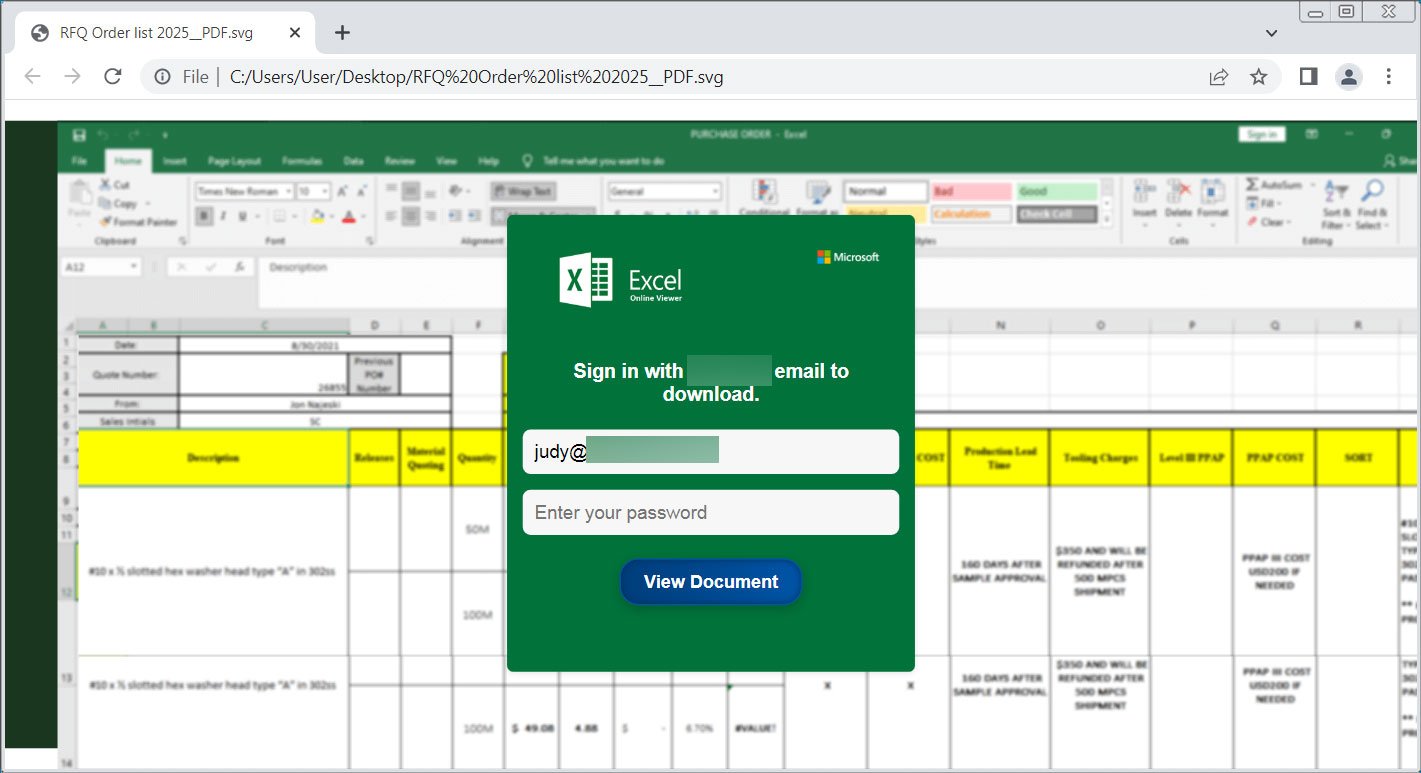
Эта функциональность позволяет атакующим создавать фишинговые формы, передающие введённые учётные данные. Одно из таких вложений, пойманное в недавней киберкампании, представляет собой замаскированный под Excel-таблицу файл (детекты на VirusTotal).

В этом файле можно найти форму, отправляющую всю введённую информацию злоумышленникам.

Источник: BleepingComputer


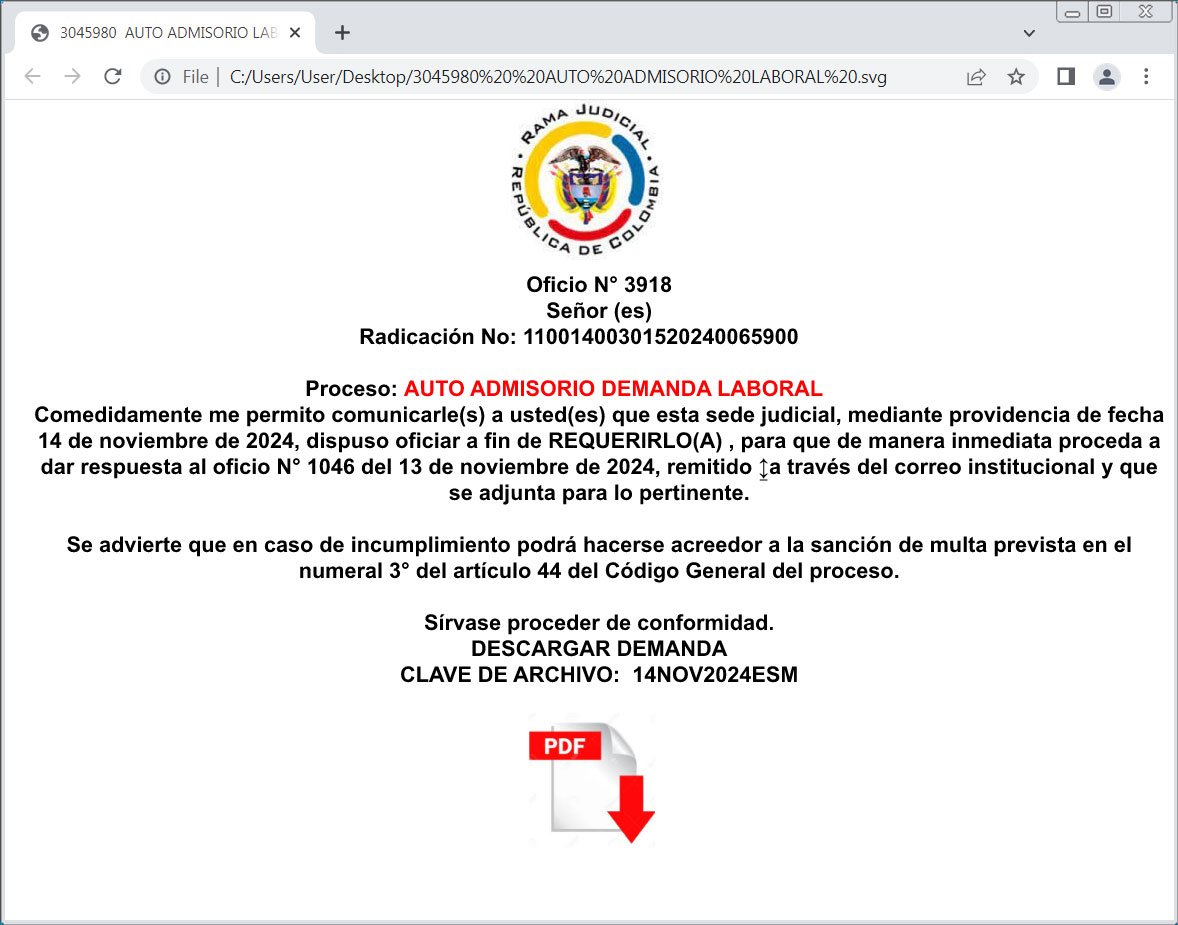
А вот ещё один пример: SVG-вложение подаётся под видом официального документа, предлагающего кликнуть на кнопке «Загрузить». По ссылке происходит скачивание вредоносной программы.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru