


Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Как показало исследование «Осознание проблемы утечек информации и осведомленность о них в российских организациях», которое провели совместно группа ЦИРКОН и экспертно-аналитический центр (ЭАЦ) ГЕ InfoWatch.

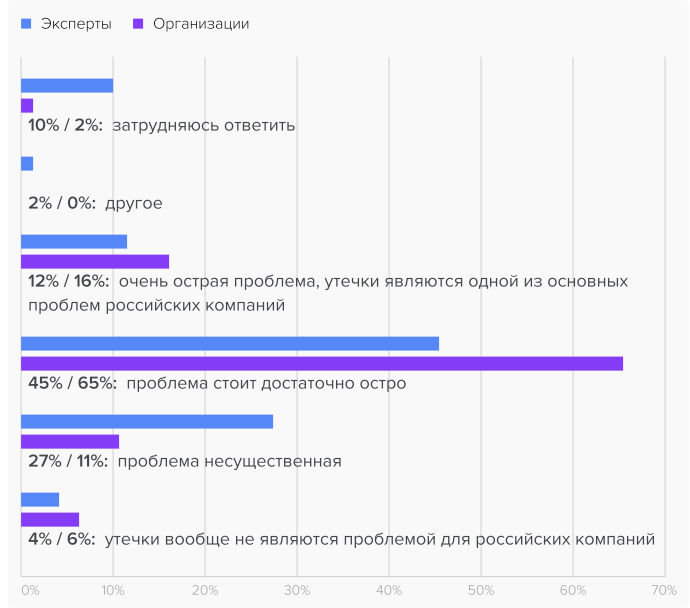
Согласно данным исследования, для двух третей опрошенных компаний тема утечек стоит остро. Лишь для четверти респондентов данная проблема является несущественной или не стоит вовсе.

В ходе исследования также использовались данные, собранные  ЭАЦ и результаты опросов, проведенных среди участников сообщества BISA. Как показало исследование, 58% опрошенных считают ущерб от утечек данных ощутимым. Лишь 7% полагает, что размер ущерба незначителен.

Уверены в том, что в их компании имели место такого рода инциденты четверть опрошенных, причем больше половины считает, что их было не меньше двух. Однако 34% убеждены в том, что данные из их компании не «сливали».


«Компрометация конфиденциальных данных стала одной из главных угроз для бизнеса. Только за прошлый год мы зарегистрировали 656 утечек информации, в результате которых утекло более 1,1 млрд записей персональных данных и множество коммерческих секретов. Несмотря на огромные риски, которые несут случаи компрометации данных, далеко не всегда компании могут оценить реальный ущерб от инцидентов и объективно воспринимать их последствия. Отсутствие такого понимания мешает выстраивать эффективную систему защиты данных, что, в свою очередь, часто приводит к новым утечкам», — говорит руководитель направления аналитики и спецпроектов ЭАЦ ГК InfoWatch Андрей Арсентьев.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru