


В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

Новая сложная фишинговая схема базируется на завоевании доверия потенциальной жертвы и попытках заставить запустить зловред. В качестве приманки обычно используются информационные письма регуляторов.

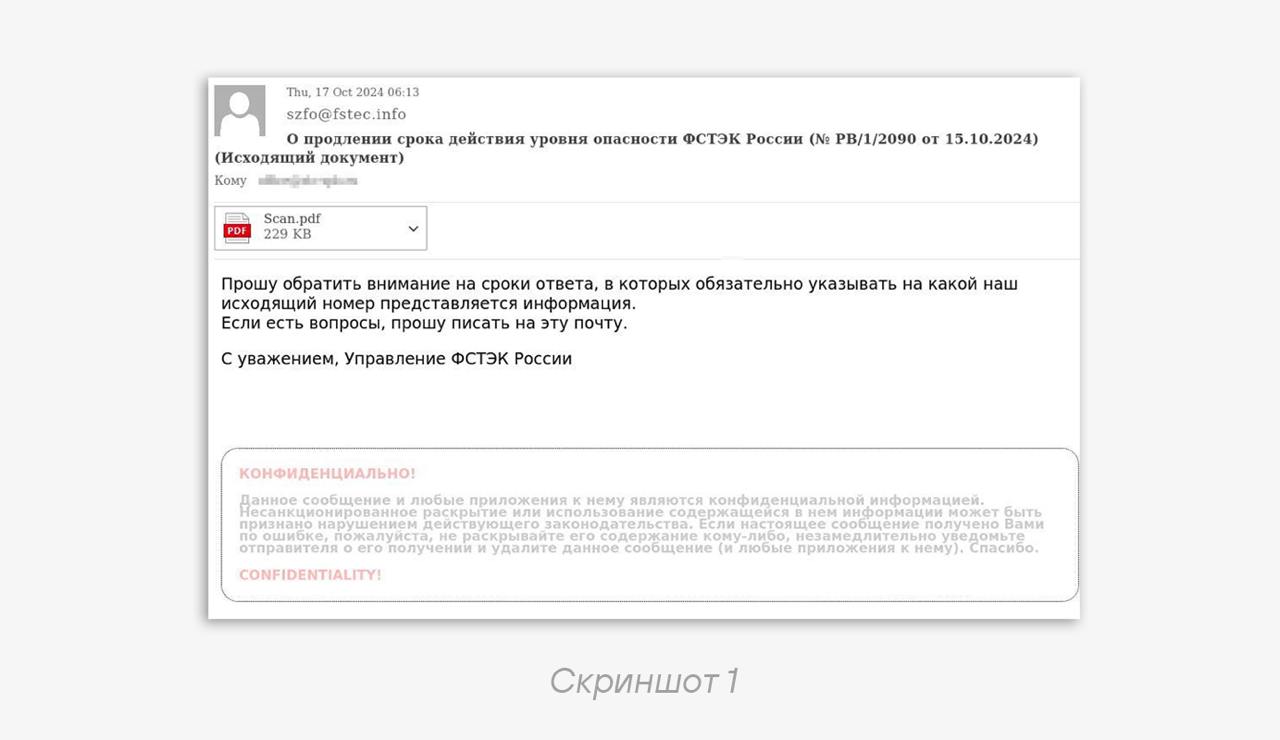
Схема, как сообщила группа киберразведки экспертного центра безопасности Positive Technologies (PT ESC), была выявлена в конце октября. Рассылка содержала якобы информационные письма ФСТЭК России.


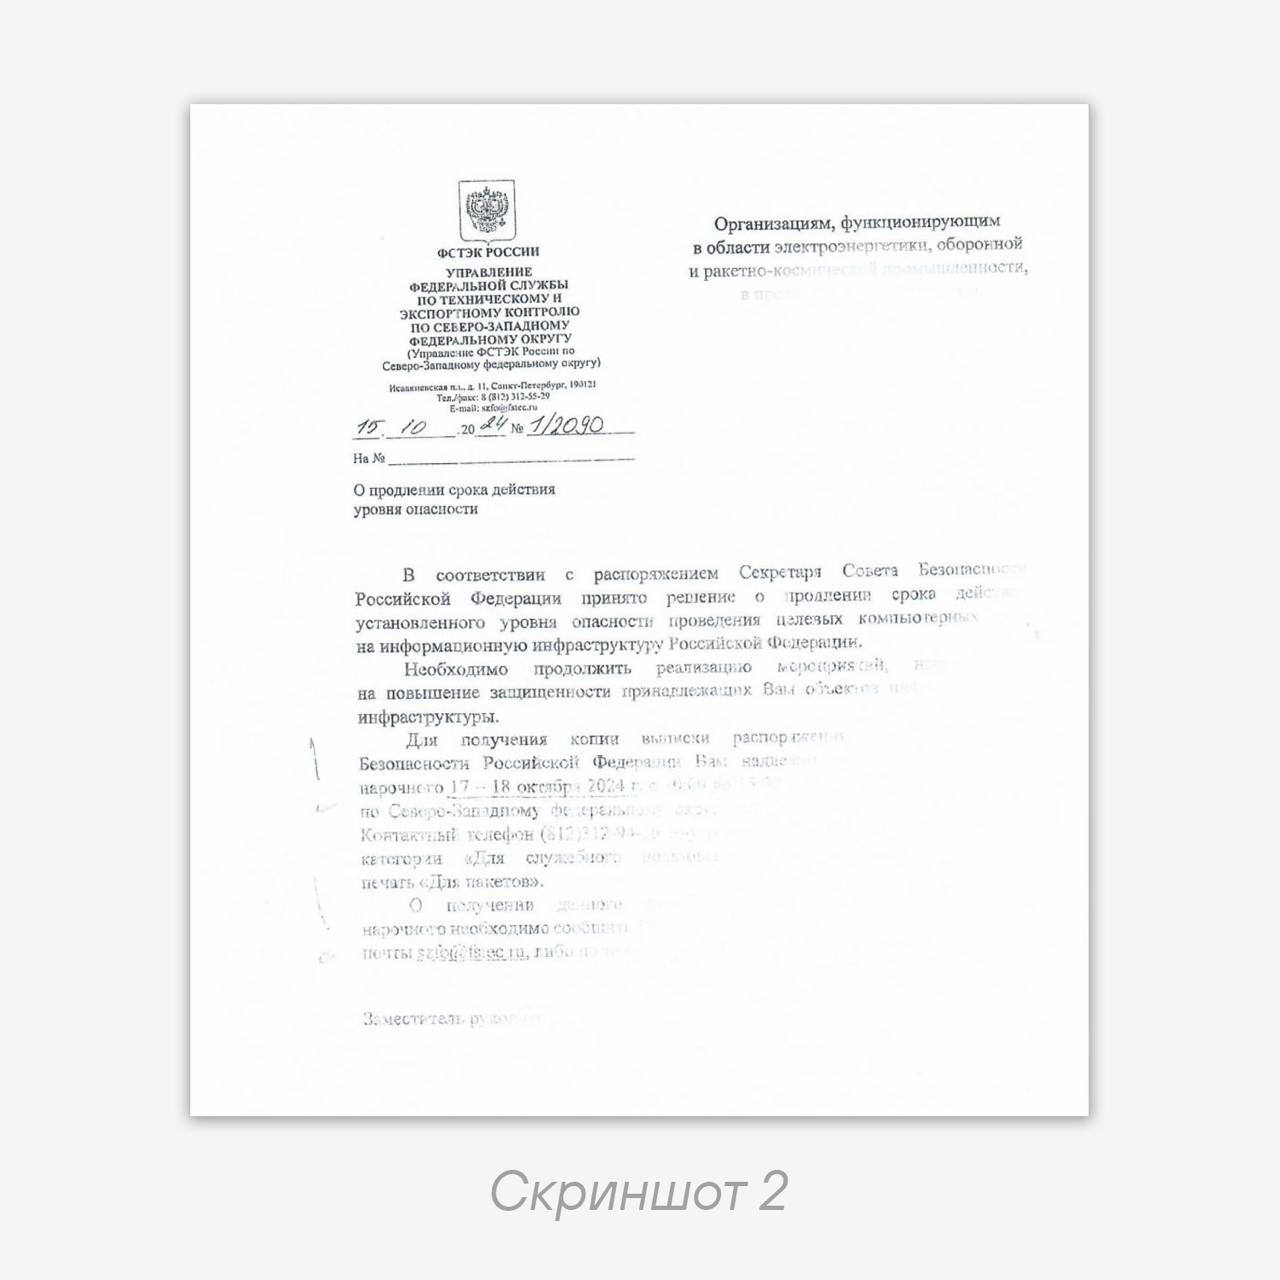
Документ, прикрепленный к письму, не содержал вредоносного кода. Но он был нечитаемым.


Для отправки документа использовался домен fstec.info. Он не является официальным доменом ФСТЭК и был зарегистрирован незадолго до рассылки — в середине октября 2024 года.

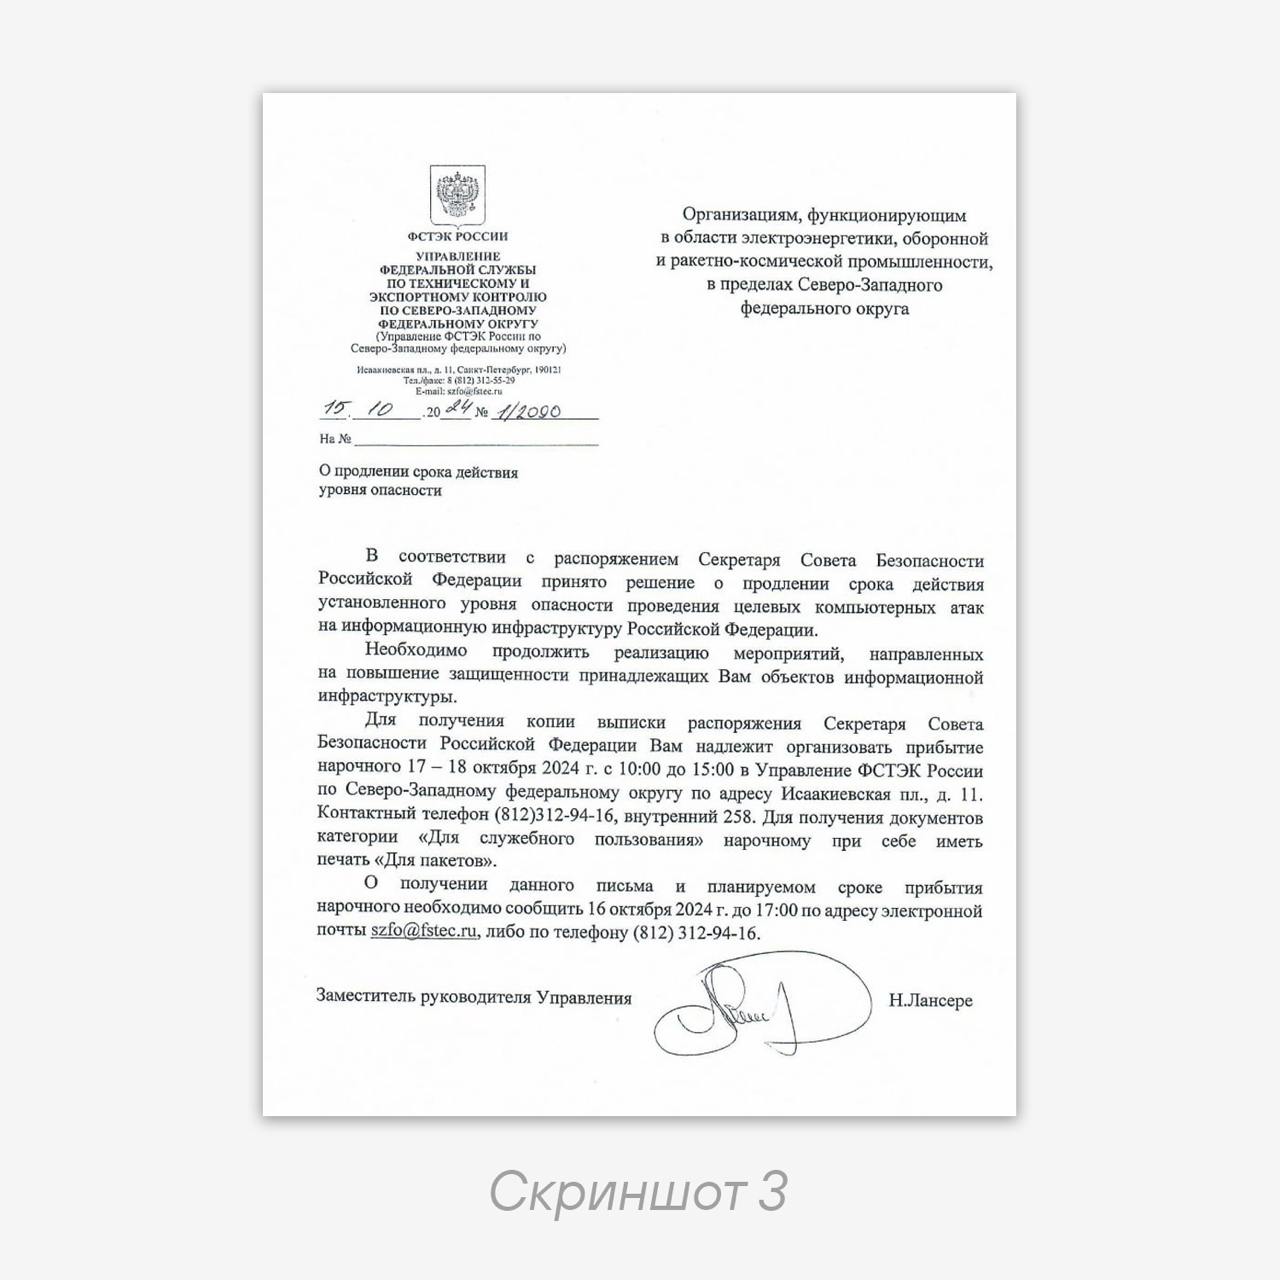
А вот более качественный скан письма уже оказался исполняемым файлом, замаскированным под PDF-документ. При запуске этого файла стартует сессия удаленного управления, к которой получает доступ злоумышленник. Но для отвлечения внимания открывается легитимный документ.

Как предупредила PT ESC, тактика данной атаки близка к PseudoGamaredon (Core Werewolf).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru