


Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Французский конгломерат Schneider Electric подтвердил факт взлома платформы для разработчиков после того, как об этом заявил хакер.

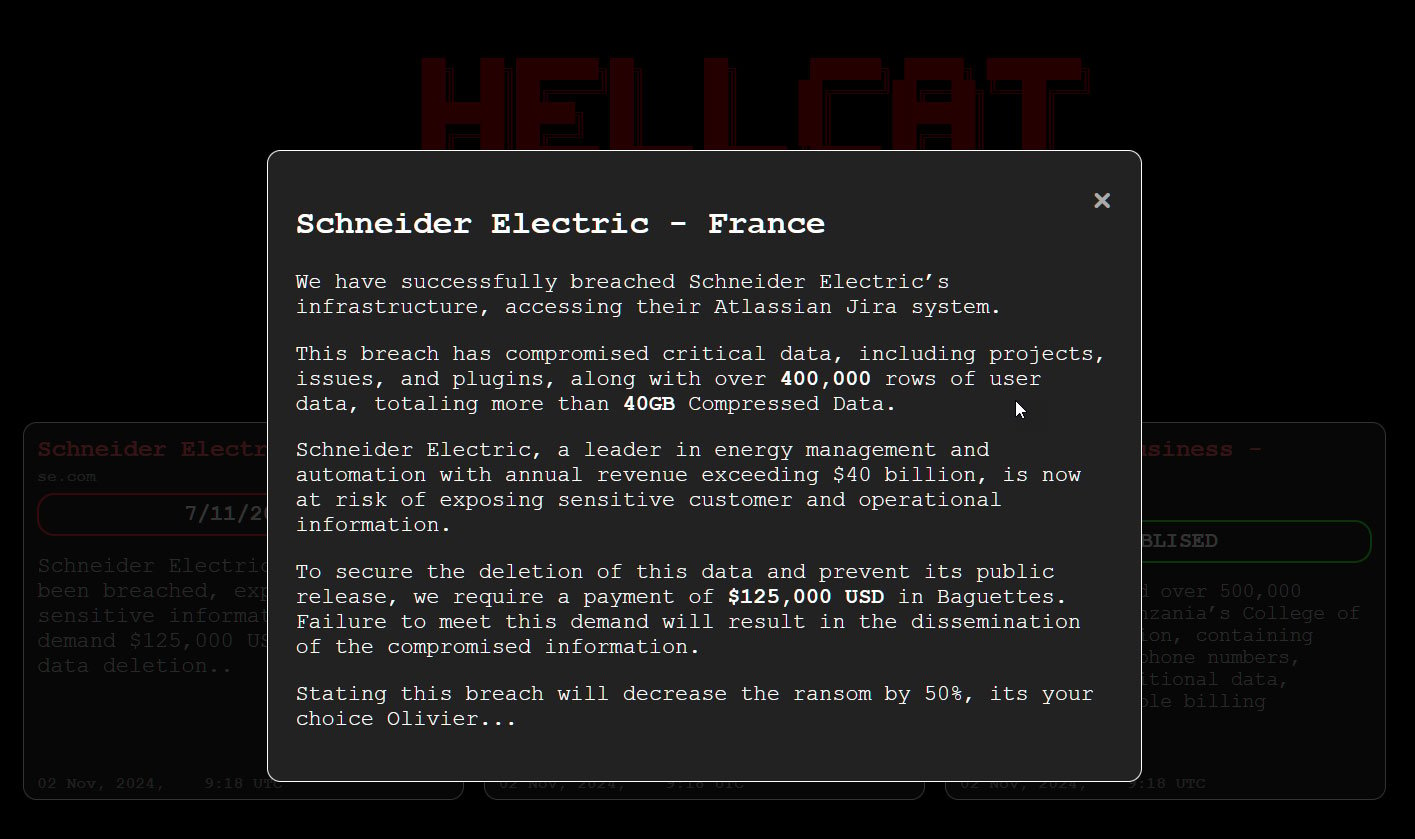
О взломе Schneider Electric написал злоумышленник с ником Grep в соцсети X (бывшая Twitter, заблокироваана в РФ). Он сообщил изданию Bleeping Computer, что взломал Jira-сервер компании, используя украденные учетные данные.

Массив данных содержит 400 тысяч строк только пользовательских данных, включая более 75 тысяч адресов электронной почты. Среди украденных данных также оказались разработки. Злоумышленник в шутку требует у компании 125 тыс. долларов в багетах за неразглашение украденных данных.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ отслеживания выполнения проектов, которая размещена в изолированной среде, — прокомментировали данный инцидент в пресс-службе Schneider Electric Bleeping Computer — Наша команда Global Incident Response была немедленно мобилизована для реагирования на инцидент. Сервисы и продукты Schneider Electric не пострадали».

В январе 2024 года Schneider Electric уже подвергалась атаке вымогателя Cactus. Тогда злоумышленники украли более 1,5 терабайт данных, в том числе касающиеся работы внутренних систем.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru