


Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинская группировка RUH8 объявила об атаке на ИТ-инфраструктуру администрации Твери и выводе из строя ряда важных систем, включая парковку.

Хакеры в телеграм-канале группировки 29 октября объявили о полном уничтожении содержимого десятков виртуальных машин, резервных копий, рабочих станций в администрации города, а также подсистемы телефонной связи.

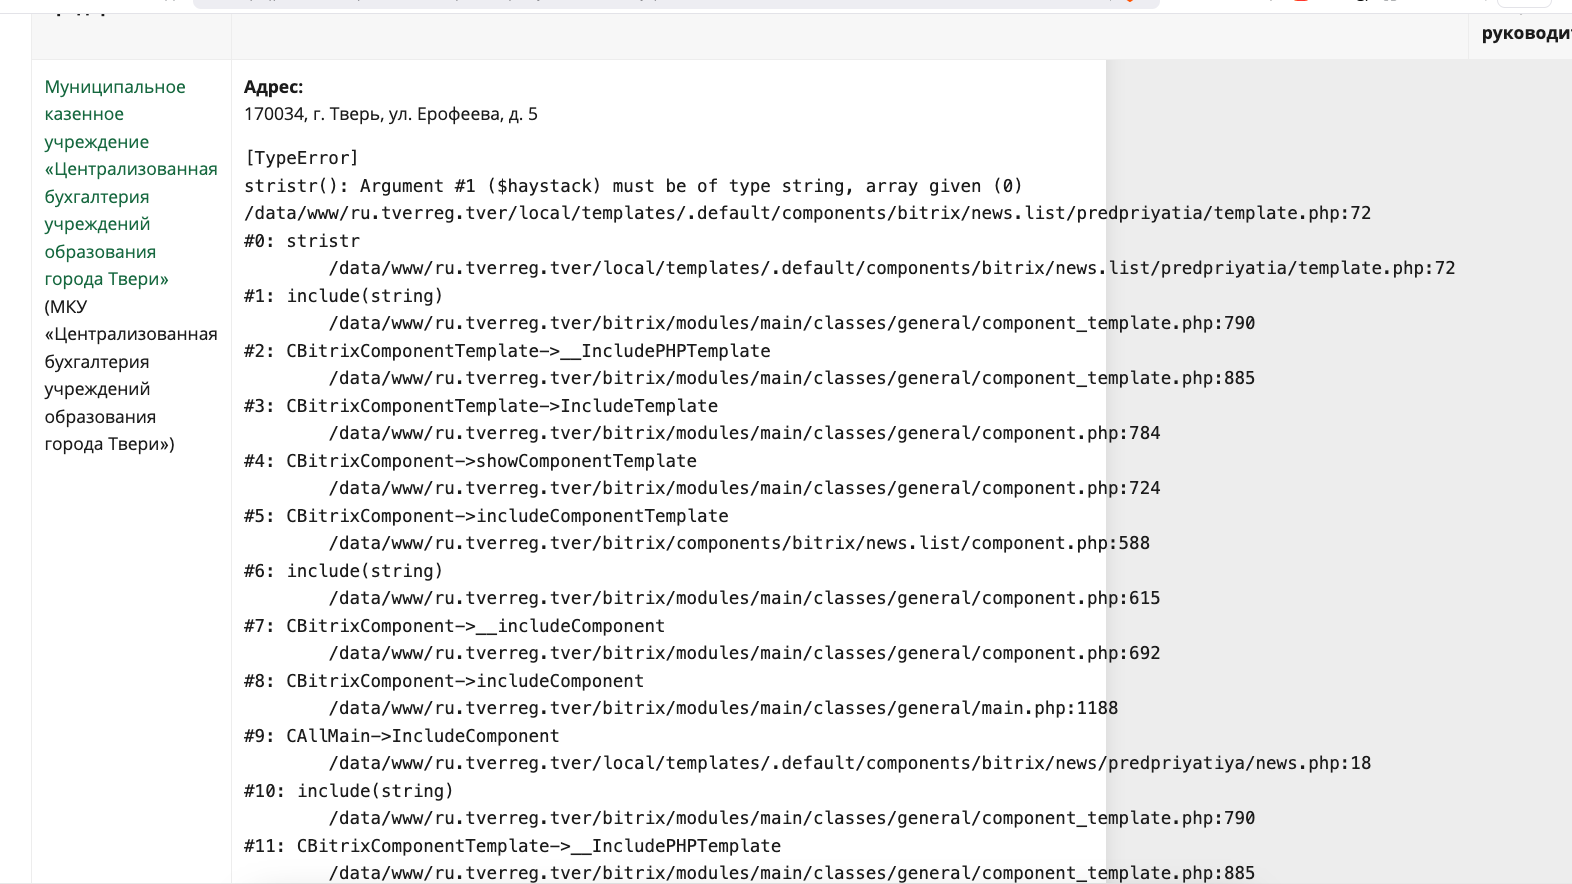
RUH8 заявила о выводе из строя системы оплаты парковок. На странице городской администрации в соцсети VK представители городских властей признали факт выхода из строя системы оплаты парковок и официального сайта. Причиной был назван технический сбой.

Уже 31 октября на официальной странице администрации в VK появилось сообщение о том, что работоспособность системы оплаты парковок полностью восстановлена.

По состоянию на вечер 1 октября сайт администрации открывался, однако последняя информация на нем была датирована 15 января. Во многих разделах отображалась служебная информация.

Телефоны администрации вечером 1 ноября работали. Корреспонденту Anti-Malware.ru удалось дозвониться на горячую линию городской администрации.

6 октября начались проблемы в работе официальных сайтов российских судов. По официальным данным, причиной сбоя стали технические работы, однако ответственность за инцидент взяла на себя группировки BO Team.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru