


Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинская группировка RUH8 объявила об атаке на ИТ-инфраструктуру администрации Твери и выводе из строя ряда важных систем, включая парковку.

Хакеры в телеграм-канале группировки 29 октября объявили о полном уничтожении содержимого десятков виртуальных машин, резервных копий, рабочих станций в администрации города, а также подсистемы телефонной связи.

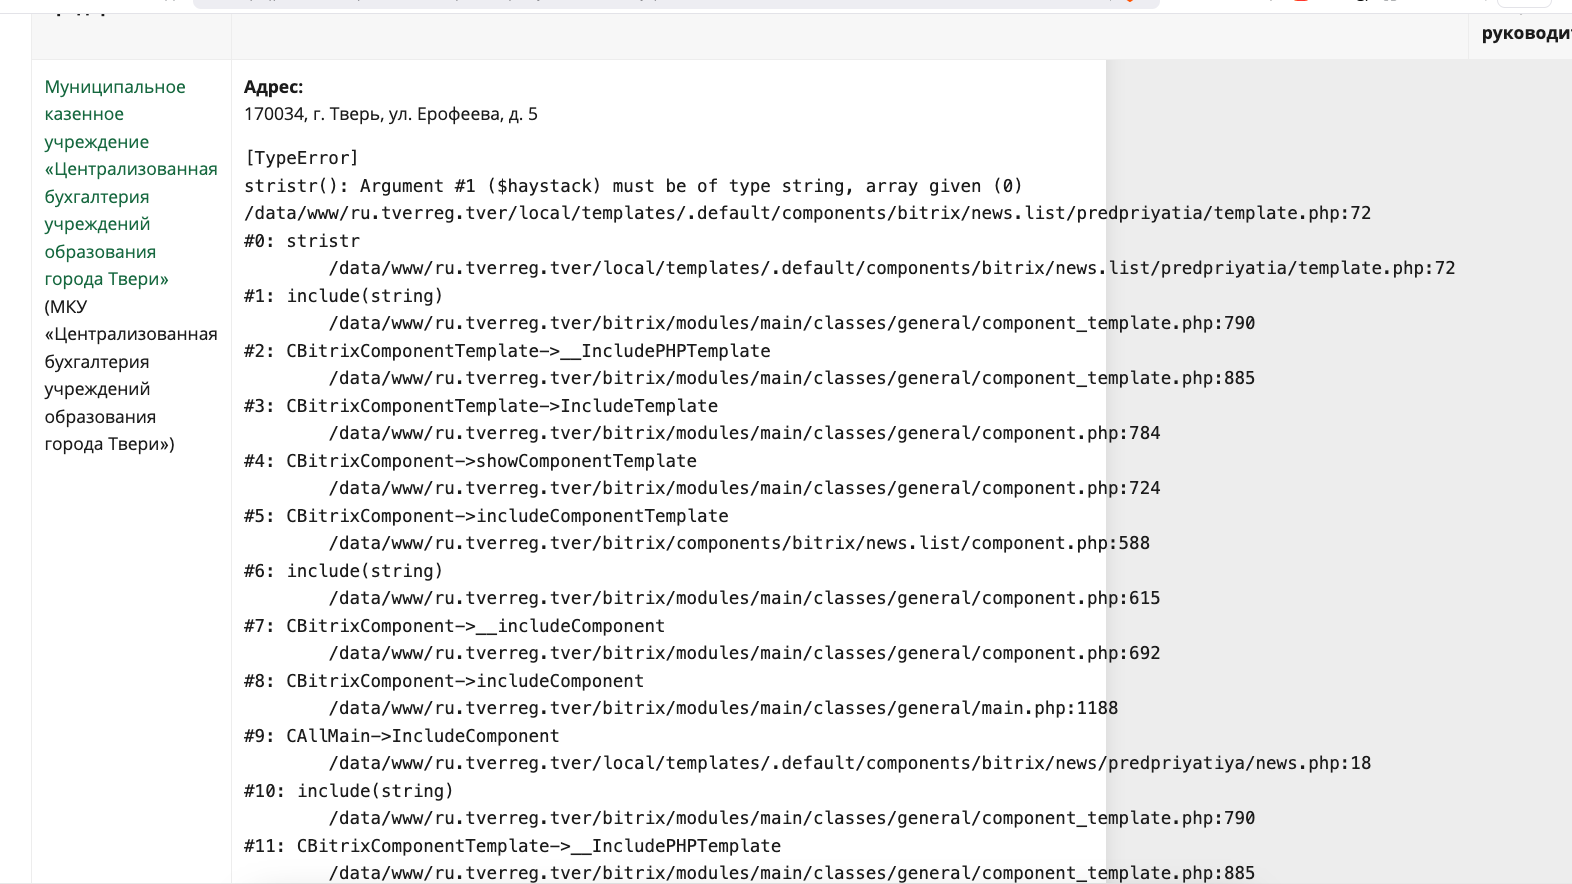
RUH8 заявила о выводе из строя системы оплаты парковок. На странице городской администрации в соцсети VK представители городских властей признали факт выхода из строя системы оплаты парковок и официального сайта. Причиной был назван технический сбой.

Уже 31 октября на официальной странице администрации в VK появилось сообщение о том, что работоспособность системы оплаты парковок полностью восстановлена.

По состоянию на вечер 1 октября сайт администрации открывался, однако последняя информация на нем была датирована 15 января. Во многих разделах отображалась служебная информация.

Телефоны администрации вечером 1 ноября работали. Корреспонденту Anti-Malware.ru удалось дозвониться на горячую линию городской администрации.

6 октября начались проблемы в работе официальных сайтов российских судов. По официальным данным, причиной сбоя стали технические работы, однако ответственность за инцидент взяла на себя группировки BO Team.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru