


Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision ФинЦЕРТ автоматизирует и оптимизирует взаимодействие с регулятором ФинЦЕРТ. Продукт позволяет в режиме реального времени отправлять уведомления о событиях ИБ в ФинЦЕРТ.

Помимо этого, разработка помогает получать запросы от ФинЦЕРТ о контролируемых ресурсах организации или клиентах, замеченных во вредоносной активности, а также получать бюллетени об актуальных угрозах и уязвимостях.

Система разработана с учетом всех требований регулятора ФинЦЕРТ.


Работа с инцидентами и атаками

Продукт обеспечивает своевременное и максимально полное информирования регулятора о зафиксированных инцидентах и атаках в требуемой форме. Жизненный цикл полностью совпадает с требованиями регулятора. Интеграция позволяет вести переписку с регулятором напрямую из карточки инцидента без перехода в личный кабинет ФинЦЕРТ, а также отправлять и получать файлы всех форматов.

Для упрощения создания инцидентов предусмотрена возможность предзаполнения карточек по шаблонам. Вся история действий с инцидентом, а также общения с регулятором сохраняется в таймлайне.

Работа с запросами от ФинЦЕРТ

Предусмотрена проверка наличия запросов от регулятора с возможностью точечно предоставить необходимую информацию о результатах расследования инцидента и принятых мерах или решениях. Возможность ведения переписки с оператором без перехода в личный кабинет ФинЦЕРТ позволяет быстро задать уточняющие вопросы или отправить требуемые файлы. Хронология общения фиксируется в таймлайне для сохранения полной истории запросов.

Бюллетени ФинЦЕРТ

Продукт позволяет регулярно загружать информационные бюллетени об актуальных уязвимостях и угрозах, направляемых ФинЦЕРТ. Гибкая настройка расписания получения бюллетеней и удобные оповещения позволяют вовремя обрабатывать необходимое количество документов.

Отчеты и дашборды

В продукт включены как преднастроенные отчеты, позволяющие выгружать данные по отдельным инцидентам и атакам, так и сводные отчеты, отображающие динамику взаимодействия и консолидированную информацию по обработанным сведениям.

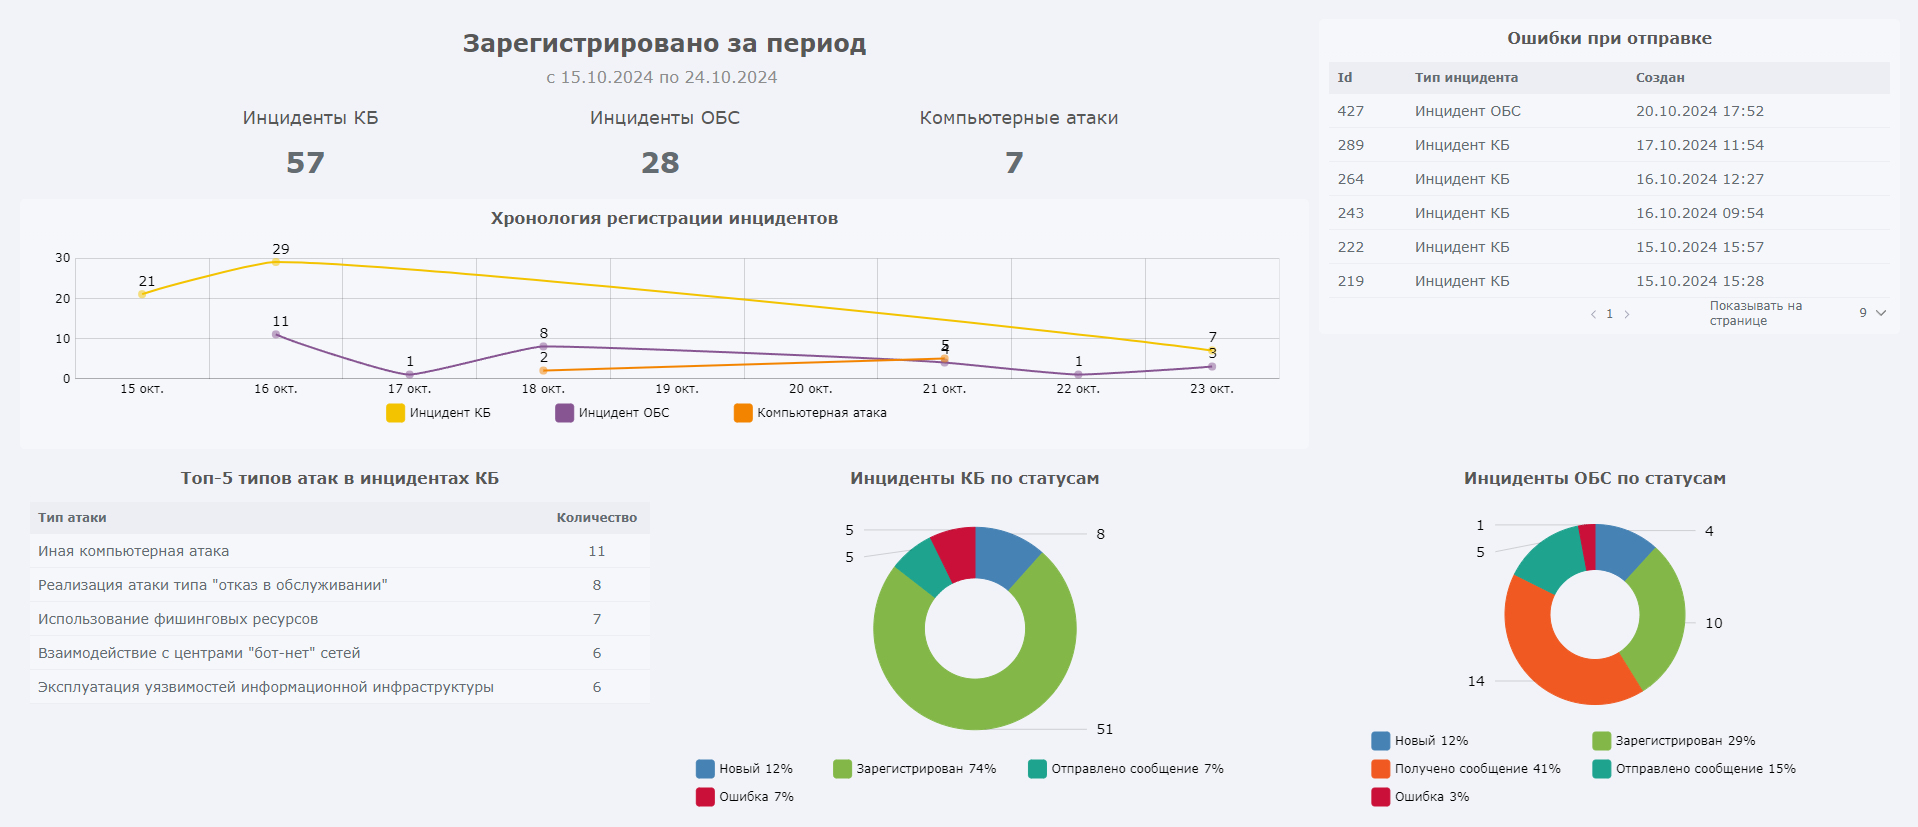
Дашборд отображает ключевую информацию по зарегистрированным в ФинЦЕРТ инцидентам за выбранный период и сводную информацию по статусам текущих инцидентов. Оператору предоставлена возможность отслеживать в режиме реального времени инциденты, в которых при отправке в ФинЦЕРТ возникла ошибка, чтобы своевременно отреагировать и внести необходимые исправления.

Интеграция с продуктами Security Vision

Продукт нативно интегрируется со всеми решениями линейки Secuirty Vision, что позволяет не только соответствовать требованиям регулятора, автоматизируя взаимодействие с ним, но и выстраивать полноценный комплекс защищенности, учитывая все процессы и процедуры SOC центра.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru