


Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision ФинЦЕРТ автоматизирует и оптимизирует взаимодействие с регулятором ФинЦЕРТ. Продукт позволяет в режиме реального времени отправлять уведомления о событиях ИБ в ФинЦЕРТ.

Помимо этого, разработка помогает получать запросы от ФинЦЕРТ о контролируемых ресурсах организации или клиентах, замеченных во вредоносной активности, а также получать бюллетени об актуальных угрозах и уязвимостях.

Система разработана с учетом всех требований регулятора ФинЦЕРТ.


Работа с инцидентами и атаками

Продукт обеспечивает своевременное и максимально полное информирования регулятора о зафиксированных инцидентах и атаках в требуемой форме. Жизненный цикл полностью совпадает с требованиями регулятора. Интеграция позволяет вести переписку с регулятором напрямую из карточки инцидента без перехода в личный кабинет ФинЦЕРТ, а также отправлять и получать файлы всех форматов.

Для упрощения создания инцидентов предусмотрена возможность предзаполнения карточек по шаблонам. Вся история действий с инцидентом, а также общения с регулятором сохраняется в таймлайне.

Работа с запросами от ФинЦЕРТ

Предусмотрена проверка наличия запросов от регулятора с возможностью точечно предоставить необходимую информацию о результатах расследования инцидента и принятых мерах или решениях. Возможность ведения переписки с оператором без перехода в личный кабинет ФинЦЕРТ позволяет быстро задать уточняющие вопросы или отправить требуемые файлы. Хронология общения фиксируется в таймлайне для сохранения полной истории запросов.

Бюллетени ФинЦЕРТ

Продукт позволяет регулярно загружать информационные бюллетени об актуальных уязвимостях и угрозах, направляемых ФинЦЕРТ. Гибкая настройка расписания получения бюллетеней и удобные оповещения позволяют вовремя обрабатывать необходимое количество документов.

Отчеты и дашборды

В продукт включены как преднастроенные отчеты, позволяющие выгружать данные по отдельным инцидентам и атакам, так и сводные отчеты, отображающие динамику взаимодействия и консолидированную информацию по обработанным сведениям.

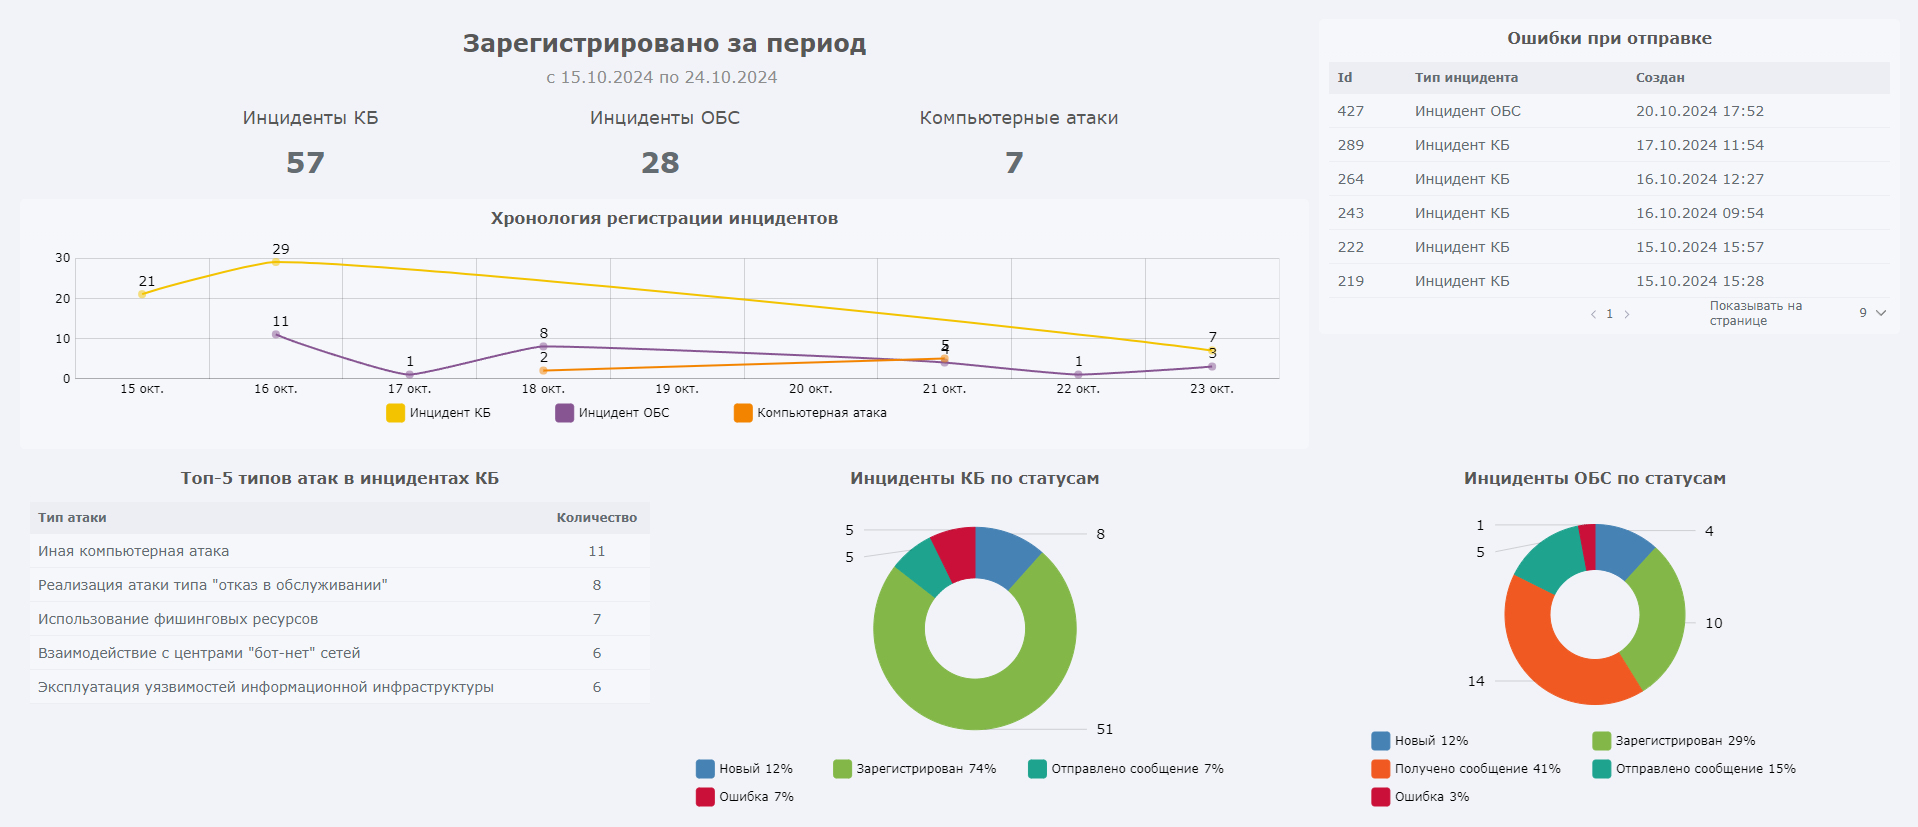
Дашборд отображает ключевую информацию по зарегистрированным в ФинЦЕРТ инцидентам за выбранный период и сводную информацию по статусам текущих инцидентов. Оператору предоставлена возможность отслеживать в режиме реального времени инциденты, в которых при отправке в ФинЦЕРТ возникла ошибка, чтобы своевременно отреагировать и внести необходимые исправления.

Интеграция с продуктами Security Vision

Продукт нативно интегрируется со всеми решениями линейки Secuirty Vision, что позволяет не только соответствовать требованиям регулятора, автоматизируя взаимодействие с ним, но и выстраивать полноценный комплекс защищенности, учитывая все процессы и процедуры SOC центра.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru