


Не блокировка драйверов от Nvidia, а сбой

Не блокировка драйверов от Nvidia, а сбой

Не блокировка драйверов от Nvidia, а сбой

Российские и белорусские пользователи снова могут загрузить драйверы видеокарт Nvidia без использования обходных путей. Проблемы, возникшие вечером 23 октября, были вызваны техническим сбоем, а не блокировкой.

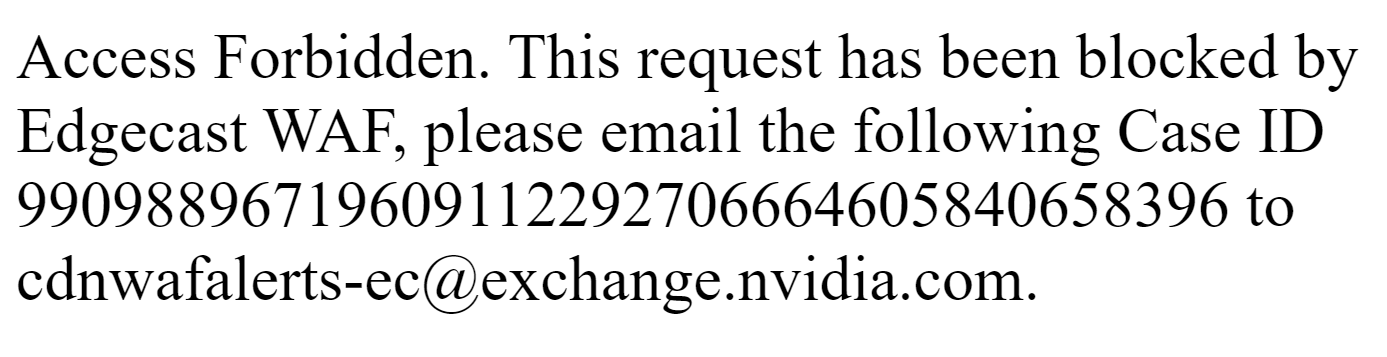
ТАСС сообщил о невозможности загрузить и обновить драйверы для видеокарт компании Nvidia. При попытке апдейта с официального сайта выводилась ошибка с запретом доступа и блокировкой запроса со стороны Edgecast WAF. Через официальное приложение драйверы также не обновлялись.


В ТАСС связали данный инцидент с санкционной политикой. Сама Nvidia никак инцидент не комментировала.

Вместе с тем при подмене IP-адреса драйверы успешно загружались. Кроме того, как обнаружил Habr, никаких препятствий не было при использовании для загрузки драйверов через не американские сайты Nvidia. Успешно обновлялись они через ресурсы Microsoft, если речь шла о ПО для Windows, а также через сторонние агрегаторы.

Однако уже утром 24 октября, как сообщил телеграм-канал Rozetked, доступ к драйверам Nvidia оказался вновь открыт:

«Вероятно, проблемы, которые наблюдались вечером 23 октября, были вызваны техническим сбоем, а не запретом Nvidia».

На днях 11 российских мейнтейнеров ядра Linux исключили из списка разработчиков. Позже Линус Торвальдс прокомментировал эту ситуацию, объяснив всё требованием юристов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru