

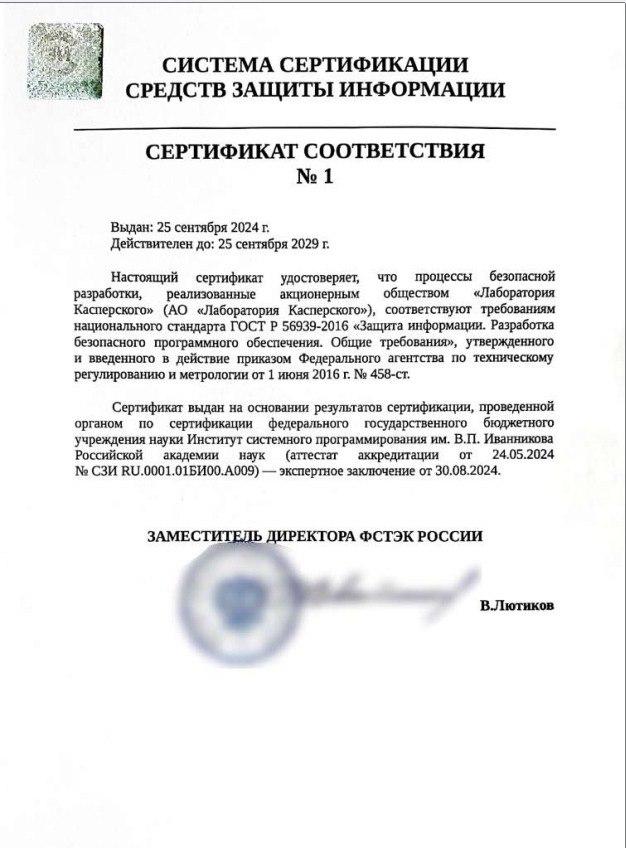

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

«Лаборатория Касперского» стала первой компанией в России, которая получила сертификат ФСТЭК России о соответствии процессов безопасной разработки программного обеспечения требованиям ГОСТ Р 56939 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

При этом сертификация проведена как по действующей редакции ГОСТ Р 56939-2016, так и по новой ГОСТ Р 56939-2024. Требование соответствию ГОСТ Р 56939 уже включается во все проводимые коммерческие конкурсы и прописано в документах всех значимых отраслей, включая медицину, транспорт, финансовую сферу и объекты критической информационной инфраструктуры.

Сертификация, когда регулятор проверяет соответствие ГОСТ не на уровне отдельного программного обеспечения, а на уровне компании, начала проводиться с 1 июня 2024 года. Тогда же получил аккредитацию первый и пока единственный орган по сертификации в данной области — Институт системного программирования Российской академии наук им. В. П. Иванникова (ИСП РАН).

«„Лаборатория Касперского” начала внедрять практики безопасной разработки задолго до того, как стали предъявлять те или иные требования по этой части регуляторы и заказчики. Мы первыми поддержали ФСТЭК России, когда требования ГОСТ 2016 года стали обязательными к выполнению при сертификации продуктов. Мы вошли в рабочую группу с ИСП РАН и испытательной лабораторией НТЦ „Фобос-НТ”, апробировали новые инструменты и подходы, на практике показали, что документ выполним. Но жизнь менялась, с каждым годом запрос на безопасность растёт, и пришла пора актуализировать ГОСТ, что мы и сделали в инициативном порядке. Поэтому мы особенно гордимся тем, что первыми в отрасли получили сертификат соответствия, — комментирует Карина Нападовская, руководитель центра сертификации и соответствия стандартам в „Лаборатории Касперского”. — Этот процесс требовал больших ресурсов и серьёзной подготовки. Во многих тендерах уже присутствуют требования к безопасной разработке, и сертификат даёт нам значительные конкурентные преимущества. Мы предлагаем заказчикам первоклассные и соответствующие всем требованиям регуляторов решения по защите информации».

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru