


Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Университетские исследователи обнаружили серьезные уязвимости в системах сквозного шифрования (E2EE) пяти популярных провайдеров облачного хранения данных. Некоторые недочеты одинаковы для всех случаев реализации такой криптозащиты.

В целях проведения анализа угроза была смоделирована (PDF) как вредоносный сервер, способный считывать, изменять и внедрять данные по воле автора атаки. Подобный сценарий вполне реален для APT-групп и других хорошо обеспеченных взломщиков.

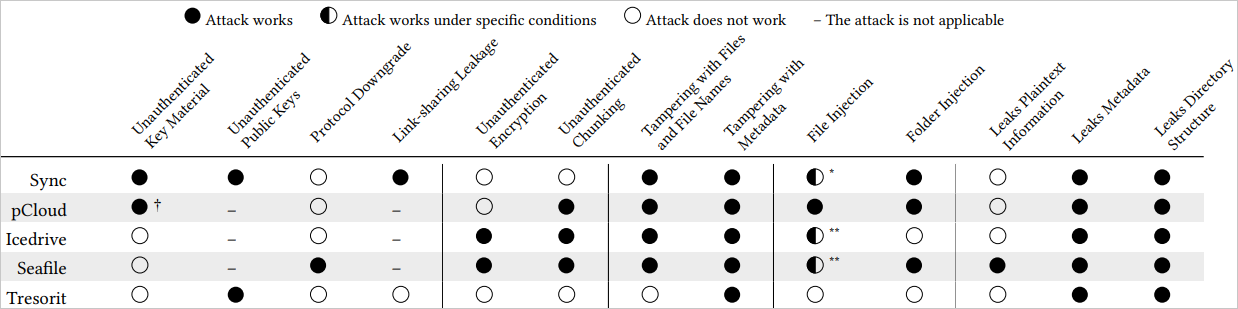
В качестве объектов PoC-атак были выбраны облачных хранилища Sync, pCloud, Icedrive, Seafile и Tresorit. Тестирование показало следующие результаты:

  1. В реализации E2EE для Sync отсутствует аутентификация по открытому ключу при расшаривании файлов, из-за этого их можно расшифровать. Автор атаки также может скрытно переименовать или переместить файлы и даже внедрять собственные папки в хранилище.
  2. В pCloud можно перезаписать закрытые ключи с целью получения доступа к содержимому файлов, а также проводить вредоносные инъекции, манипулировать метаданными (размер файла, дата изменения и т. п.), переставлять и стирать блоки данных.
  3. В Seafile с помощью вредоносного сервера можно откатить протокол, что облегчит брутфорс пользовательских паролей, а также внедрять файлы и изменять содержимое существующих.
  4. Реализованное в Icedrive шифрование в режиме CBC позволяет подменять содержимое загруженных файлов. Также обнаружена возможность сокращения и замены их имен.
  5. Аутентификация по открытому ключу в Tresorit полагается на сертификаты, контролируемые на стороне сервера. Злоумышленник может подменить их для получения доступа к файлам общего пользования. Проверка также выявила возможность изменения метаданных.

Все опробованные атаки были условно разделены на 10 классов. Степень сложности некоторых невысока, проведение не требует значительных ресурсов.


Отчеты об опасных находках были разосланы пяти облачным провайдерам еще в апреле. На запрос BleepingComputer о комментарии владелец платформы pCloud не отреагировал, а оператор Icedrive посчитал, что такие угрозы ему не страшны.

Провайдер Tresorit уверен, что легко исправит почти все поставленные на вид недостатки за счет существующих наработок. Идентификация по цифровым отпечаткам при расшаривании папок будет введена в будущем году.

ИБ-команда Sync закрыла возможность утечки по ссылкам и работает над устранением остальных найденных уязвимостей. Оператор платформы Seafile пообещал в скором времени решить проблему с откатом протокола.

Подпишитесь на новости

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru