


Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Уязвимость реализаций E2EE провоцирует утечки из облачных хранилищ

Университетские исследователи обнаружили серьезные уязвимости в системах сквозного шифрования (E2EE) пяти популярных провайдеров облачного хранения данных. Некоторые недочеты одинаковы для всех случаев реализации такой криптозащиты.

В целях проведения анализа угроза была смоделирована (PDF) как вредоносный сервер, способный считывать, изменять и внедрять данные по воле автора атаки. Подобный сценарий вполне реален для APT-групп и других хорошо обеспеченных взломщиков.

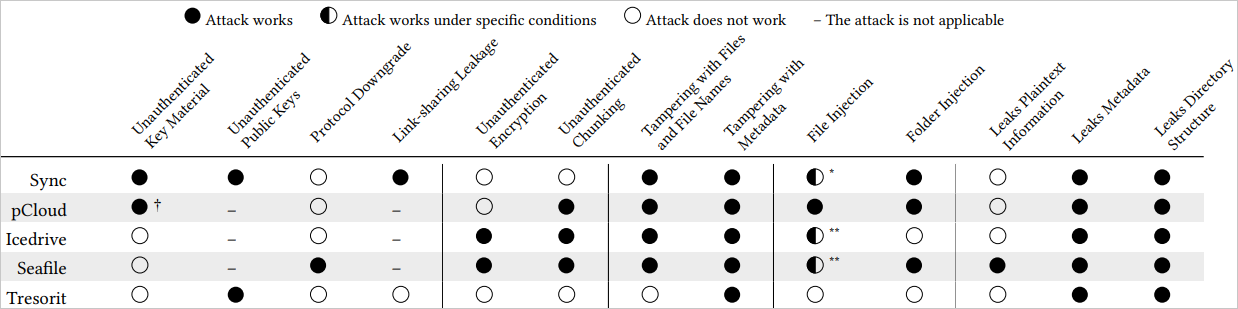
В качестве объектов PoC-атак были выбраны облачных хранилища Sync, pCloud, Icedrive, Seafile и Tresorit. Тестирование показало следующие результаты:

  1. В реализации E2EE для Sync отсутствует аутентификация по открытому ключу при расшаривании файлов, из-за этого их можно расшифровать. Автор атаки также может скрытно переименовать или переместить файлы и даже внедрять собственные папки в хранилище.
  2. В pCloud можно перезаписать закрытые ключи с целью получения доступа к содержимому файлов, а также проводить вредоносные инъекции, манипулировать метаданными (размер файла, дата изменения и т. п.), переставлять и стирать блоки данных.
  3. В Seafile с помощью вредоносного сервера можно откатить протокол, что облегчит брутфорс пользовательских паролей, а также внедрять файлы и изменять содержимое существующих.
  4. Реализованное в Icedrive шифрование в режиме CBC позволяет подменять содержимое загруженных файлов. Также обнаружена возможность сокращения и замены их имен.
  5. Аутентификация по открытому ключу в Tresorit полагается на сертификаты, контролируемые на стороне сервера. Злоумышленник может подменить их для получения доступа к файлам общего пользования. Проверка также выявила возможность изменения метаданных.

Все опробованные атаки были условно разделены на 10 классов. Степень сложности некоторых невысока, проведение не требует значительных ресурсов.


Отчеты об опасных находках были разосланы пяти облачным провайдерам еще в апреле. На запрос BleepingComputer о комментарии владелец платформы pCloud не отреагировал, а оператор Icedrive посчитал, что такие угрозы ему не страшны.

Провайдер Tresorit уверен, что легко исправит почти все поставленные на вид недостатки за счет существующих наработок. Идентификация по цифровым отпечаткам при расшаривании папок будет введена в будущем году.

ИБ-команда Sync закрыла возможность утечки по ссылкам и работает над устранением остальных найденных уязвимостей. Оператор платформы Seafile пообещал в скором времени решить проблему с откатом протокола.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru