


Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

«Архив Интернета» (Internet Archive) уже второй раз за месяц стал жертвой взлома. Злоумышленники использовали украденные токены аутентификации GitLab и платформу Zendesk.

Первыми тревогу забили владельцы веб-ресурсов, которым начали приходить ответы на старые запросы в техподдержку, касающиеся удаления с площадки  их сайтов.

В сообщениях утверждалось, что организацию опять взломали, поскольку администраторы некорректно провели ротацию украденных токенов аутентификации.

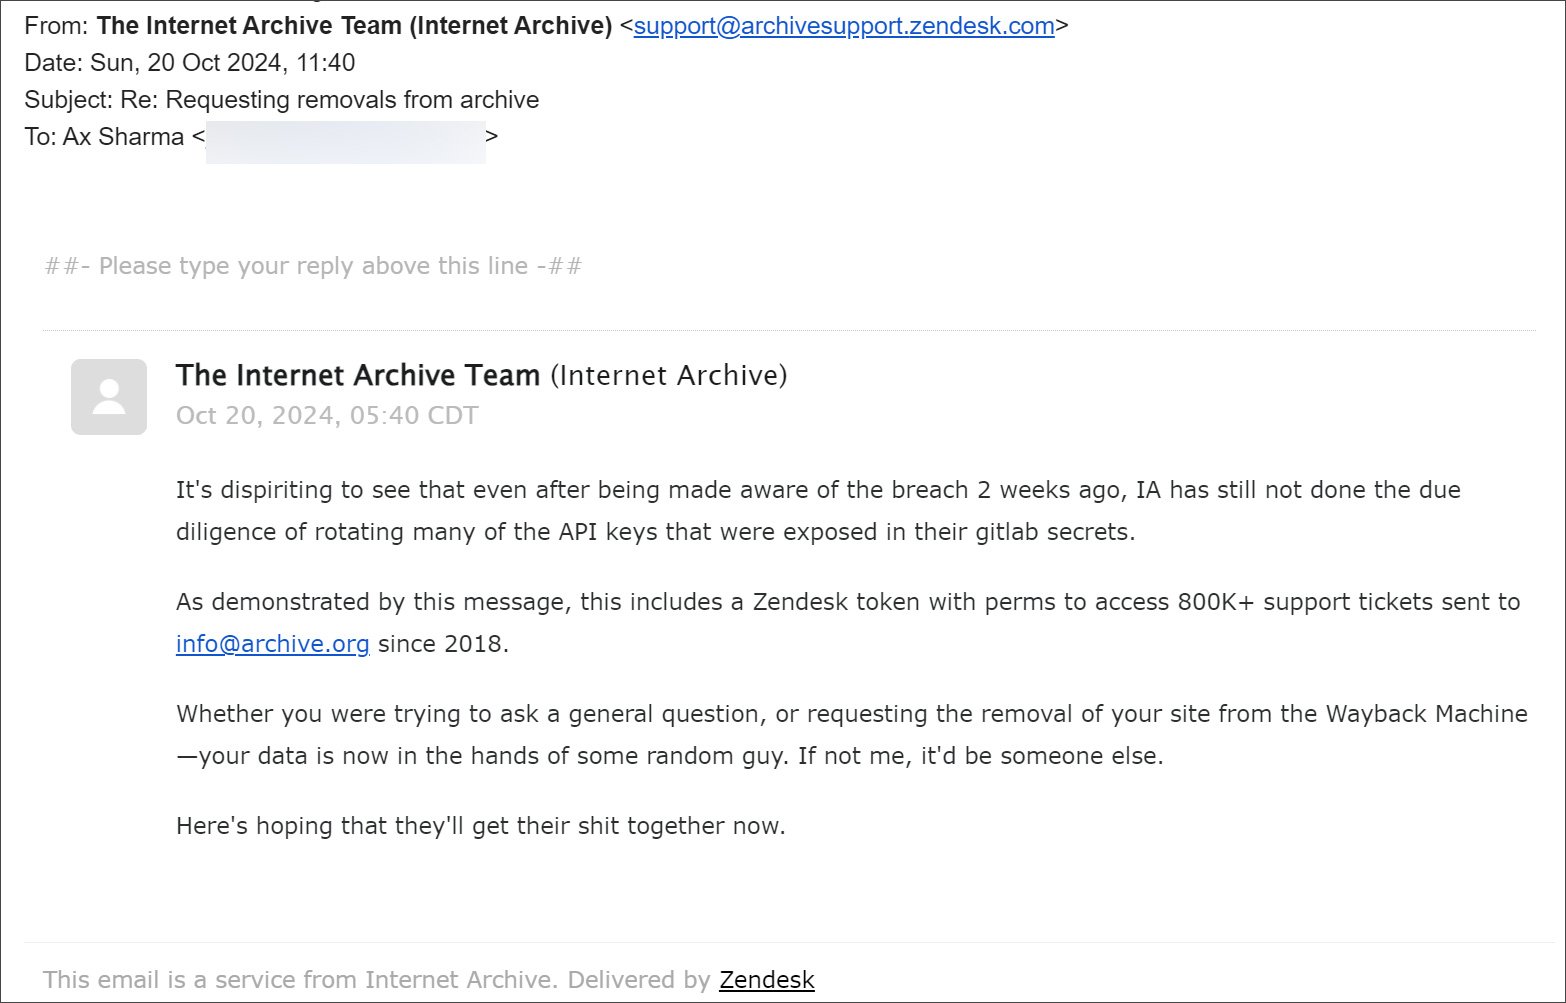
«Очень удручает, что после сообщений о взломе команда Архива Интернета не сделала ровным счётом ничего для ротации многих API-ключей, которые можно было найти в секретах GitLab», — говорилось в письме от киберпреступников.

«В частности, речь идёт о токене Zendesk, открывающем доступ более чем к 800 тыс. тикетов и запросов в техподдержку (отправлены на info@archive.org) с 2018 года».

Таким образом, если вы ранее запрашивали удаление вашего сайта из Wayback Machine, ваши данные попали в руки третьих лиц. Скриншот письма приводит издание BleepingComputer:


Напомним, в первой половине октября мы писали, что НКО «Архив Интернета»стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru