


Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

«Архив Интернета» (Internet Archive) уже второй раз за месяц стал жертвой взлома. Злоумышленники использовали украденные токены аутентификации GitLab и платформу Zendesk.

Первыми тревогу забили владельцы веб-ресурсов, которым начали приходить ответы на старые запросы в техподдержку, касающиеся удаления с площадки  их сайтов.

В сообщениях утверждалось, что организацию опять взломали, поскольку администраторы некорректно провели ротацию украденных токенов аутентификации.

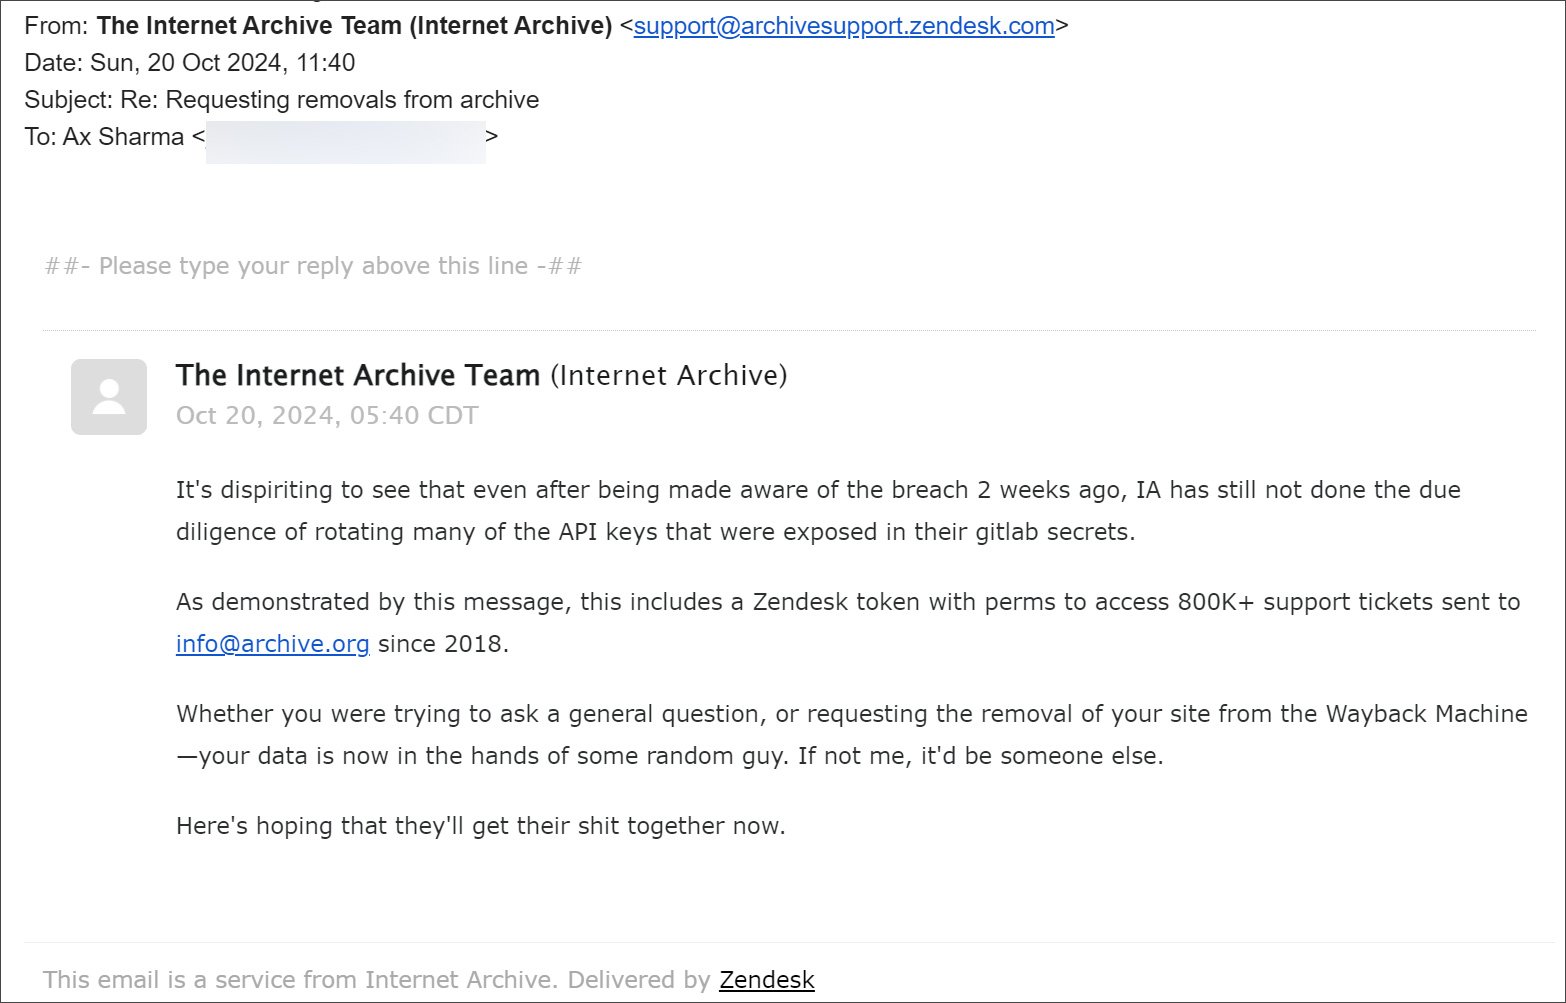
«Очень удручает, что после сообщений о взломе команда Архива Интернета не сделала ровным счётом ничего для ротации многих API-ключей, которые можно было найти в секретах GitLab», — говорилось в письме от киберпреступников.

«В частности, речь идёт о токене Zendesk, открывающем доступ более чем к 800 тыс. тикетов и запросов в техподдержку (отправлены на info@archive.org) с 2018 года».

Таким образом, если вы ранее запрашивали удаление вашего сайта из Wayback Machine, ваши данные попали в руки третьих лиц. Скриншот письма приводит издание BleepingComputer:


Напомним, в первой половине октября мы писали, что НКО «Архив Интернета»стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru