


Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Видимо, что-то пошло не так с идеей раскрытия исходного кода медиаплеера Winamp. Спустя всего месяц после загрузки внутренностей софта на GitHub разработчики решили удалить весь репозиторий.

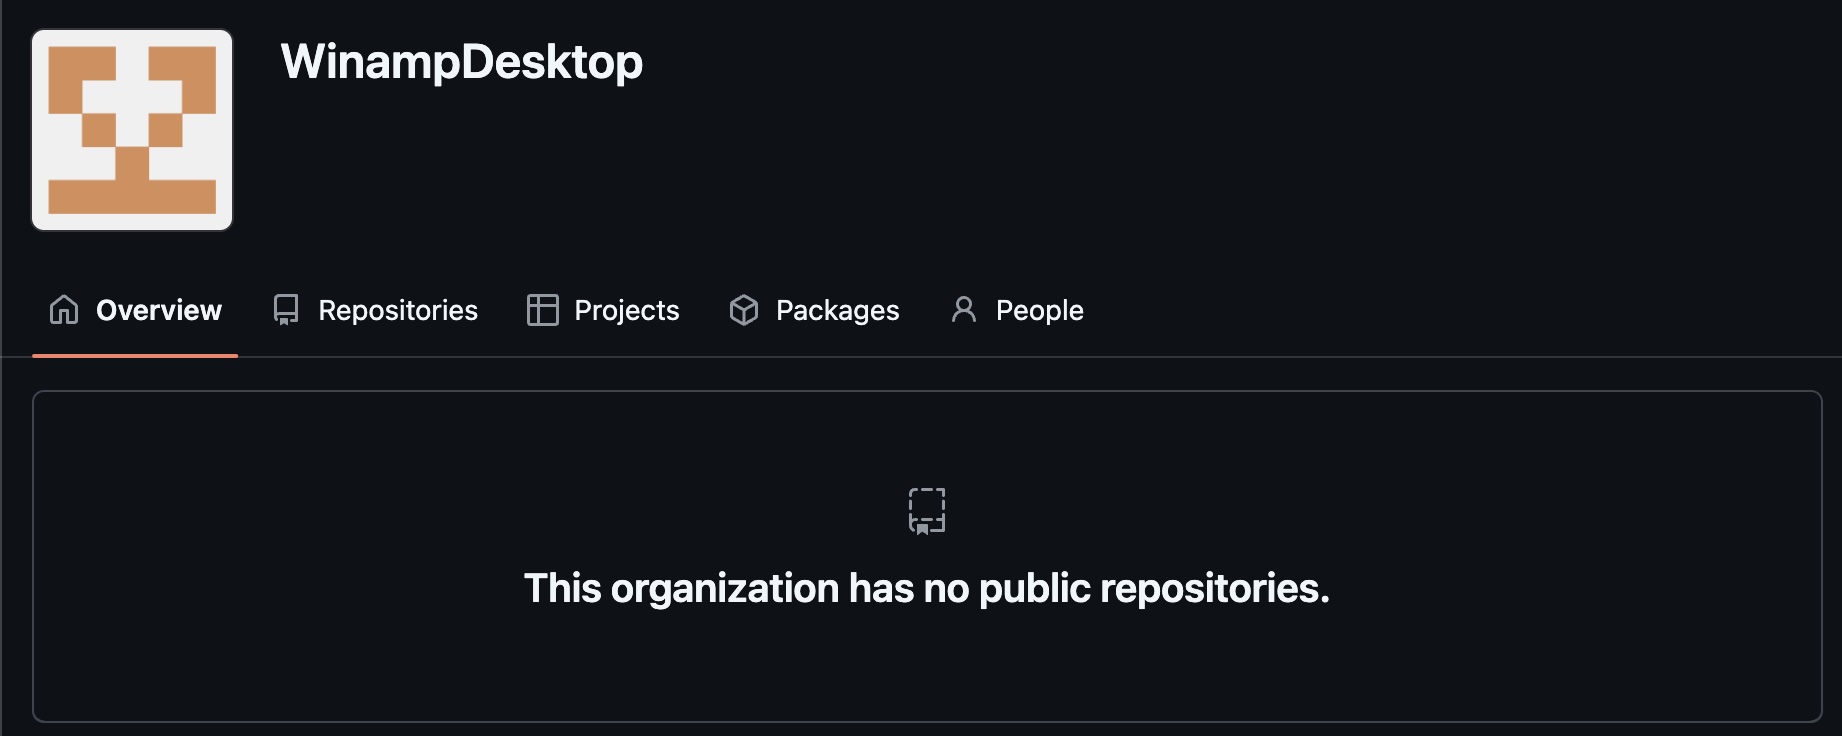
Если перейти по ссылке, где раньше располагался исходный код Winamp, видим сообщение «у этой организации нет публичного репозитория». Как пишет The Register, удаление странно совпало с предложением включить в разработку код Shoutcast DNAS, а также кодеки Microsoft и Intel.


Изначально разработчики просили сообщество поучаствовать в доработке плеера, поскольку у самих, насколько можно судить, не было возможности уделять много времени Winamp.

Например, после выпуска версии Winamp 5.666 в 2013 году разработчики свернули свой проект, а два года назад вышла первая стабильная версия Winamp за четыре года.

Отметим, что исходный код разработчики выложили под лицензией Winamp Collaborative License (WCL) Version 1.0, которая прямо запрещает форки:

«Вы не можете создавать, поддерживать и распространять форки версий этого программного обеспечения».

Этот пункт, кстати, смутил ряд пользователей, поскольку нарушал правила самой площадки GitHub. Hackaday, например, заметил, что это нельзя даже назвать открытием исходного кода.

Помимо внутренностей Winamp, в репозитории можно было найти копию серверного кода Shoutcast Distributed Network Audio Server (DNAS).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru