


В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

Эксперты Positive Technologies обнаружили вредоносное письмо, адресованное госучреждению одной из стран СНГ. Анализ показал, что вложение содержит эксплойт к XSS-уязвимости в Roundcube Webmail, открывающей доступ к служебной переписке.

Речь идет о CVE-2024-37383, которую участники проекта с открытым исходным кодом устранили в минувшем мае. Примечательно, что поддельное сообщение не содержало текста, а аттач почтовый клиент не отображал.

Данная уязвимость позволяет при открытии письма выполнить сторонний JavaScript-код в браузере жертвы. В результате авторы эксплойт-атаки смогут перехватывать переписку и учетки имейл, а также использовать конфиденциальные данные для развития атаки.

«Roundcube Webmail является не самым известным почтовым клиентом среди частных пользователей, однако он по умолчанию входит в популярную панель управления хостиногом cPanel, которая имеет по меньшей мере 450 тысяч установок, — отметил Максим Андреев, возглавляющий группу исследования сложных угроз в TI-отделе экспертного центра PT. — Атаки через веб-клиент могут нанести значительный ущерб государственным органам, поскольку программа, по нашим наблюдениям, довольно часто используется в этой сфере».

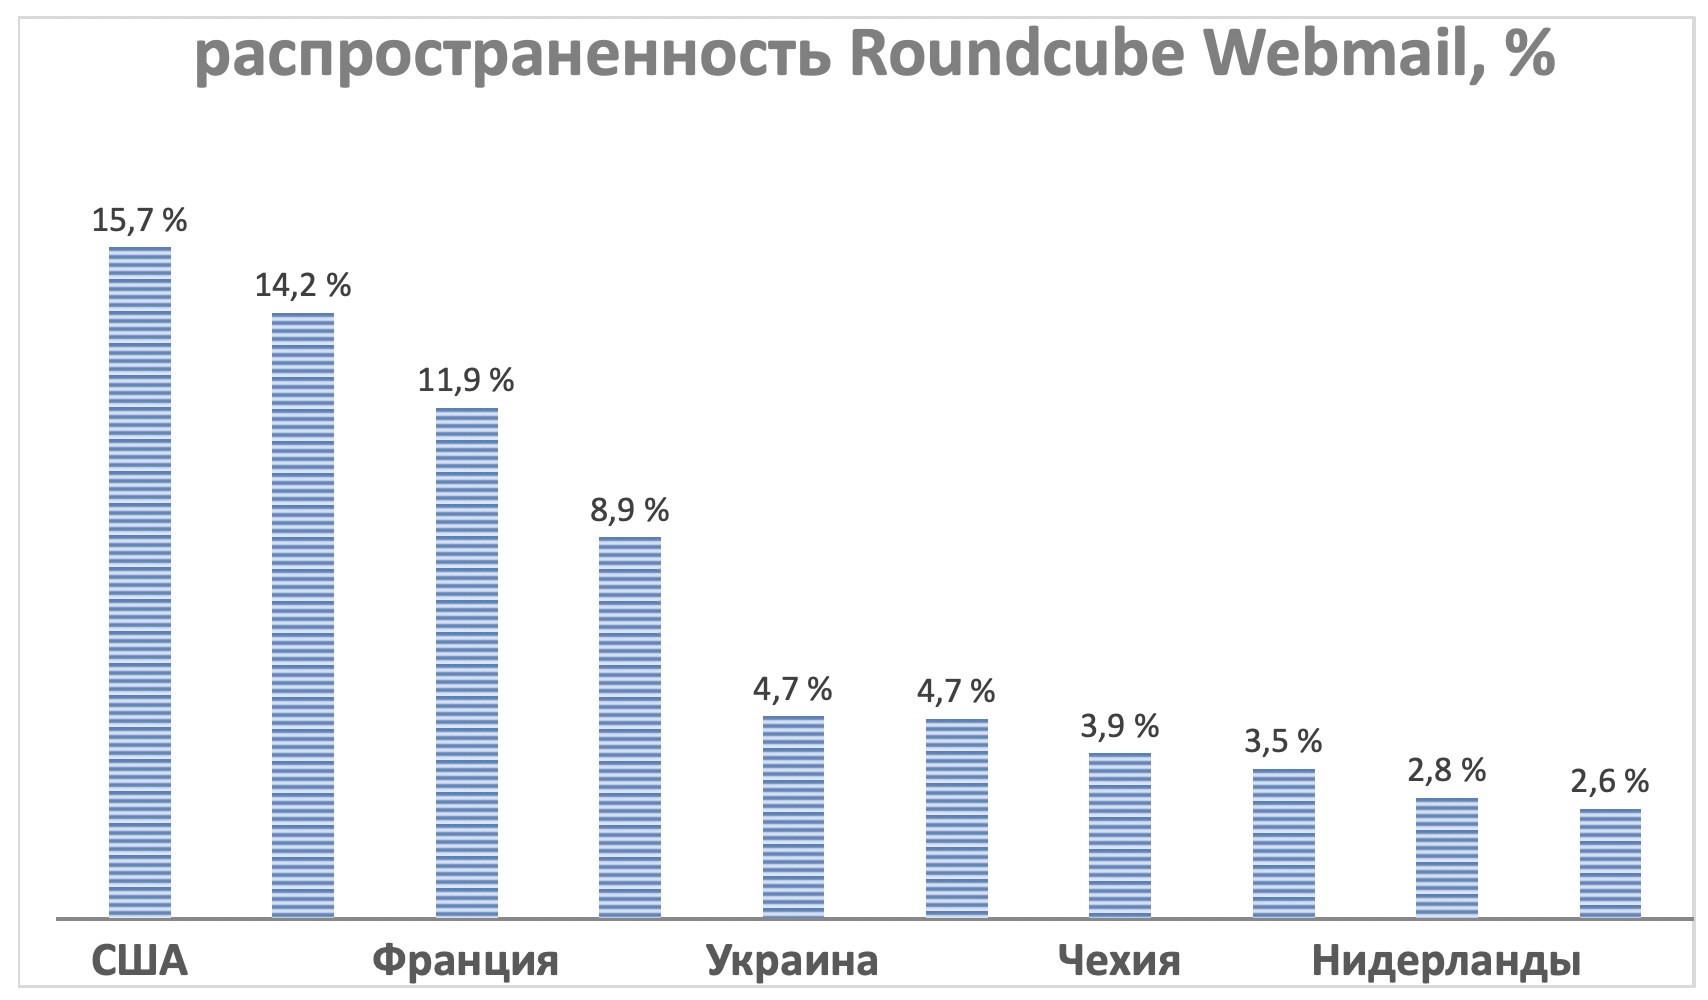
Сканирование интернета показало, что половина серверов Roundcube Webmail расположены в США, Франции, Германии, и Бразилии. В ТОП-10 стран также входит Россия.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru