


Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Компания «Код Безопасности» анонсировала запуск сервиса моделирования кибератак. Новинка позволяет выявить основные этапы вторжения по матрице MITRE ATT&CK и вовремя купировать инцидент, а также выстроить систему предотвращения критичных событий.

Новый сервис использует датасет из 400 сценариев атаки, зафиксированных за последний год. Текущая версия MITRE ATT&CK — 15.1, актуальность матрицы — 08.10.2024; параллельно пользователю выводится информация о том, какие техники закрываются продуктами «Кода Безопасности».

Пользоваться ИБ-сайтом просто:

  1. Выбрать отрасль.
  2. Ознакомиться с ТОП-10 техник, актуальных для данной отрасли (на русском языке).
  3. Выбрать технику.
  4. Просмотреть детализацию.
  5. Визуализировать сценарий.

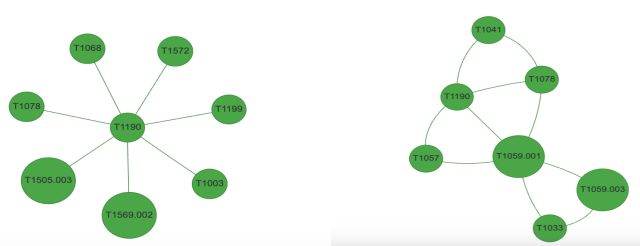
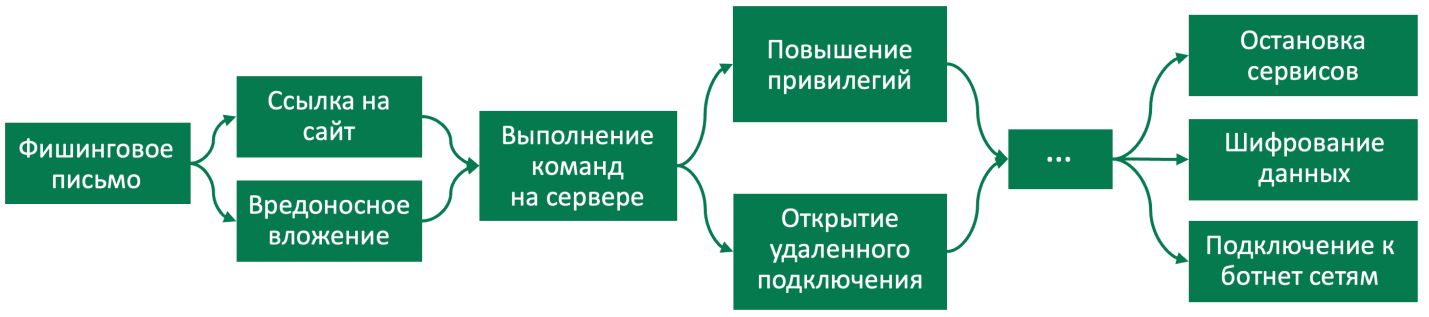
Воспроизвести действия злоумышленников можно двумя способами. Базовая модель отображает часто встречающиеся связи для выбранной техники (до и после ее использования), расширенная — порядок применения смежных техник.


Кибератаки состоят из последовательности действий, при этом взломщики могут пребывать в сети много дней, месяцев и даже несколько лет. Используемые ими сценарии различны, одни уходят в небытие из-за роста осведомленности потенциальных жертв и эффективности защиты, другие популярны и по сей день.

Чтобы пресечь атаку, необязательно фиксировать все действия, совершаемые злоумышленниками. Достаточно определить основные этапы — в этом могут помочь средства моделирования.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru