


Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

В свежих кибератаках исследователи выявили целых сорок новых вариантов TrickMo, банковского трояна для Android-устройств. Основной фишкой этих образцов является возможность вытаскивать ПИН-коды, которыми защищены смартфоны пользователей.

На новые варианты TrickMo обратили внимание специалисты компании Zimperium. Впервые об этом вредоносе мы сообщали в 2020 году: тогда команда IBM X-Force предупреждала, что TrickMo перехватывает одноразовые пароли.

Помимо этой функциональности, Android-троян может записывать действия на экране, вытаскивать данные, а также открывать оператору удалённый доступ к девайсу.

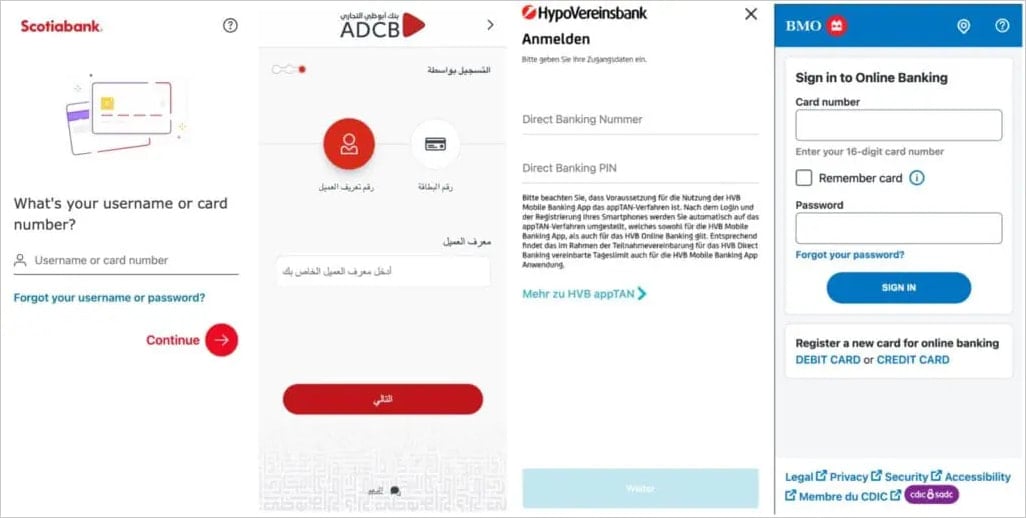
Для реализации этих сценариев атаки зловред задействует специальные возможности мобильной операционной системы — Accessibility Service. Поскольку это банковский троян, он может накладывать фейковые окна поверх легитимных приложений — так в руки операторов попадают данные для аутентификации.


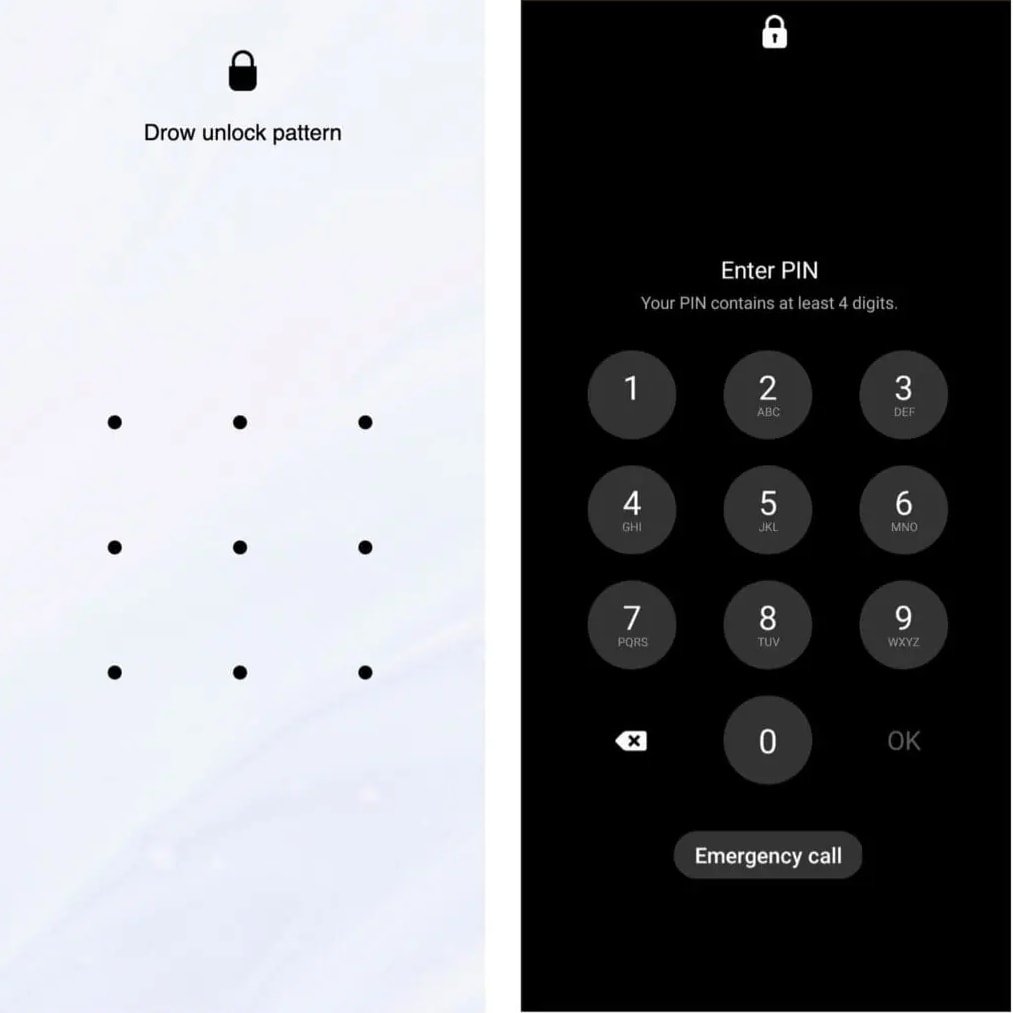
В отчёте Zimperium упоминается также новая интересная фича: TrickMo научился подделывать экран блокировки, чтобы вытащить либо ПИН-код, с помощью которого разблокируется устройство, либо графический ключ.

«Фейковый экран является на самом деле HTML-страницей, которая размещается на стороннем веб-сайте и демонстрируется жертве в полноэкранном режиме», — пишут исследователи.

«Как только пользователь введёт ПИН-код на такой станице, он с помощью PHP-скрипта отправится вместе с идентификатором прямиком в руки злоумышленников».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru