


OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

Специалистам компании OpenAI удалось ликвидировать более 20 киберкампаний, в которых возможности чат-бота ChatGPT использовались для разработки вредоносных программ и организации целевого фишинга.

Отчёт OpenAI описывает активность киберпреступников с начала 2024 года и впервые официально подтверждает использование генеративных возможности ChatGPT для проведения кибератак.

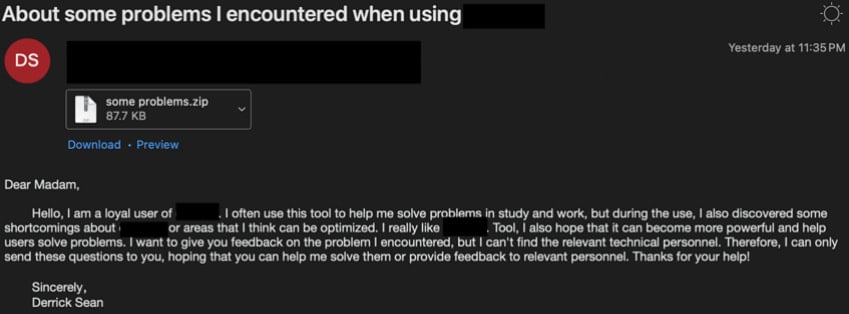
Например, специалисты упоминают группу SweetSpecter, которая якобы организует кибершпионаж и атакует власти ряда стран Азии. Участники SweetSpecter тщательно готовят электронные письма для целевого фишинга, оснащая их ZIP-архивами с вредоносным содержимым.

В результате в систему жертвы попадает троян SugarGh0st, открывающий злоумышленникам удалённый доступ к устройству.


Кроме того, в отчёте описывается иранская кибергруппировка CyberAv3ngers, стоящая за таргетированными атаками на промышленные системы стран Запада. Злоумышленники просили ChatGPT выдать учётные данные, используемые в популярных ПЛК по умолчанию.

OpenAI отметила ещё одну иранскую группу — Storm-0817. Эта APT задействовала возможности чат-бота для отладки вредоносных программ.

«В частности, STORM-0817 использовала ChatGPT для разработки кода на стороне сервера, необходимого для установки соединений со скомпрометированными устройствами», — отмечается в отчёте (PDF).

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru