


В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

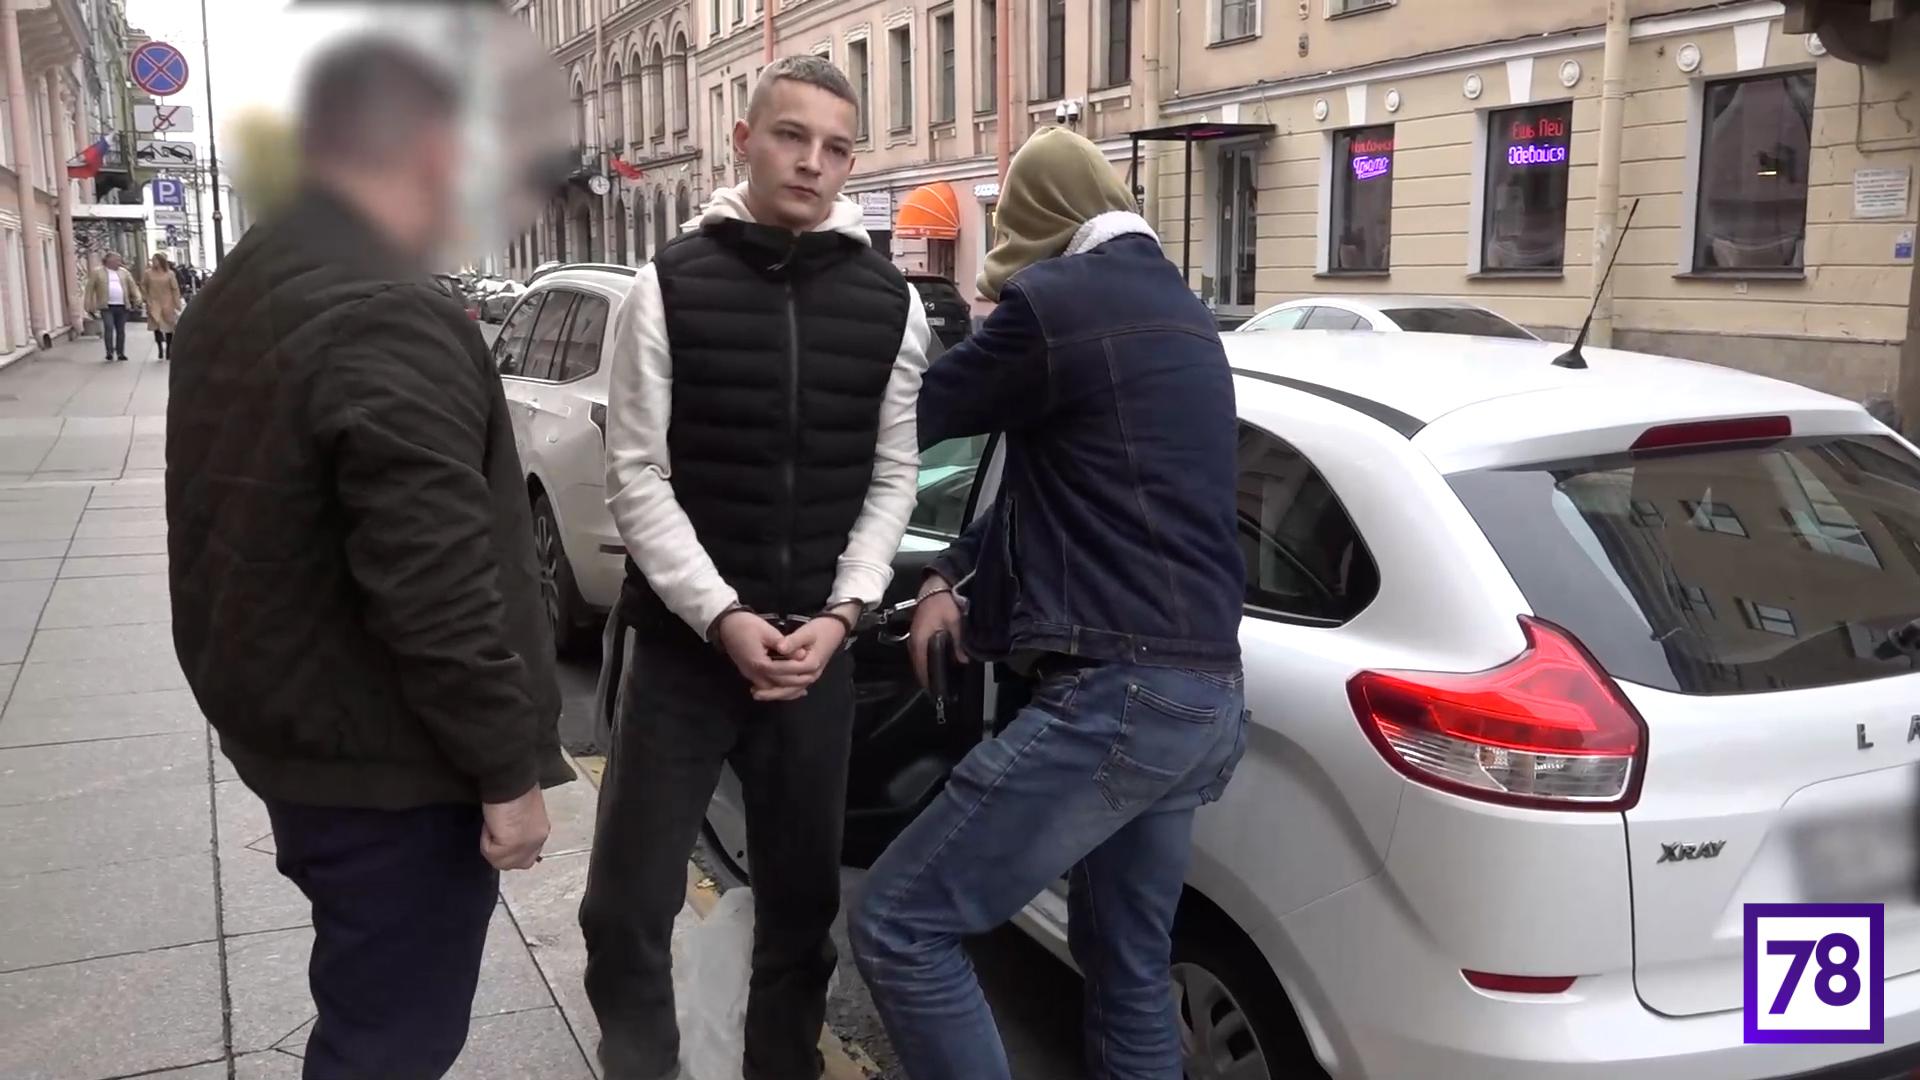
Сотрудники уголовного розыска Петербурга задержали двух злоумышленников, которые взламывали учетные записи на портале Госуслуг (ЕПГУ) и оформляли кредиты в микрофинансовых организациях.

Злоумышленники, как выяснило издание 78.ru, действовали по отлаженной схеме.

Они скупали неактивные сим-карты, затем проверяли, привязан ли к ней учетная запись на ЕПГУ. В случае если телефонный номер был привязан к учетной записи, преступники получали данные жертвы, включая конфиденциальные, и начинали оформлять кредиты и рассрочки на сайтах маркетплейсов и микрофинансовых организациях.

После одобрения заявки злоумышленники выводили деньги на свои счета. Таким образом им удалось похитить около 500 тыс. рублей.

«В настоящее время установлена причастность задержанных к десяти эпизодам преступной деятельности. По каждому эпизоду были возбуждены уголовные дела по статье 159 УК РФ (мошенничество), которые в дальнейшем объединены в одно производство», — отмечают в пресс-службе ГУ МВД России по Петербургу и Ленинградской области.

В ходе обысков у двух фигурантов дела – 19-летнего петербуржца и 20-летнего жителя Псковской области – были изъяты сим-карты, оборудование и платежные карты. Также у одного из задержанных были найдены наркотические вещества.

В качестве меры пресечения подозреваемым избран домашний арест.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru