


SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

Выявлена кампания по распространению opensource-инструмента добычи цифровой валюты SilentCryptoMiner. В ходе анализа в «Лаборатории Касперского» обнаружили, что для большей скрытности авторы атак загружают агент SIEM-системы Wazuh.

Использование Wazuh позволяет не только обеспечить постоянное присутствие майнера в системе и уберечь его от детектирования, но также получить удаленный контроль над чужим устройством и собирать телеметрию.

Помимо SIEM у SilentCryptoMiner имеются собственные средства защиты. Он умеет скрывать свою активность при обнаружении совпадений по списку запущенных процессов stealth-targets, а также принудительно завершать процессы из перечня kill-targets.

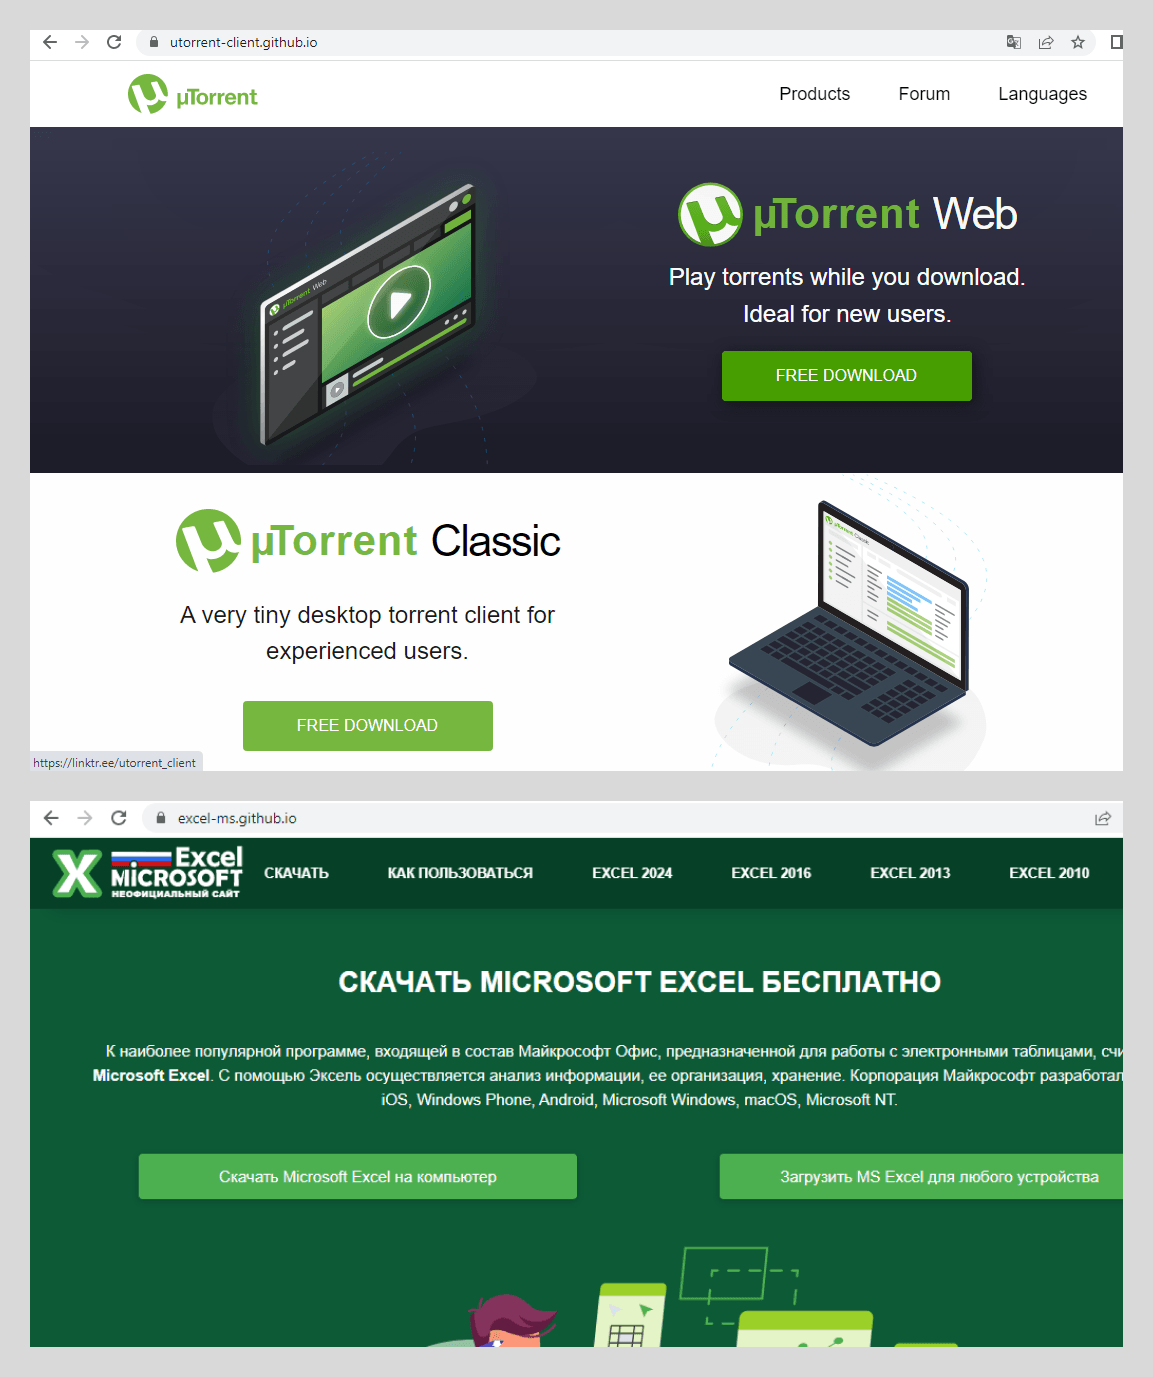
Для распространения скрытного майнера создан ряд поддельных сайтов, с которых якобы можно скачать популярные программы или пиратские копии. При попытке найти через «Яндекс» бесплатный uTorrent, MS Excel, MS Word, Minecraft или Discord фейки отображаются на первой странице поисковой выдачи.


Ссылки на мошеннические ресурсы публикуются также в телеграм-каналах, где SilentCryptoMiner выдают за игровые читы, и на YouTube (URL вставлены в описания англоязычных видео и комментарии к ним).

При попытке скачать заявленный софт на машину загружается ZIP, содержащий MSI-файл и TXT с паролем на запуск (мера против песочницы) и короткой инструкцией. Во избежание проблем с запуском пользователю рекомендуют отключить антивирус и Microsoft Defender.

Цепочка заражения сложна и реализуется поэтапно. В финале на машину жертвы устанавливается майнер, который начинает генерировать Monero или Zephyr.

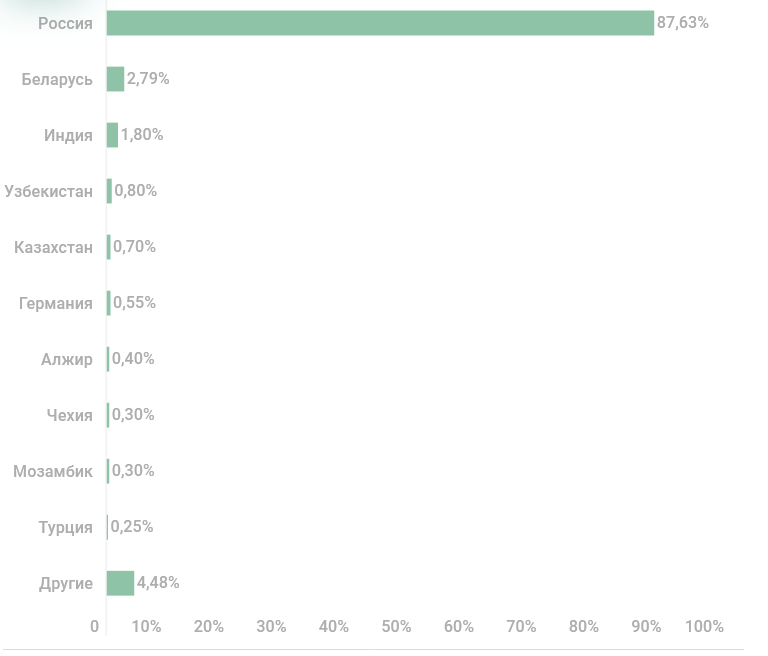
Больше всего попыток внедрения SilentCryptoMiner в связке с Wazuh зафиксировано в России. В ТОП-10 вошли также Белоруссия, Узбекистан и Казахстан.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru