


Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

В ходе анализа семпла трояна Skidmap, угодившего в Redis-ловушку «Доктор Веб», была обнаружена новая модификация руткита режима ядра, используемого для сокрытия процесса добычи криптовалюты. Схема атаки усложнилась, еще больше затруднив реагирование.

Приманка, работающая под управлением Linux, была создана в связи с участившимися случаями взлома серверов Redis с целью установки майнеров. Такие мишени привлекательны для злоумышленников тем, что обычно плохо защищены, а уязвимости в СУБД Redis объявляются с завидной регулярностью.

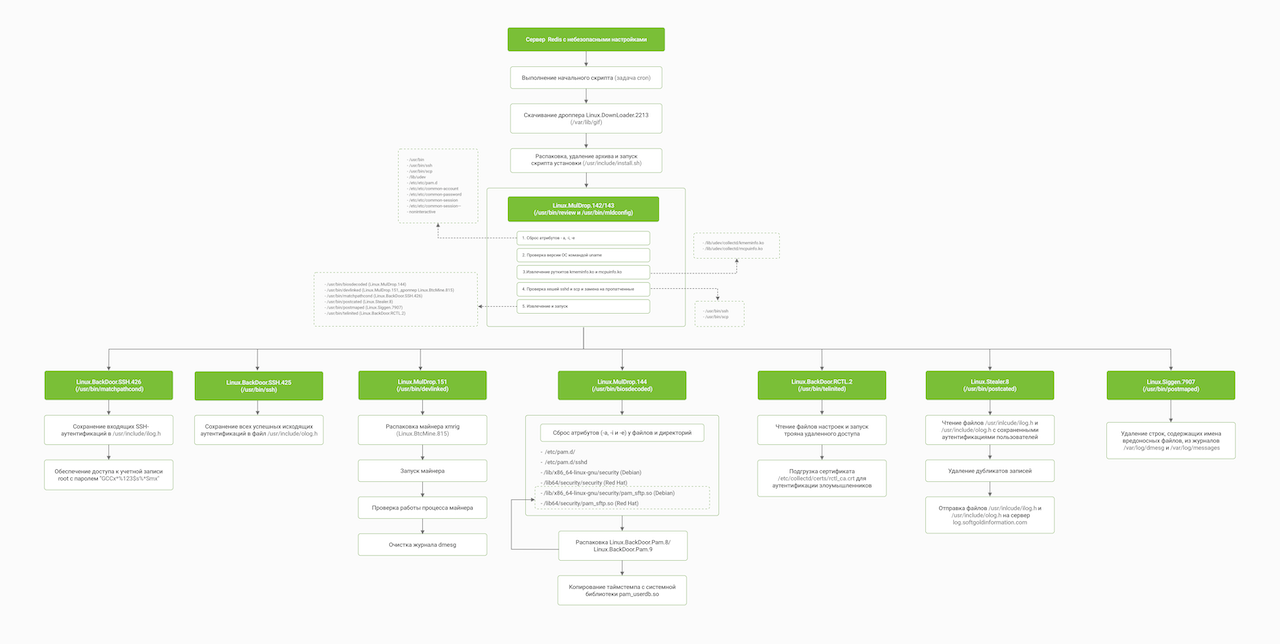
Зайдя на сервер через намеренно распахнутую дверь, операторы Skidmap добавили в планировщик cron-задачу на запуск вредоносного скрипта-загрузчика с интервалом в 10 минут. В результате отработки сценария в системе объявляется дроппер (Linux.MulDrop.142/143), который уточняет версию ядра ОС, отключает защиту SELinux и распаковывает полезную нагрузку — бэкдоры, руткит и майнер.

Встроенные исполняемые файлы ориентированы на ходовые дистрибутивы Linux разных версий, поэтому размер дроппера сильно раздут. В осевшем на ловушке образце аналитики насчитали около 60 экзешников.

Так, написанный на C руткит (Linux.Rootkit.400) был заточен под RHEL, Debian и EulerOS. Вредонос осуществляет перехват ряда функций ядра с целью подмены ответов на диагностические команды админа (загрузка CPU, сетевая активность на портах, перечисление файлов в папках и т. п.).

Зловред также отслеживает загрузку модулей ядра и блокирует запуск компонентов с функциями антируткита. Все эти действия призваны скрыть активность майнера (в данном случае XMRig), которого в итоге могут выдать только высокое энергопотребление и перегрев — влияние на быстродействие машины-жертвы криптоджекеры научились регулировать.

Загруженные бэкдоры отслеживают входы по SSH с целью кражи паролей и создают мастер-ключ для всех аккаунтов в системе. Расширить возможности по удаленному управлению помогает троян Linux.BackDoor.RCTL.2, создающий зашифрованный канал для C2-связи.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru