


Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Вечером 1 октября и в ночь с 1 на 2 октября в работе мессенджера произошел сбой. Он практически совпал по времени с началом массированной ракетной атаки Ирана на Израиль.

Первым по времени, около 20 часов 1 октября, о сбое сообщил телеграм-канал Rozetked:

«Сбой в Telegram. У некоторых пользователей не прогружаются сообщения и каналы. Как у вас?».

«Возникают проблемы при попытке отправить сообщения, также не обновляется информация в телеграм-каналах, убедился корреспондент РБК. Сбои наблюдаются как в мобильной, так и в веб-версии сервиса», — констатировало сообщение в новостной ленте РБК, которое появилось чуть позже.

В материале РБК также обратили внимание на то, что инцидент с мессенджером практически совпал по времени с ракетной атакой Ирана на Израиль.

Телеграм-канал «Код Дурова» связал сбой с аварией в ЦОД DC2. Там также обратили внимание на то, что он касается не только России, но и Ближнего Востока, в частности, ОАЭ.

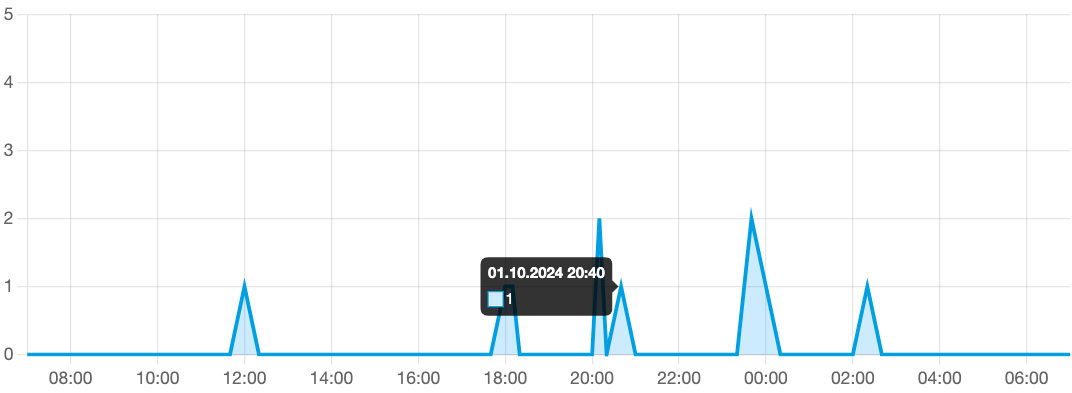
По данным Центра мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственного Роскомнадзору, пик технических проблем Telegram пришелся на полночь. Также был зафиксирован всплеск в 2 часа ночи уже 2 октября. Основная часть жалоб пришлась на Европейскую часть России и Новосибирскую область.


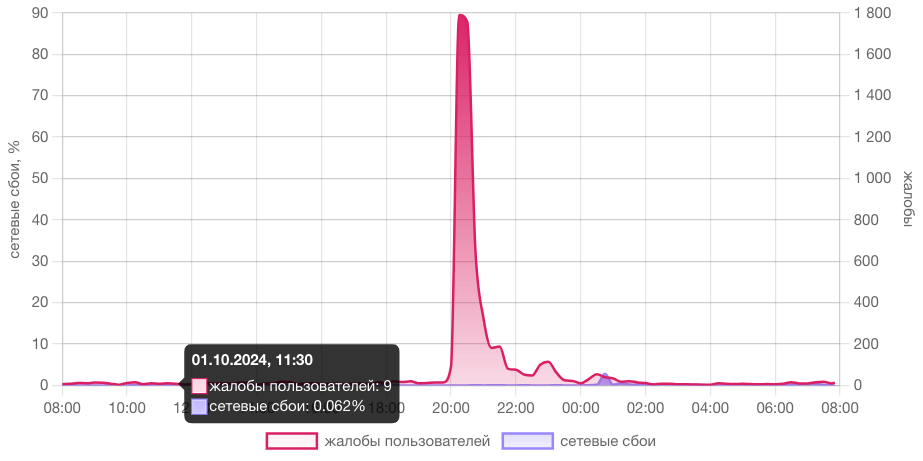
По данным сервиса Downdetector.su, пик жалоб пользователей приходится на промежуток между 20 и 21 часов 1 октября. Судя по комментариями пользователей, в основном они связаны с невозможностью загрузки вложенных медиа. Однако картина с сетевыми проблемами практически совпадает с данными ЦМУ ССОП.


Вчера мы писали о сбое в работе сервисов PlayStation Network. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru