


Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Исследователи из Akamai обнаружили, что службы CUPS можно использовать как посредников в DDoS-атаках с отражением и усилением трафика. В интернете присутствуют свыше 58 тыс. серверов, уязвимых к таким злоупотреблениям.

Новый вектор DDoS был выявлен при изучении описаний уязвимостей в CUPS, недавно раскрытых Симоне Маргарителли (Simone Margaritelli). Эксперты пришли к выводу, что теми же недочетами cups-browsed и cups-filters могут воспользоваться дидосеры.

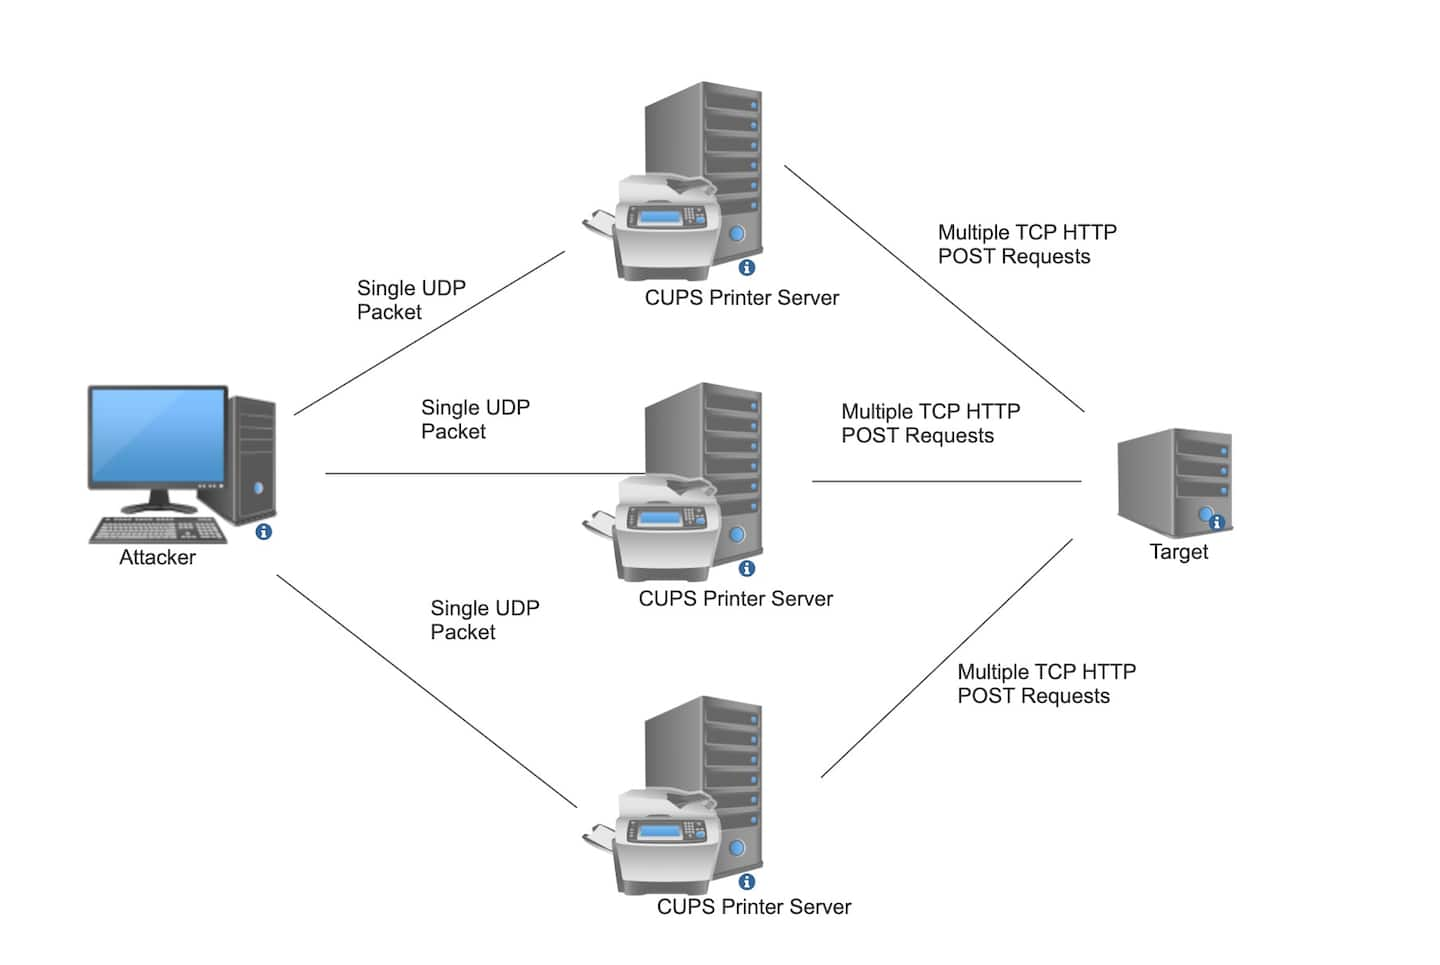
Злоумышленник может подать на доступный сервер печати запрос на добавление нового принтера, указав адрес своей мишени, и демон cups-browsed начнет использовать его в попытках получить файл с атрибутами описания принтера (через запросы IPP/HTTP).

Примечательно, что подобная DDoS-атака потребует минимум трудозатрат. Достаточно создать один вредоносный пакет и написать скрипт для автоматизации подачи запросов на уязвимые CUPS-серверы.


Тестирование показало, что каждый такой невольник в среднем обеспечивает коэффициент усиления 600x. При увеличении размеров первоначального пакета показатель падает, однако объем данных в отраженном потоке тоже возрастет, что может привести к истощению ресурсов на целевом HTTP-сервере.

Исследователи обнаружили в интернете свыше 198 тыс. устройств с открытым портом 631/UDP, на котором работает cups-browsed. Более 58 тыс. используют устаревшие версии CUPS и оказались пригодными для использования в DDoS-атаках.

Сотни таких потенциальных посредников, получив стимул, уходят в бесконечный цикл запросов. А все вместе они способны создать мусорный поток до 6 Гбит/с.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru