


Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Исследователи из Akamai обнаружили, что службы CUPS можно использовать как посредников в DDoS-атаках с отражением и усилением трафика. В интернете присутствуют свыше 58 тыс. серверов, уязвимых к таким злоупотреблениям.

Новый вектор DDoS был выявлен при изучении описаний уязвимостей в CUPS, недавно раскрытых Симоне Маргарителли (Simone Margaritelli). Эксперты пришли к выводу, что теми же недочетами cups-browsed и cups-filters могут воспользоваться дидосеры.

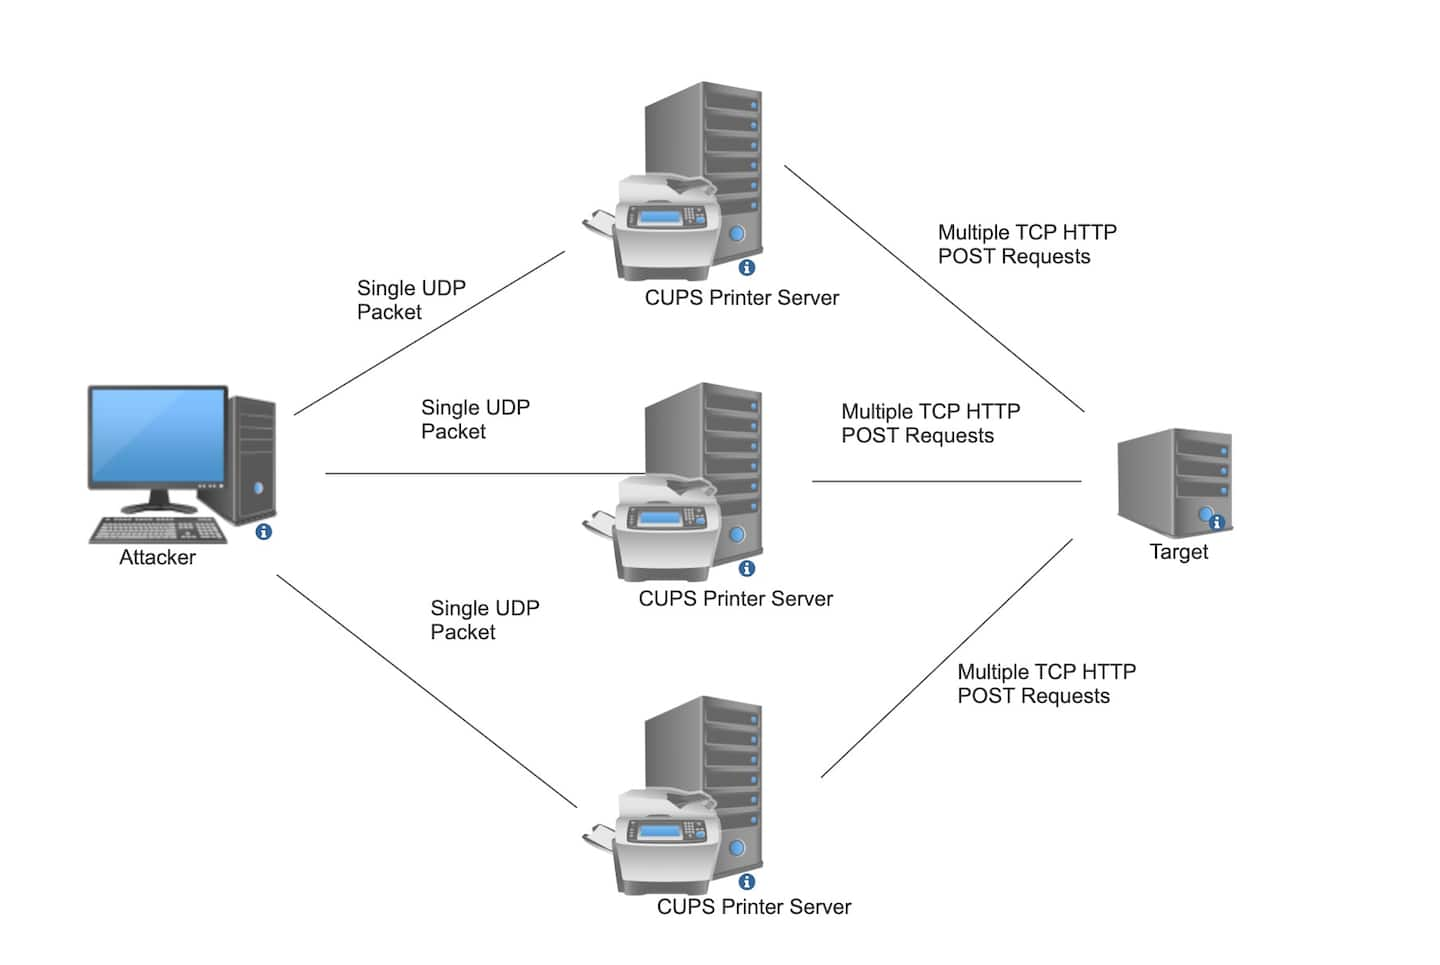
Злоумышленник может подать на доступный сервер печати запрос на добавление нового принтера, указав адрес своей мишени, и демон cups-browsed начнет использовать его в попытках получить файл с атрибутами описания принтера (через запросы IPP/HTTP).

Примечательно, что подобная DDoS-атака потребует минимум трудозатрат. Достаточно создать один вредоносный пакет и написать скрипт для автоматизации подачи запросов на уязвимые CUPS-серверы.


Тестирование показало, что каждый такой невольник в среднем обеспечивает коэффициент усиления 600x. При увеличении размеров первоначального пакета показатель падает, однако объем данных в отраженном потоке тоже возрастет, что может привести к истощению ресурсов на целевом HTTP-сервере.

Исследователи обнаружили в интернете свыше 198 тыс. устройств с открытым портом 631/UDP, на котором работает cups-browsed. Более 58 тыс. используют устаревшие версии CUPS и оказались пригодными для использования в DDoS-атаках.

Сотни таких потенциальных посредников, получив стимул, уходят в бесконечный цикл запросов. А все вместе они способны создать мусорный поток до 6 Гбит/с.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru