


В работе сервисов PlayStation Network произошел массовый сбой

В работе сервисов PlayStation Network произошел массовый сбой

В работе сервисов PlayStation Network произошел массовый сбой

Сбой произошел по всему миру, затронув в том числе российские учетные записи. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Суть жалоб сводится к тому, что невозможно войти в личный кабинет PlayStation Network. Также прекратили работу все онлайн-функции в играх для данной платформы. Как сообщают пользователи, проблемы касаются PS Vita, PS3, PS4 и PS5.

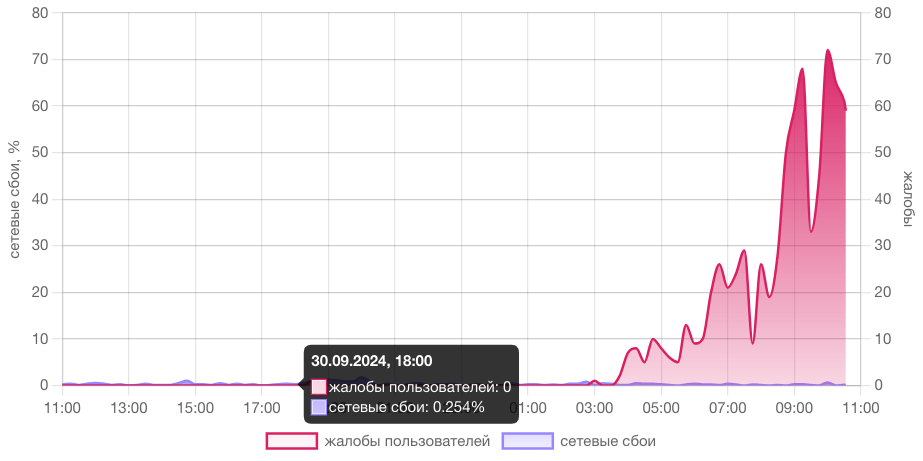
Сбои фиксируются в большинстве мировых регионов, включая Северную Америку, Ближний Восток, Юго-Восточную Азию. Из Европы и Средней Азии жалобы пока единичные.

В России основная часть жалоб пользователей, согласно статистике Downdetector.su, приходится на дальневосточные регионы: Республику Саха (Якутия), Камчатский, Приморский и Хабаровский края (по 6% от общего числа жалоб). Второе место с 4% заняла Новосибирская область.


Основная масса жалоб пользователей касается невозможности войти в личный кабинет (38%) и недоступности сайта (27%). Несколько меньше — 22% — фиксируют недоступность мобильного приложения. В комментариях пользователей на Downdetector основная часть связана с невозможностью запуска любых онлайн-игр или полной недоступностью сервисов PSN.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru