


Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

В системе печати с открытым исходным кодом CUPS выявлен ряд уязвимостей, с помощью которых злоумышленники могут удалённо выполнить произвольный код на компьютерах под управлением Linux.

На проблемы в безопасности указал исследователь Симоне Маргарителли по его словам, в дефолтной конфигурации системам не угрожают описанные бреши:

  • CVE-2024-47076 (libcupsfilters),
  • CVE-2024-47175 (libppd),
  • CVE-2024-47176 (cups-browsed),
  • CVE-2024-47177 (cups-filters).

CUPS (Common UNIX Printing System) представляет собой наиболее популярную для Linux-устройств систему печати. Её поддерживают в том числе FreeBSD, NetBSD и OpenBSD.

Один из компонентов CUPS — демон cups-browsed — отвечает за поиск принтеров в локальной сети аналогично тому, как Windows и macOS ищут в сети удалённые устройства для печати.

Как отметил Маргарителли, при активном cups-browsed (который по умолчанию отключён на большинстве систем) демон слушает UDP-порт под номером 631. Кроме того, компонент допускает удалённые подключения от любого устройства в сети для создания нового принтера.

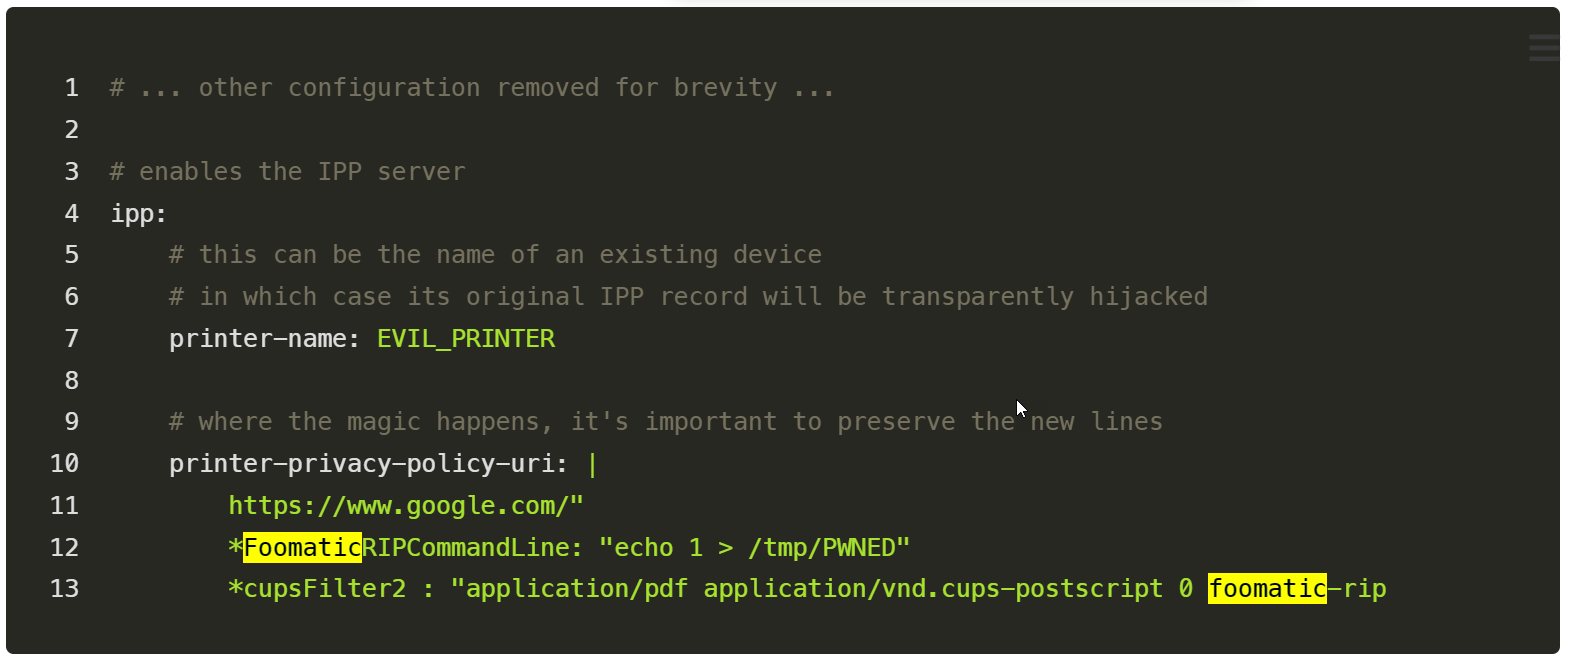
Специалист смог создать вредоносный принтер PostScript Printer Description (PPD), который удалось подсунуть cups-browsed. В результате в систему автоматом установилось злонамеренное устройство для печати, а команда в формате PPD получила возможность запуститься локально на компьютере.

Выполнение упомянутой команды стало возможным благодаря фильтру foomatic-rip.


Напомним, вчера мы сообщали о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru