


Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

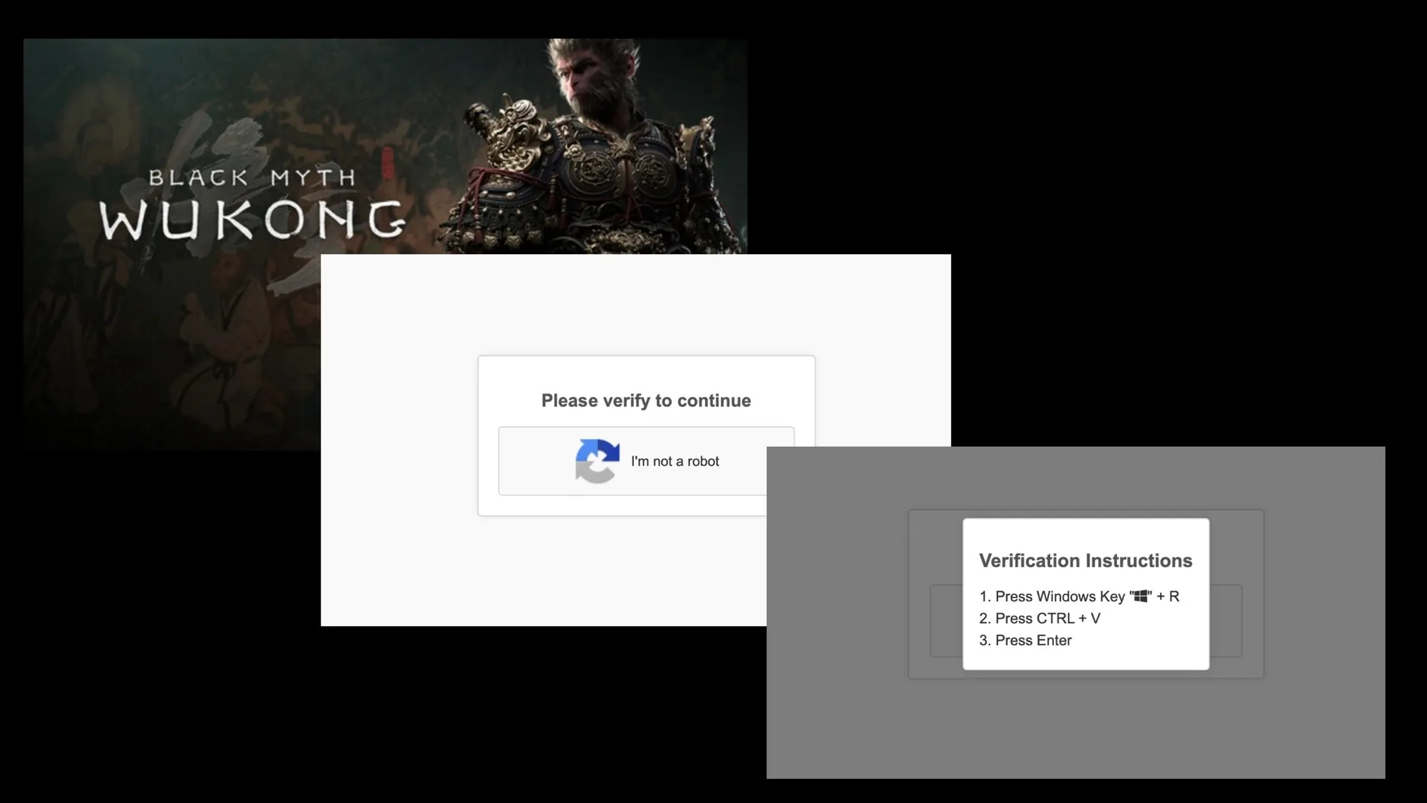
Атаку обнаружил вендор McAfee. Фальшивый тест безопасности, который предлагают злоумышленники, является зловредом Lumma Stealer. Они заманивают жертв возможностью загрузить пиратскую копию игры.

Как предупреждает McAfee, наиболее часто злоумышленники заманивают потенциальных жертв загрузкой взломанных версий Black Myth: Wukong, Cities: Skylines II, Hogwarts Legacy.

«Когда пользователи ищут в интернете бесплатные или взломанные версии популярных видеоигр, они могут столкнуться с онлайн-форумами, сообщениями сообщества или общедоступными репозиториями, которые перенаправляют их на вредоносные ссылки», — так представитель McAfee описал действия злоумышленников в комментарии для британского PC Mag.

При переходе на сайт пользователь должен пройти якобы тест на то, что он не является ботом. Но этот тест является поддельным, и под видом его прохождения компьютер жертвы заражается зловредом Lumma Stealer, который ворует пароли.

Помимо игровой схемы, злоумышленники атакуют разработчиков проектов с открытым кодом. От имени GitHub они рассылают фишинговые письма, где призывают устранить якобы уязвимость. Дальше их заставляют пройти по ссылке, где под видом капча-теста происходит загрузка зловреда.

Атака, по данным McAfee, уже охватила большую часть мира. Наиболее активны злоумышленники в Египте, Индии, Индонезии и Испании.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru