

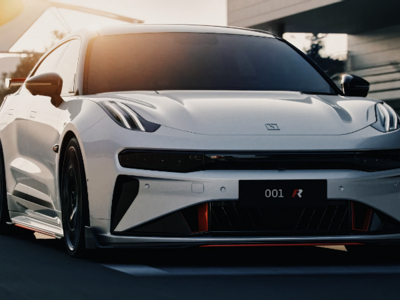

Zeekr предупредил об отключении серых электромобилей

Zeekr предупредил об отключении серых электромобилей

Zeekr предупредил об отключении серых электромобилей

Китайский автопроизводитель Zeekr заявил о том, что в ближайшее время начнет отключать от фирменных сервисов электромобили, завезенные в России по «серым» схемам.

О данном решении сообщил телеграм-канал «Осторожно, новости». Автопроизводитель принял данное решение еще в июне.

Оно касается всех машин, предназначенных для китайского рынка, но вывезенных в другие страны, не только в Россию.

По данным «Автостата», за 8 месяцев в Россию было поставлено на учет более 5 500 электромобилей Zeekr из без малого 12 700 всех электромобилей, которые были ввезены в Россию. В случае блокировки может отключиться около трети всех машин от Zeekr.

Как сообщили «Осторожно, новости» автодилеры, проблему может решить использование специального прибора стоимостью 75 тысяч рублей, который отключает электромобиль от внешнего управления из Китая.

По оценкам представителей дилеров, данное решение может быть временным и такое устройство придется менять по мере того, как производитель будет пытаться противодействовать мерам для обхода блокировок.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru