


Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

В интернете зафиксированы мощные всплески нелегитимного трафика с миллионов ложных IP-адресов. Кто-то с неясной целью флудит конкретных интернет-провайдеров — Cogent, Lumen, Hurricane Electric, обделяя вниманием другие веб-сервисы, в частности, AWS.

В GreyNoise наблюдают подобные явления в Сети (так называемые шумовые бури, noise storm) с 2020 года. Из-за спуфинга IP установить источник мусорных потоков и причину избирательно созданного фона очень трудно, и ИБ-сообщество каждый раз теряется в догадках, пытаясь оценить степень угрозы.

Новые волны «шума», на первый взгляд, исходят из Бразилии, при этом используется в основном TCP на порту 443, иногда — ICMP. Проведенный в GreyNoise анализ ICMP-трафика показал, что ассоциированная AS связана с CDN-сетью, которую используют QQ, WeChat, WePay и другие китайские платформы.

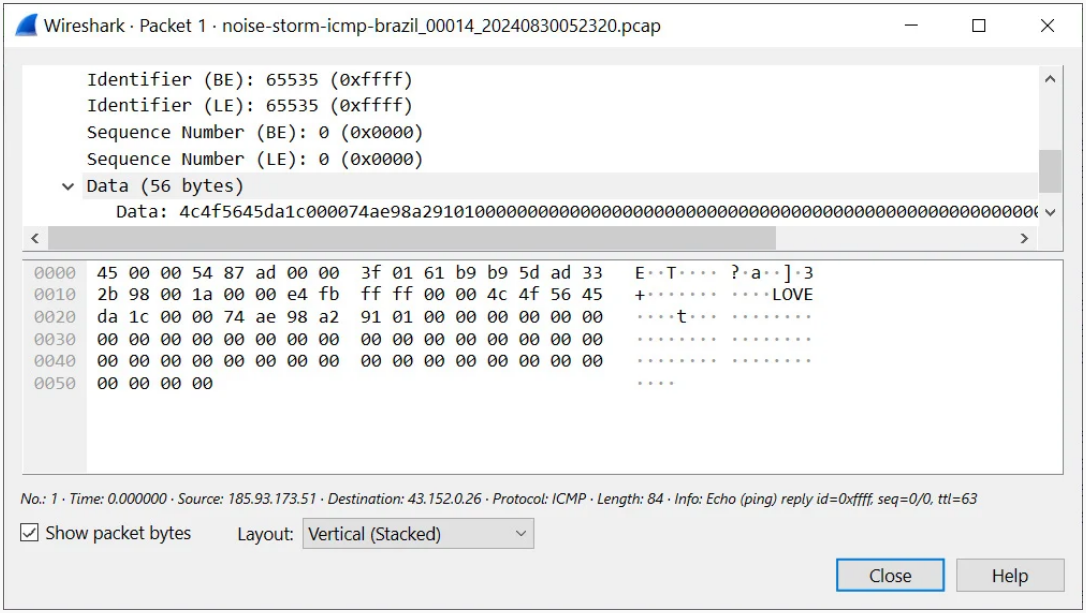
В пакетах ICMP была обнаружена загадочная ASCII-строка LOVE:


Примечательно, что шумовой TCP-трафик пытаются через подмену размеров окна выдать за легитимные запросы различных ОС. Время жизни пакетов (значение TTL, определяет максимальное количество хопов) в IP-заголовках выставлено в диапазоне от 120 до 200 — видимо, тоже с целью маскировки.

Не исключено, что это следствие какой-то ошибки в конфигурации роутеров, однако все вместе больше похоже на умышленное сокрытие трафика — коммуникаций заговорщиков, попыток провести DDoS-атаку, обмена вредоносов с C2. Конечную цель шумовой бури выяснить пока не удалось; исследователи выложили пару PCA-файлов на GitHub для поиска истины всем миром.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru